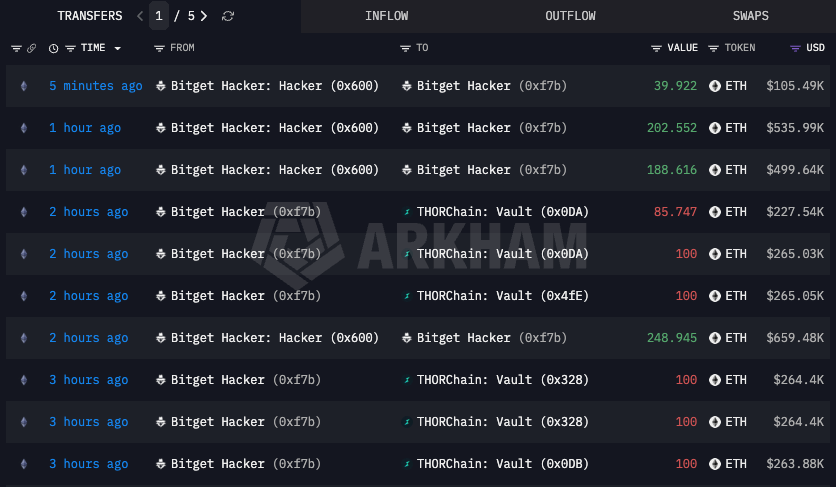
Bitget, una de las mayores bolsas de derivados centralizadas según el interés abierto, confirmó el 25 de septiembre de 2026 que aproximadamente 387,5 millones de dólares en activos de clientes fueron transferidos a direcciones controladas por los atacantes tras una brecha en una cartera digital («hot wallet») detectada el día anterior. Sin embargo, las afirmaciones de que se haya producido una pérdida de 15 mil millones de dólares no están respaldadas por ninguna fuente principal, ningún registro en la cadena de bloques ni ningún informe forense independiente revisado en el momento de la publicación.
¿Realmente Bitget perdió 15 mil millones de dólares? Comencemos por las pruebas.
La cifra de 15 mil millones de dólares que circula en las redes sociales no corresponde a ninguna pérdida confirmada, déficit en el balance ni discrepancia en los depósitos de clientes según las revelaciones oficiales de Bitget ni los informes de análisis de la cadena de bloques de TRM Labs, SlowMist o Mandiant. La actualización de Bitget del 25 de septiembre indica que el total de las transferencias confirmadas fue de 387,5 millones de dólares, una cifra revisada al alza desde la estimación inicial de 351,6 millones de dólares tras incluir los activos de Zcash y TRON en el cálculo.
La cifra de 15 mil millones de dólares probablemente refleja una confusión entre los activos que Bitget declara tener bajo su custodia, el volumen estimado de transacciones en la bolsa o comentarios de redes sociales no verificados; ninguno de estos representa una pérdida real para la empresa. Según el informe independiente de Decrypt, los atacantes falsificaron los datos de las transacciones dentro de la infraestructura de la cartera digital de Bitget en lugar de obtener las claves privadas directamente, como señaló públicamente la CEO Gracy Chen. La afirmación de que se haya perdido 15 mil millones de dólares debe considerarse no verificada hasta que una fuente principal lo confirme.
¿Qué se ha confirmado realmente?
Bitget detectó actividad anómala el 24 de septiembre de 2026 y publicó su primera actualización sobre el incidente al día siguiente. La empresa confirmó que activos pertenecientes a al menos siete cadenas de bloques fueron transferidos a carteras controladas por los atacantes; la dirección de destino de las transacciones, identificada por Etherscan como “Bitget Exploiter 1”, es 0x770b10b273fc44fe9197d6bf20f145c2e98463ee. Bitget indicó que el incidente ya había sido contenido a fecha de la actualización del 25 de septiembre; en el momento de redacción de este artículo, no se había publicado ningún informe final que determinara la cantidad de activos recuperados ni los resultados de la compensación a los usuarios.
Cómo se desarrolló el incidente según Bitget:
El informe sobre el incidente describe un ataque de falsificación de datos de transacciones contra la infraestructura de las carteras de Bitget, y no una vulnerabilidad directa en las claves privadas de los usuarios. Si este método de ataque se confirma, significa que los atacantes manipularon los mecanismos de firma de la plataforma para autorizar transferencias a las carteras que controlaban, sin llegar a obtener las claves criptográficas en sí. En el momento de la publicación de este artículo, no existía ningún informe forense que aclarara con certeza el método utilizado por los atacantes; Bitget indicó que había contratado a Mandiant y SlowMist para investigar el incidente.
TRM Labs rastreó los fondos afectados (351,6 millones de dólares) a través de siete cadenas de bloques y observó que fueron transferidos a carteras con cantidades redondas y parcialmente convertidos en Bitcoin. Este patrón de lavado de dinero es compatible con la actividad de grupos probablemente vinculados a Corea del Norte, según TRM Labs.
Esa atribución es una evaluación probabilística, no un resultado concluyente; hasta el momento de la redacción de este texto, ninguna agencia gubernamental ni tribunal ha atribuido formalmente la brecha a un actor o estado en particular.
La estimación aumentó de 351,6 millones de dólares a 387,5 millones de dólares después de que el equipo de Bitget incorporó los activos de Zcash y TRON en su contabilidad, lo que representa una revisión al alza de aproximadamente 35,9 millones de dólares.¿Quién resultó afectado?
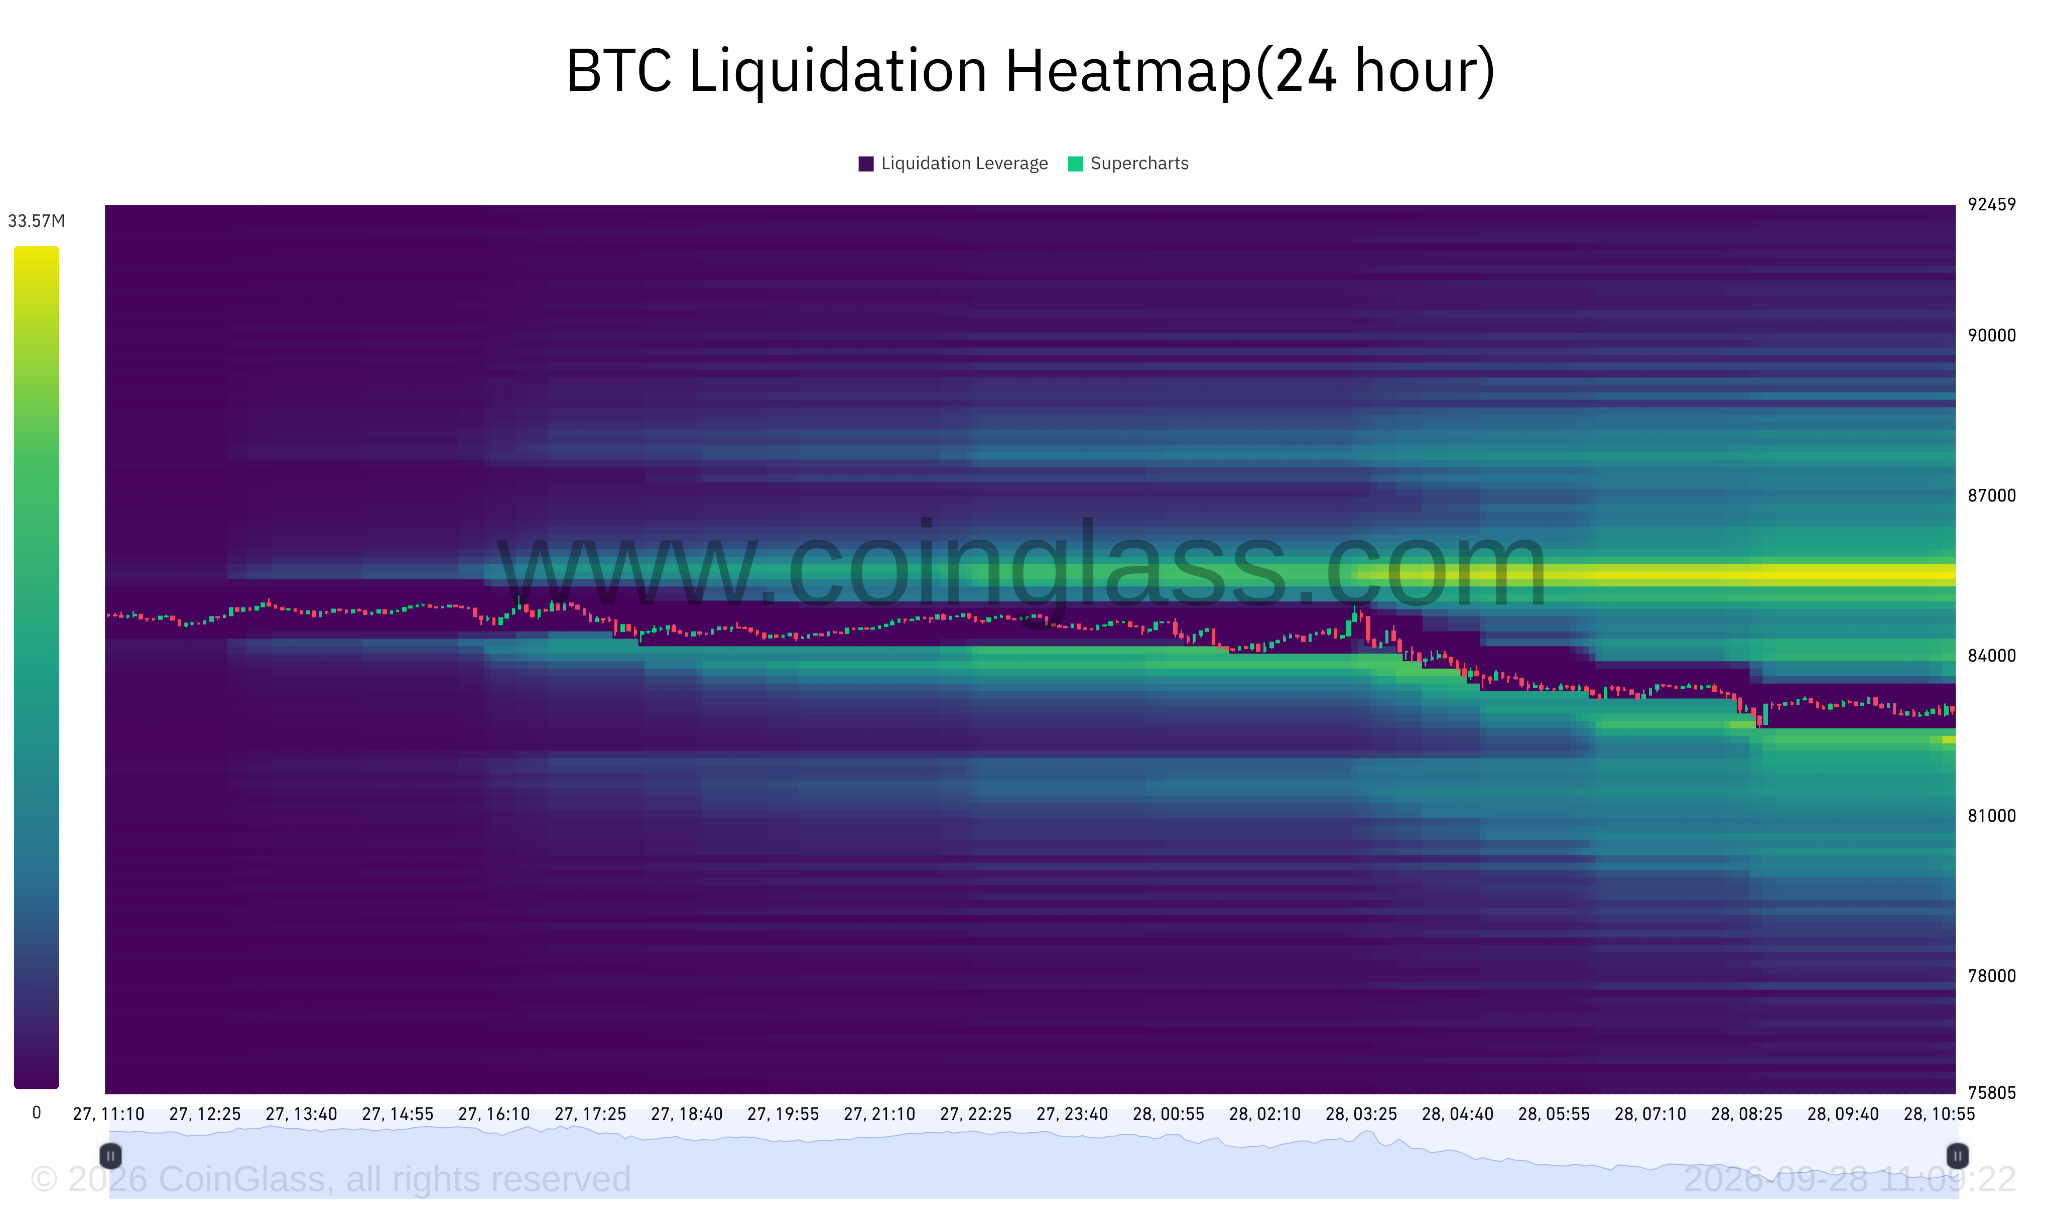
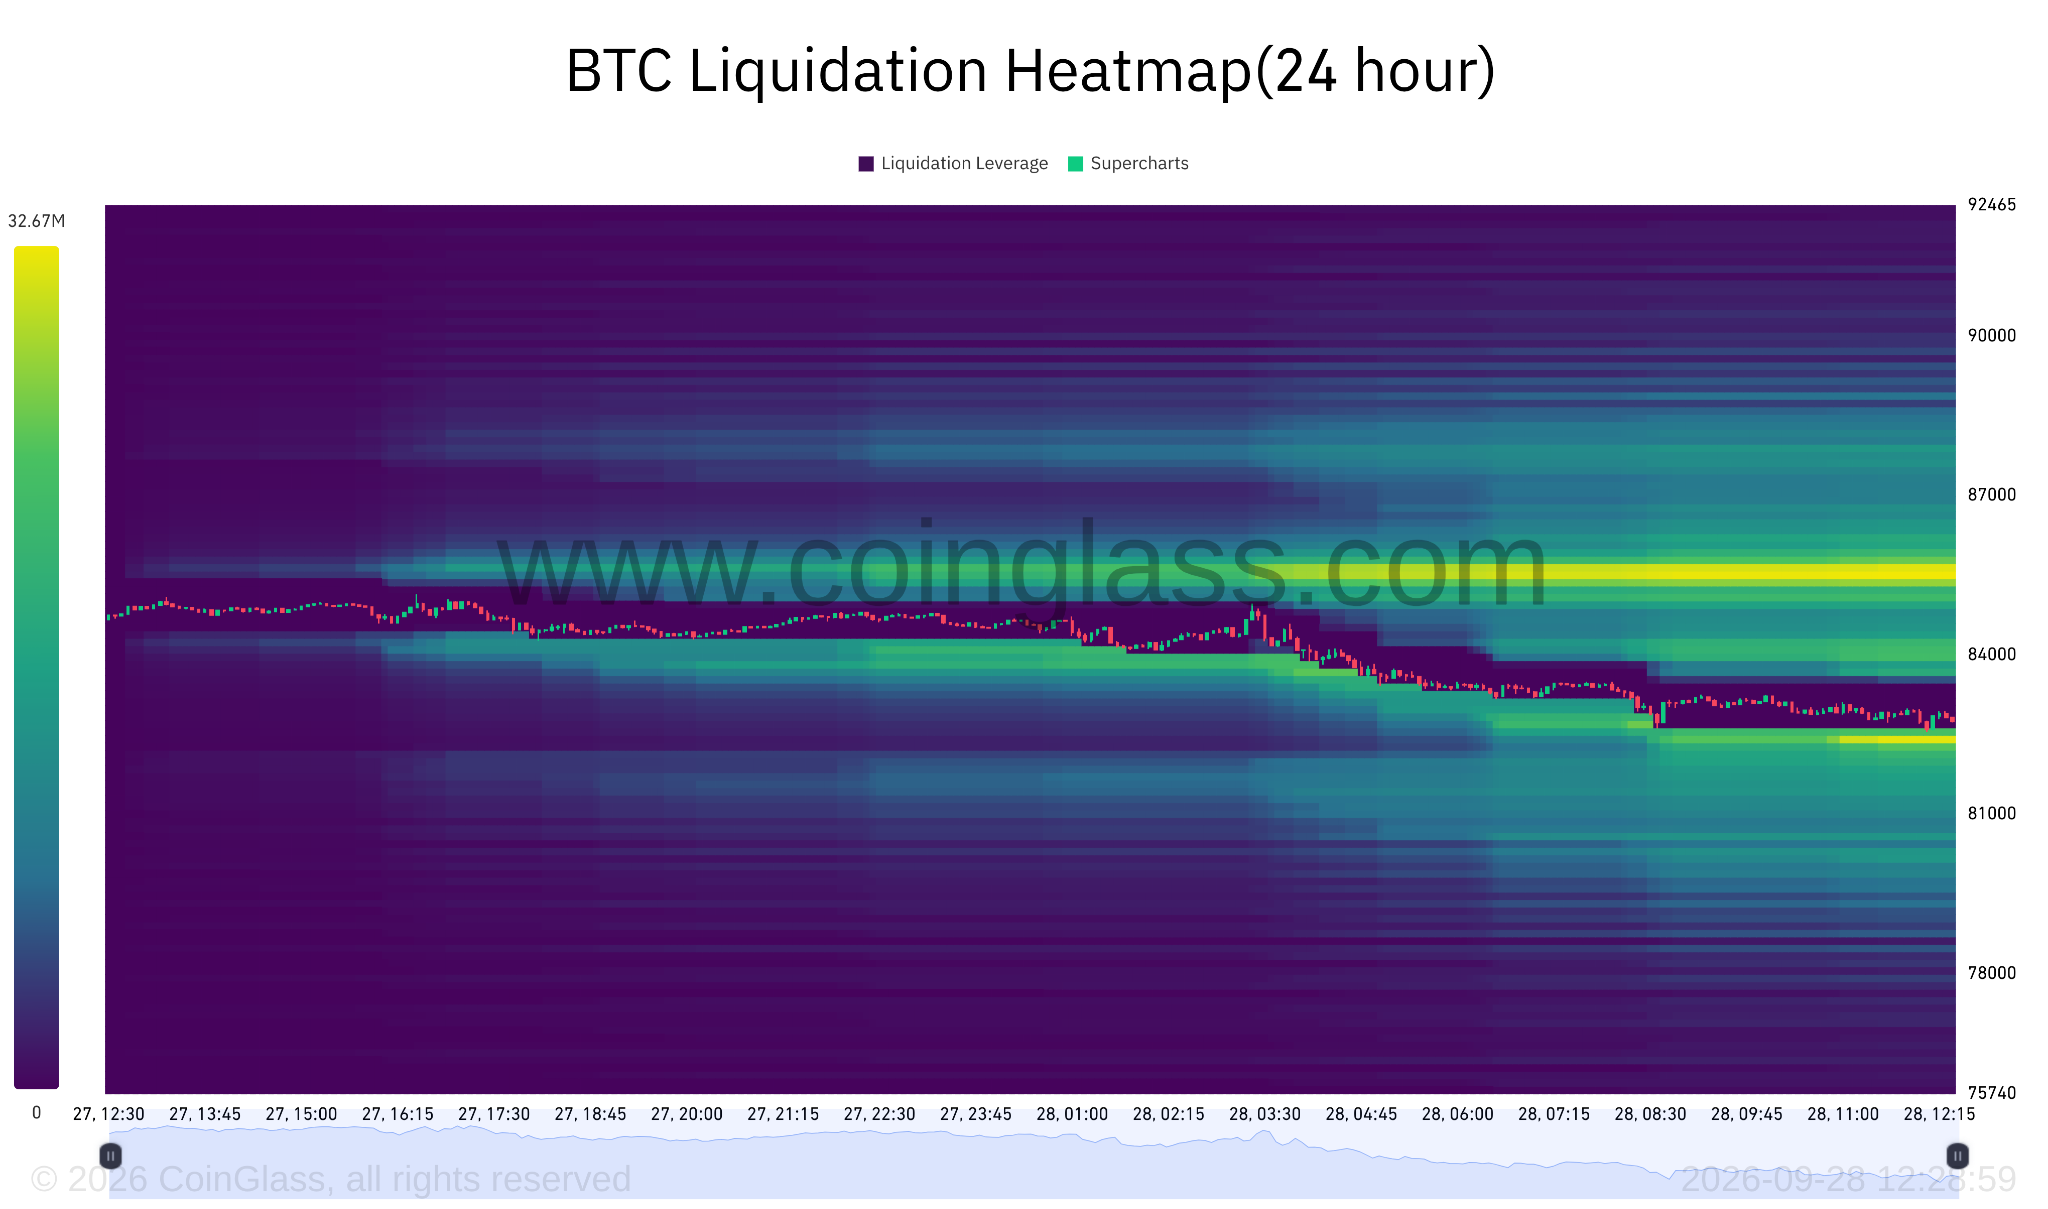
Las brechas en las “carteras calientes” (hot wallets) de las bolsas centralizadas exponen a los usuarios que poseen activos en dichas plataformas en el momento del incidente. A diferencia de los fallos en los sistemas de almacenamiento de activos “fríos” (cold storage), las brechas en las carteras calientes se limitan a la parte de las reservas totales que la bolsa mantiene en efectivo para retiradas diarias; Bitget no ha publicado un desglose de qué proporción de los activos totales representa la cantidad de 387,5 millones de dólares. El hecho de que la bolsa haya controlado el incidente sugiere que las reservas “frías” no fueron accedidas directamente, aunque no se ha publicado ninguna auditoría independiente que confirme esta afirmación. ¿Qué significa este incidente para los usuarios de DeFi? El riesgo asociado a las bolsas centralizadas no es el mismo que el riesgo asociado a los protocolos DeFi. El riesgo de las bolsas centralizadas es un riesgo de contraparte: los usuarios confían en que la bolsa custodie sus activos, realice las retiradas y mantenga su solvencia. Cuando una bolsa sufre una brecha, los usuarios con saldos en esa plataforma quedan expuestos directamente, independientemente de que las redes blockchain subyacentes funcionen correctamente. Por el contrario, los protocolos DeFi exponen a los usuarios a riesgos relacionados con los contratos inteligentes, la manipulación de datos y los ataques a los mecanismos de gobernanza; no obstante, los activos permanecen en las direcciones de cadena que el usuario controla, siempre y cuando las frases de recuperación (seed phrases) estén seguras. La brecha en Bitget ilustra la primera categoría, como se explora en profundidad en el análisis “Bitget Collapse Explained” publicado junto con este artículo.Esa distinción no hace que DeFi sea necesariamente más seguro. Un usuario que transfiere activos de una cuenta de Bitget a un protocolo DeFi utilizando un token emitido por un exchange, o que utiliza Bitget como una plataforma para ingresar fondos en moneda fiat y luego los deposita en un protocolo de préstamo, asume riesgos múltiples: el riesgo de custodia por parte del exchange hasta el retiro de los fondos, el riesgo asociado a los contratos inteligentes utilizados para la transferencia y el riesgo de liquidación del propio protocolo una vez que los fondos son depositados. A fecha del 14 de octubre de 2026, el precio del Bitcoin es de 83.331 dólares, y el índice de miedo y codicia en el mercado cripto (Crypto Fear and Greed Index) está en 62 (punto de codicia), lo que indica que las condiciones actuales del mercado podrían estar disminuyendo la conciencia de los usuarios sobre los riesgos, justo en el momento en que una brecha importante requeriría una mayor precaución.
Donde los riesgos se superponen
Los activos emitidos por los exchanges, como los tokens envueltos (wrapped tokens) o las monedas estables nativas de los exchanges, crean una dependencia directa entre la solvencia del exchange y los fondos de liquidez de los protocolos DeFi que aceptan esos activos como garantía. Si Bitget hubiera emitido un token ampliamente utilizado, una insolvencia confirmada podría haber provocado desviaciones en los precios y una cadena de liquidaciones en todos los protocolos que contuvieran ese token. Esa dependencia es la razón por la que el colapso de UST se propagó tan rápidamente por el ecosistema DeFi: el problema radicaba en el nivel del emisor, no en el nivel del protocolo, pero los usuarios de los protocolos sufrieron las consecuencias.
Lista de verificación para reducir los riesgos para los usuarios de DeFi
Las siguientes recomendaciones reflejan las mejores prácticas de seguridad generales y no constituyen asesoramiento financiero ni legal personalizado.
Antes de realizar cualquier depósito
Limita los saldos de las cuentas de intercambio a las cantidades necesarias para operaciones a corto plazo; trata un intercambio centralizado como un lugar de transacción, no como un almacén de valores. Verifica que cualquier token que tengas intenciones de utilizar en un protocolo DeFi cuente con contratos inteligentes auditados y pruebas de reservas en la cadena, y no solo con afirmaciones de marketing. Antes de establecer conexiones entre diferentes redes („bridging“), revisa al auditor del sistema, el valor total asegurado y el historial de incidentes; la mayoría de los ataques contra estos sistemas apuntan a contratos con menos de 12 meses de actividad en la red principal.
Las carteras hardware siguen siendo la opción de referencia para la autogestión de activos: una frase secreta almacenada en un dispositivo que nunca se conecta a Internet no puede ser accedida a través de ataques de falsificación de transacciones, como los descritos por Bitget. Para los usuarios que guardan una parte significativa de sus activos en carteras USDT de autogestión, la brecha de seguridad de Bitget no representa una amenaza directa, pero demuestra la importancia de esta separación entre los datos de acceso y los activos mismos. Verifica las direcciones de los contratos en Etherscan antes de autorizar cualquier interacción con tokens; una sola autorización otorgada a un contrato malicioso puede vaciar completamente la cartera sin que el usuario haga nada más.
Mientras las posiciones financieras estén activas…
Suprueba semanalmente las ratios de solvencia de los activos utilizados como garantía en los protocolos de préstamo; los umbrales de liquidación pueden ser superados incluso durante una sola sesión de negociación en momentos de alta volatilidad. Utiliza herramientas para revocar autorizaciones de uso de tokens cada trimestre; los protocolos que ya no uses mantienen la capacidad de mover tokens hasta que esas autorizaciones sean canceladas de forma explícita. Configura listas blancas de direcciones de retirada en todos los intercambios que las soporten, para que ni siquiera un acceso comprometido a la cuenta pueda redirigir fondos a una cartera no autorizada.
Preguntas frecuentes: Bitget, pérdidas en intercambios y seguridad en los protocolos DeFi
¿Perdió Bitget 15 mil millones de dólares?! Ninguna fuente primaria, registro en la cadena ni informe forense independiente revisado respalda la cifra de 15 mil millones de dólares. Según la actualización de Bitget del 25 de septiembre de 2026, el monto total confirmado es de aproximadamente 387,5 millones de dólares que fueron transferidos a direcciones controladas por los atacantes.
¿Se ven afectados los fondos de los clientes?! Bitget indicó que el incidente ya se ha controlado, pero en el momento de la redacción de este artículo no había publicado ningún resultado concreto sobre la compensación a los usuarios. Los usuarios que tenían fondos en la plataforma en el momento de la brecha deben seguir el canal oficial de soporte de Bitget para obtener actualizaciones.
¿Es DeFi más seguro que un exchange centralizado?! El riesgo en DeFi y en los exchanges centralizados (CEX) pertenece a categorías diferentes: el riesgo en los CEX es de contraparte y custodia, mientras que en DeFi son los contratos inteligentes, los oráculos y los procesos de liquidación los que pueden suponer riesgos. Ninguno de los dos es necesariamente más seguro; la comparación adecuada depende del protocolo específico, del tipo de herramienta utilizada y del comportamiento del usuario.
¿Qué deben hacer los usuarios con los activos que actualmente tienen en un exchange?! Los usuarios deben evaluar qué parte de su patrimonio necesitan mantener en un exchange concreto para sus operaciones comerciales y transferir el resto a una cartera de custodia propia protegida por un dispositivo físico. Esta es una decisión personal de gestión de riesgos, no un consejo financiero.
¿Puede la prueba de reservas garantizar la seguridad?! Las capturas de estado de las reservas confirman que un exchange posee suficientes activos en un momento dado, pero no garantizan que dichas reservas no hayan sido transferidas posteriormente, ni que no existan obligaciones no registradas en los libros contables.Las declaraciones de un auditor designado, publicadas de manera regular, tienen más peso que los informes autoinformados, pero ninguno de los dos métodos elimina por completo el riesgo de la contraparte. El siguiente hito concreto a seguir es si Bitget publicará un informe forense independiente que identifique la causa de la brecha y confirme el alcance de los activos recuperados o compensados; esto podría confirmar la cifra actual de 387,5 millones de dólares o revisarla.
Aviso de responsabilidad: Este artículo tiene únicamente fines informativos y no constituye asesoramiento financiero o de inversión. Los mercados de criptomonedas y activos digitales conllevan riesgos significativos. Realice siempre su propia investigación antes de tomar decisiones.