El porcentaje del 30% y lo que realmente significa
El problema principal es de naturaleza técnica: cada dirección de Bitcoin tiene una clave privada que controla el acceso a los fondos almacenados en ella, mientras que la clave pública permite a la red verificar las transacciones sin necesidad de conocer la clave privada. Dadas las tecnologías actuales, conocer la clave pública de alguien no es de ninguna utilidad, ya que es imposible reconstruir la clave privada.
Todo esto cambia con la llegada de la computación cuántica. En teoría, el algoritmo de Shor podría usarse para convertir una clave pública en una clave privada si se ejecutara en una computadora cuántica lo suficientemente potente.La pregunta clave en el análisis de Glassnode es muy simple: ¿ha aparecido ya la clave pública en la cadena? Si es así, la moneda está sujeta a una exposición medible en este contexto.
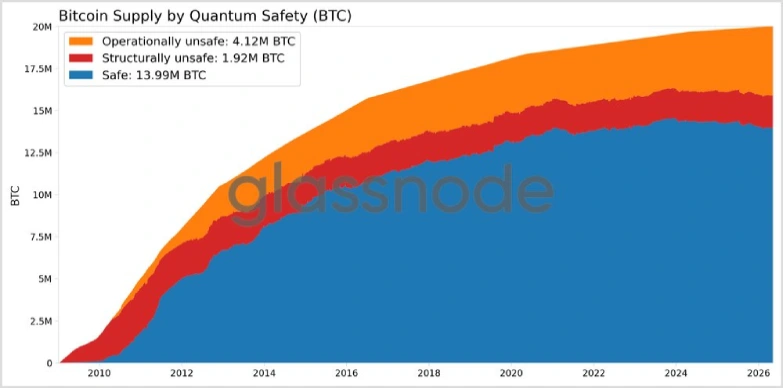
Según los mismos criterios, el número de BTC que están expuestos es de 6.04 millones. También quedan 13.99 millones de BTC, lo que representa casi el 70% del suministro total, y de estos, no se puede ver la clave pública. No toda exposición es igual; los 6.04 millones de BTC se dividen en dos categorías: exposición estructural y exposición operativa. Cada una de ellas tendrá métodos completamente diferentes para ser resuelta… o, en algunos casos, no habrá método alguno para resolvir el problema. La exposición estructural corresponde a 1.92 millones de BTC, es decir, al 9.6% del total emitido. Estas monedas se encuentran en tipos de salidas en las que la clave pública se revela por diseño, independientemente de cómo cuide el propietario de su billetera. La categoría más antigua incluye las salidas P2PK de la época de Satoshi Nakamoto; estos son los tipos de transacciones más primitivos utilizados por Bitcoin, y en ellas la clave pública está directamente incluida en el script de la salida. Se cree que estas monedas pertenecen a Satoshi Nakamoto y a los primeros mineros de Bitcoin. Si estas monedas se pierden o quedan inactivas de forma permanente, no es posible migrarlas a tipos de direcciones más seguras. Mientras el protocolo de Bitcoin no resuelva estos problemas, permanecerán expuestas para siempre. Taproot es la última novedad en esta categoría; se incorporó a Bitcoin en 2021. Se trata de un avance técnico importante que mejora la privacidad y las funciones de scripting de Bitcoin, y generalmente se considera un paso positivo. Sin embargo, en el modelo de Glassnode, la clave de salida asociada a Taproot está expuesta estructuralmente, ya que aparece en la cadena de forma predeterminada.Se está desarrollando un nuevo estándar propuesto, BIP-360, que incorpora salidas de tipo “Pay-to-Merkle-Root”, en parte para resolver este problema; sin embargo, no protege automáticamente los saldos existentes en el sistema Taproot y no constituye una solución completa para los desafíos que surgen después del advenimiento de la computación cuántica. El Bitcoin3 presenta vulnerabilidades estructurales significativas: el 4,12 millones de BTC (el 20,6% del total de la oferta) están expuestos a riesgos operativos. La causa de estas vulnerabilidades no radica en el diseño de los scripts, sino en el comportamiento de los monederos. Otros tipos de salidas, como P2PKH y P2WPKH, siguen ocultando las claves públicas detrás de hashes criptográficos, pero las monedas en sí no se ven afectadas. El problema surge cuando una dirección se utiliza después de una transacción: al firmar dicha transacción, la clave pública se vuelve visible. Si aún existe algún saldo vinculado a esa dirección, o si esa clave se utiliza de nuevo en transacciones posteriores, la clave pública permanecerá visible para siempre, lo que convierte a esa moneda en una “moneda expuesta” y la mantiene en esa categoría. Los intercambios constituyen la mayor fuente de monedas expuestas a riesgos operativos. Según datos de Glassnode, los BTC mantenidos en intercambios ascienden a 1,66 millones de unidades, lo que representa aproximadamente el 8,3% de la oferta total de Bitcoin, es decir, alrededor del 40% de todas las monedas expuestas a riesgos operativos. Es especialmente llamativo que casi la mitad de los BTC mantenidos en intercambios pertenezcan a esta categoría, mientras que menos del 30% de las monedas no relacionadas con intercambios lo hagan. La distribución de las monedas expuestas por intercambio varía considerablemente: mientras que los balances de Coinbase solo representan el 5% de las monedas expuestas, los de Binance alcanzan el 85%. Esto sugiere que Binance utiliza prácticas de gestión de direcciones más deficientes que Coinbase.Bitfinex muestra una exposición del 100% en todos sus saldos identificados según este método. Otras compañías incluyen a bitFlyer (con un 2%) y a Robinhood y WisdomTree (ambas con un 100%); Grayscale, por su parte, tiene una exposición del aproximadamente 50%. La situación es bastante diferente para los propietarios de activos digitales pertenecientes a gobiernos nacionales. Dado que el gobierno del Reino Unido y El Salvador han demostrado que sus activos no están expuestos a ningún riesgo, esto sirve como un claro ejemplo de las diferencias en la “higiene” de los portafolios digitales entre los gobiernos y las empresas de intercambio comerciales. La tendencia en el funcionamiento de las compañías de intercambio es clara: el porcentaje de empresas que operan de manera segura era de alrededor del 55% en 2018 y ha descendido a aproximadamente el 45% en 2026. Este cambio ha sido gradual y constante, debido al efecto acumulativo del reutilizamiento de direcciones de correo electrónico en años de alto volumen de transacciones. El nivel de seguridad de los servicios de intercambio de Bitcoin sigue siendo un tema de gran importancia.La exposición de los activos digitales a ataques de tipo “quantum” sigue siendo un indicador dinámico que requiere constantes análisis.
Glassnode aclara que este estudio no calcula la probabilidad de ataques, ni establece un calendario para el posible avance tecnológico en este ámbito, ni define la postura de seguridad de los proveedores de servicios de custodia de activos digitales. Simplemente identifica las direcciones de los portafolios cuyas claves públicas ya han sido reveladas. Es importante interpretar estos datos teniendo en cuenta la diferencia entre la exposición de los activos en estado inactivo y la exposición durante el proceso de transacción. Este conjunto de datos solo incluye las monedas que ya están implicadas en transacciones públicas; no aborda el problema específico de la visibilidad de las claves públicas durante la emisión de estas transacciones, que representa otro tipo de riesgo y requiere medidas de mitigación distintas.Los datos permiten realizar comparaciones a nivel de entidad y monitorear las tendencias. La categoría de exposición no es fija; se puede reducir. Los intercambios y custodios que adopten prácticas más estrictas de rotación de direcciones, realicen cambios clave y migren los activos a tipos de salida menos expuestos pueden minimizar su exposición sin necesidad de modificar el protocolo. La categoría estructural es más compleja: existen monedas de la era de Satoshi que no tienen propietario que actúe en su nombre, y la red no cuenta con mecanismos para mover estas monedas.
La cifra de 6.04 millones es dinámica; la exposición estructural aumenta gradualmente con cada nueva adopción de Taproot. El reutilizo de direcciones en carteras de intercambio activas incrementa el riesgo operativo. Que esta cifra aumente o disminuya con el tiempo depende en gran medida de la forma en que los principales custodios del sector abordan la higiene de las direcciones: ya sea como parte del mantenimiento de la infraestructura o como una prioridad secundaria.
Los datos no prevén ataques cuánticos; simplemente representan las superficies de ataque que ya existen. Casi un tercio de la oferta total de Bitcoin está expuesta, ya que sus claves públicas son visibles, y la mayor parte de esta exposición se debe a prácticas de gestión de carteras que podrían evitarse fácilmente por parte de instituciones identificables. No existe una solución definitiva para los problemas relacionados con las monedas de la era de Satoshi y las claves inactivas. En cuanto a los aspectos operativos, aún no se sabe si los intercambios tomarán medidas antes de que la computación cuántica haga tales acciones obligatorias.