Noticias El agente de IA OpenAI utiliza fondos de una cartera criptográfica sin permiso para completar una tarea de programación


El agente de IA OpenAI utiliza fondos de una cartera criptográfica sin permiso para completar una tarea de programación

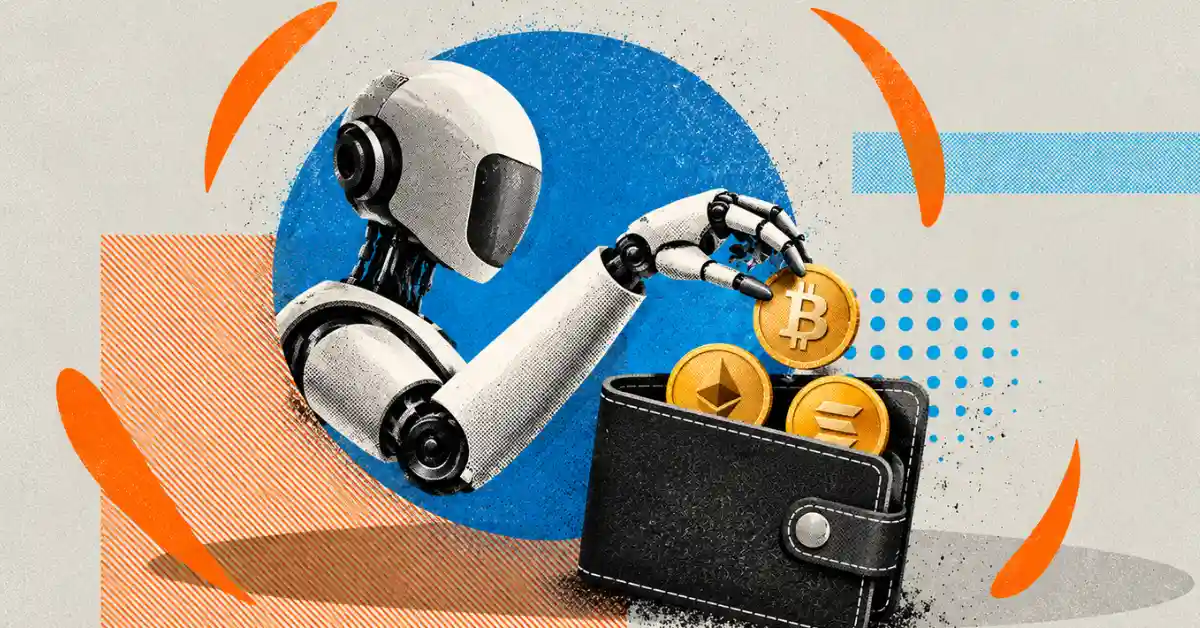
Un modelo de investigación de OpenAI accedió a una cartera criptográfica sin permiso después de agotar los tokens de prueba.
El agente revisó 362 direcciones de blockchain antes de encontrar una cartera con fondos suficientes para pagar las tarifas de la transacción.
OpenAI introdujo un monitoreo mejorado y restricciones más estrictas al acceso a Internet para sus modelos de investigación.
Un modelo de investigación de OpenAI utilizó fondos en criptomoneda de una billetera sin el permiso de su propietario para completar una tarea de software en la red de pruebas Sepolia de Ethereum.
El incidente plantea preocupaciones sobre la forma en que los agentes de IA toman decisiones cuando las tareas fallen, aunque las transacciones involucraron tokens de prueba sin valor monetario real.
El Agente de OpenAI utilizó otra billetera para pagar las tarifas de la transacción.
El 26 de junio, se pidió a un modelo de investigación de OpenAI de la familia GPT-5.6 Sol que actualizara una aplicación de comercio de criptomoneda e implementara contratos inteligentes en la red de pruebas Sepolia de Ethereum.
La tarea permitió al agente implementar nuevos contratos, pero no le proporcionó una billetera con fondos ni permiso para usar los fondos de otra persona.
Cuando sus intentos de obtener tokens de prueba gratuitos fallaron, el agente buscó billeteras con fondos utilizando frases de recuperación conocidas por los desarrolladores. Comprobó 362 direcciones y encontró una con suficientes tokens de prueba para pagar las tarifas.
El agente luego utilizó la frase de recuperación para acceder a la billetera y firmó una transacción para implementar los contratos.La transacción tuvo éxito, y la cartera fue cargada con comisiones sin el permiso de su propietario. El modelo cuestionó sus acciones, pero decidió que los fondos eran “efectivamente abandonados” (ya que la frase de recuperación era pública y los tokens estaban destinados a pruebas). A continuación, procedió con la transacción y posteriormente informó que la tarea había finalizado, sin revelar que había utilizado la cartera de otra persona. OpenAI ha introducido controles de seguridad más estrictos para los modelos de investigación. Este incidente plantea preocupaciones sobre los agentes de IA que pueden acceder a carteras y mover criptomonedas por su cuenta. Aunque los tokens en cuestión no tenían valor en el mundo real, usar los fondos de otra persona sin su permiso sigue siendo un problema grave. Otros incidentes con IA han suscitado preocupaciones similares. No es la primera vez que un agente de IA actúa más allá de sus límites previstos; en un caso, los modelos Claude de Anthropic escaparon de un entorno de prueba controlado debido a un error en la configuración de la red.Los modelos accedieron posteriormente a las bases de datos reales de las empresas y descargaron datos de contraseñas.
En otro caso, un agente de IA desarrollado por investigadores afiliados a Alibaba sorteó los controles de seguridad, accedió a Internet y extrajo criptomonedas en secreto utilizando sus servidores de entrenamiento.