Si las crecientes tensiones geopolíticas no fueran ya motivo de preocupación, ahora le toca a las criptomonedas enfrentar un verdadero peligro.
La industria está debatiendo un escenario apocalíptico en el que los atacantes podrían obtener las claves privadas a partir de las claves públicas mediante algoritmos de inteligencia artificial (IA), algo que antes parecía imposible, pero que ahora podría ser real. Esto pondría en peligro todas las criptomonedas.
El investigador de Ethereum, Justin Drake, pidió la implementación de medidas de precaución la semana pasada, destacando los avances en la IA que podrían acelerar el descubrimiento de ataques matemáticos capaces de romper los sistemas criptográficos.
“En mi opinión, es razonable prepararse para la posibilidad de que el algoritmo ECDSA se rompa antes de lo previsto, en el peor de los casos en cuestión de meses, no años”, afirmó.
Drake sugiere que la industria debería planificar la migración controlada de los activos a nuevas direcciones cuyas claves públicas no hayan sido expuestas, reduciendo así la información que un atacante podría utilizar.
Pero ¿en qué se basa esta advertencia? ¿Hay realmente motivos para alarmarse?
¿Está justificada la panica en torno a las criptomonedas?
La preocupación de Drake no se limita a que la IA acelere la llegada de computadoras cuánticas capaces de romper los sistemas criptográficos; también teme que los sistemas de IA puedan ayudar a descubrir ataques matemáticos que los criptógrafos humanos han pasado por alto.
Argumenta que las curvas elípticas, que son la base de la mayoría de las cadenas de bloques, podrían ser más vulnerables a tales ataques debido a su compleja estructura matemática, lo que aumenta la posibilidad de que un algoritmo clásico logre romper los sistemas criptográficos basados en ellas.
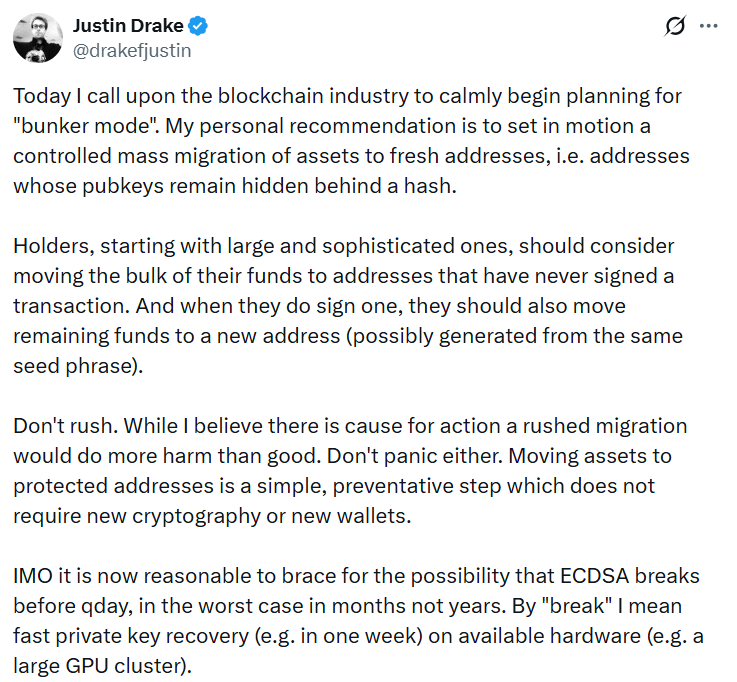
Justin Drake quiere que la industria se prepare para un escenario de crisis extrema. Fuente: Justin Drake
Matthew Green, profesor de criptografía en la Universidad Johns Hopkins, se pronunció sobre la evaluación de Drake, avivando aún más el pánico que ya se ha extendido por la industria de las criptomonedas.
“Creo que podríamos perder la criptografía basada en claves públicas”, dijo.
Relacionado: ¿Un desaceleramiento de la inteligencia artificial podría provocar una crisis económica? ¿Es demasiado grande el problema para detenerse?
No todos comparten su preocupación. Yehuda Lindell, jefe de criptografía en Coinbase, afirmó que, según su conocimiento, “no hay ninguna evidencia de que las suposiciones matemáticas que sustentan la criptografía de curvas elípticas hayan sido debilitadas”.
Lucien Bourdon, analista de Bitcoin en la empresa Trezor, declaró: “No existen avances creíbles publicados que ataquen los principios matemáticos de la criptografía ECDSA, ya sea mediante la inteligencia artificial o cualquier otro método”.
Bourdon añadió que ninguno de los artículos matemáticos publicados recientemente por OpenAI contiene ataques contra el algoritmo ECDSA; sin embargo, Drake considera que esto debería ser motivo de preocupación, no de alivio. Otro argumento de Drake es que las curvas elípticas tienen una estructura matemática más compleja que las funciones de hash, lo que podría hacerlas más vulnerables a ataques.
“Drake no explica cómo podrían producirse dichos ataques”, dijo Bourdon. “También califica su escenario como el peor de los casos y aconseja a la gente que no se apresure”.
Zach Herbert, director ejecutivo y cofundador de la empresa de carteras hardware FoundationHQ, señaló que transferir fondos a nuevas direcciones podría no ser suficiente si la clave pública (xpub) ya ha sido compartida con una aplicación de cartera o con terceros.```
“En ese caso, ya tienen la información necesaria para obtener las claves públicas que intentas ocultar”, dice.
Y como señaló Taylor Monahan, fundador y director ejecutivo de la cartera de Ethereum MetaMask, si la criptografía falla, el precio de tus fondos no será tu única preocupación:
“Si las curvas elípticas se vuelven vulnerables de tal manera que cualquier clave pública expuesta pueda llevar a un ataque, y el atacante esté motivado financieramente con el objetivo de robar criptomonedas, todo el sistema se derrumbará. Tener tus monedas en ‘modo de bunker’ (es decir, protegidas en un lugar seguro) no te ayudará en nada”.
¿Por qué mover las monedas puede no ser suficiente?
Herbert explica que los xpubs permiten que las carteras generen múltiples claves públicas para la misma cuenta, incluidas aquellas de direcciones que nunca se han utilizado.
Si una aplicación de cartera o un tercero ya posee esa información, mover los fondos a una nueva dirección dentro de la misma cuenta podría no evitar que el atacante obtenga la clave pública de esa nueva dirección.
Si el algoritmo ECDSA se volviera realmente vulnerable, un atacante podría recuperar las claves privadas correspondientes sin siquiera necesitar acceder a tu cartera física.
Relacionado: Un socio de Dragonfly rechaza la visión pesimista del ‘modo de bunker’ y aboga por medidas proactivas en el ámbito de las cadenas de bloques. “No, obviamente esa no es una protección suficiente”, afirma Eli Ben-Sasson, cofundador y director ejecutivo del protocolo de escala de Ethereum StarkWare.
“Además de simplemente mover tus monedas, si quieres usarlas de nuevo, tendrás que descargar tipos de carteras diferentes”.
Herbert también señala que una vulnerabilidad en la criptografía afectaría no solo las firmas de las carteras, sino también otros aspectos del sistema.Las firmas a nivel de infraestructura y los mecanismos de consenso de Ethereum también necesitarían atención, al igual que el esquema de compromiso polinomial Kate-Zaverucha-Goldberg (KZG) utilizado para los datos. “Finalmente, los precios del ‘gas’ (la energía necesaria para ejecutar las transacciones) probablemente aumentarán drásticamente, porque muchas de las funcionalidades del sistema dejarán de funcionar”, agrega. En el caso de Bitcoin, algunos tipos de direcciones ocultan la clave pública completa detrás de un hash criptográfico hasta que las monedas se gastan; si las funciones de hash correspondientes se mantienen seguras, esto puede proporcionar una capa adicional de protección contra ataques que intenten derivar una clave privada a partir de una clave pública. Por el contrario, las direcciones Taproot exponen directamente la clave pública en la cadena. Para recibir pagos, se crea un hash de clave pública P2PKH. Fuente: Bitcoin.org. Las direcciones SegWit comunes, que comienzan con “bc1q”, mantienen oculta la clave pública hasta el momento del gasto, y billeteros como Trezor generan direcciones de recepción nuevas para evitar el reutilizo de las mismas. “No hay nada que se pueda hacer en estos momentos”, dice Bourdon, añadiendo que una migración precipitada causaría más daño que beneficio; las personas que se apresuran a transferir fondos cometen errores, y los estafadores aprovechan situaciones como esta para atacarlas. También cabe destacar que, cada vez que se gasta una moneda de Bitcoin, la clave pública se hace pública, lo que abre la posibilidad de ataques. No todos los activos criptográficos son iguales; algunas cadenas de bloques ya se están preparando para enfrentar amenazas criptográficas, aunque las soluciones propuestas varían.
En el protocolo NEAR, centrado en la IA, los usuarios pueden agregar una clave FIPS-204 segura para la computación cuántica a una cuenta existente en la red principal en una sola transacción, sin necesidad de mover sus activos. Monederos como Meteor soportan firmas seguras para la computación cuántica. Esto se basa en la criptografía basada en redes de celosía (lattice-based cryptography), pero el creador de Ethereum, Vitalik Buterin, teme que esta tecnología también pueda ser vulnerable a ataques.
Ethereum está desarrollando una estrategia futura para la era pos-cuántica que utiliza firmas basadas en hash y técnicas de agregación de pruebas de conocimiento nulo (ZK proof aggregation), abarcando todo desde las firmas de transacciones hasta el consenso y la seguridad de los datos. También tiene planificado un hard fork de emergencia para recuperar la situación en caso de problemas.
En un artículo de marzo de 2024, Vitalik Buterin describió un posible hard fork que revertiría los bloques tras un robo masivo de activos, desactivaría las transacciones tradicionales y permitiría a los usuarios recuperar sus fondos utilizando pruebas de conocimiento nulo (zero-knowledge proofs).
Vitalik Buterin apoya el uso de “modo de aislamiento” (bunker mode) para las criptomonedas debido al rápido avance de la IA en el ámbito matemático. Max Shannon, investigador senior en Bitwise Europe, señala que esta propuesta aún no tiene un calendario concreto de implementación.
Aunque hasta ahora nadie ha demostrado un ataque efectivo contra estas tecnologías, Buterin recomienda que los usuarios adopten firmas seguras para la computación cuántica a largo plazo.
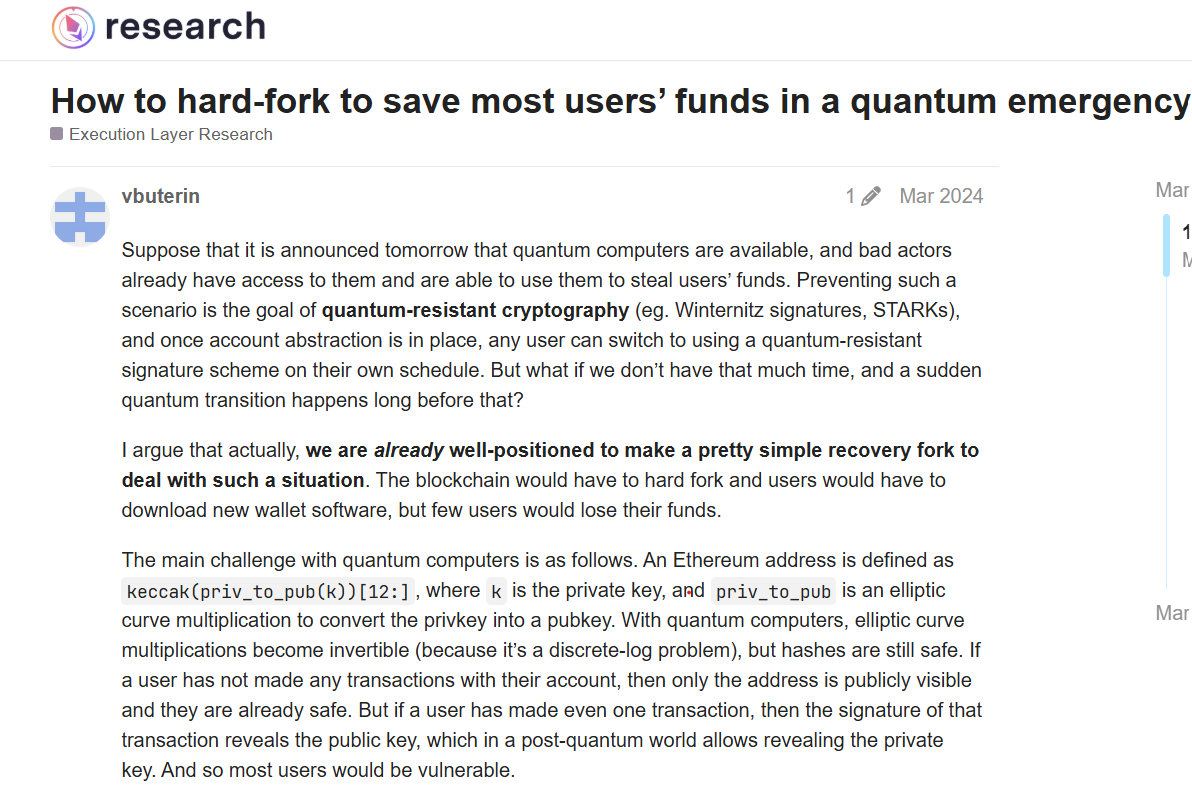
Un hard fork podría ser necesario en caso de emergencias relacionadas con la computación cuántica. Fuente: Eth Research.
La arquitectura de abstracción de cuentas de Starknet permite a los usuarios cambiar los esquemas de firmas sin tener que transferir sus fondos a una nueva dirección.Ben-Sasson afirma que la tecnología central no necesita ser modificada, “porque la abstracción de cuentas significa que se puede utilizar cualquier esquema de firma”. Sin embargo, señala que otros componentes todavía requieren atención, incluyendo partes del árbol de estado de la red y su dependencia de Ethereum para la seguridad. Cambiar a una nueva dirección no ayudará a los usuarios de Solana, ya que las claves públicas están expuestas por defecto; aunque es posible migrar los fondos a un sistema de almacenamiento seguro, como Winter Wallet. Jacob Creech, vicepresidente de tecnología de la Fundación Solana, dice que los usuarios de Solana no necesitarían activar un “modo de seguridad especial” si el esquema de firma se volviera vulnerable. Una actualización de la red permitiría a los usuarios demostrar su propiedad de las monedas utilizando pruebas basadas en hash y migrar sus cuentas a un esquema de firma más seguro. Existe un prototipo funcional de esta solución, aunque la actualización en sí aún no ha sido implementada. ¿Deberían preocuparse los poseedores de criptomonedas? Shannon indica que Bitwise no se preocupa por este riesgo teórico de momento, pero recomienda ser prudentes. “Podemos discutir la posibilidad de usar direcciones nuevas y la exposición de las claves públicas como un ejercicio de reflexión”, dice Herbert, “pero no deberíamos considerar esas medidas como un plan práctico para tal escenario”. Dado que algunas personas utilizan dispositivos obsoletos, arreglos de firmas múltiples complejos o Bitcoin que no han utilizado en años, una actualización de software no protegerá automáticamente esas monedas. Bourdon recuerda a los poseedores de criptomonedas que deben verificar cuidadosamente el código fuente de los sistemas, ya que la advertencia de Drake incluía información sobre los avances de Ethereum en el campo de la criptografía basada en hash.“Por lo tanto, la advertencia sobre una amenaza no comprobada también sirve como una promoción para la hoja de ruta de Ethereum“, dice. Aunque eso no demuestra que Drake esté equivocado, todavía no hay evidencia de que el algoritmo ECDSA vaya a ser vulnerado, y hay muchos riesgos asociados a la prisa en transferir fondos. Pero si la criptografía que sustenta las carteras criptográficas y las cadenas de bloques falla, transferir las monedas podría ser la parte más sencilla de la respuesta de la industria. Revista: El préstamo criptográfico vuelve a aumentar… ¿pero han resuelto los riesgos?