La empresa de análisis de cadenas de bloques Elliptic identificó estas transacciones en su investigación sobre el ataque a Binance del 29 de octubre, que resultó en el robo de aproximadamente 6300 millones de dólares en activos digitales.
@@Los hallazgos demuestran cómo los atacantes han utilizado tokens recién creados y múltiples carteras para transferir partes de las criptomonedas robadas a diferentes redes.
Los hackers norcoreanos crearon seis nuevas criptomonedas para transferir los 430.000 dólares robados de Binance.
Entre el 5 y el 7 de noviembre, los hackers crearon al menos seis nuevas criptomonedas en la red NEAR y las asociaron con el token nativo de la red en piscinas de liquidez de intercambios descentralizados.
Luego utilizaron grupos separados de carteras para intercambiar las criptomonedas robadas por los nuevos tokens creados, y posteriormente vendieron esos tokens de nuevo en las piscinas de liquidez para recibir NEAR a cambio.
Este enfoque permitió a los atacantes transferir las criptomonedas entre carteras sin enviar los activos robados directamente de una dirección a otra.
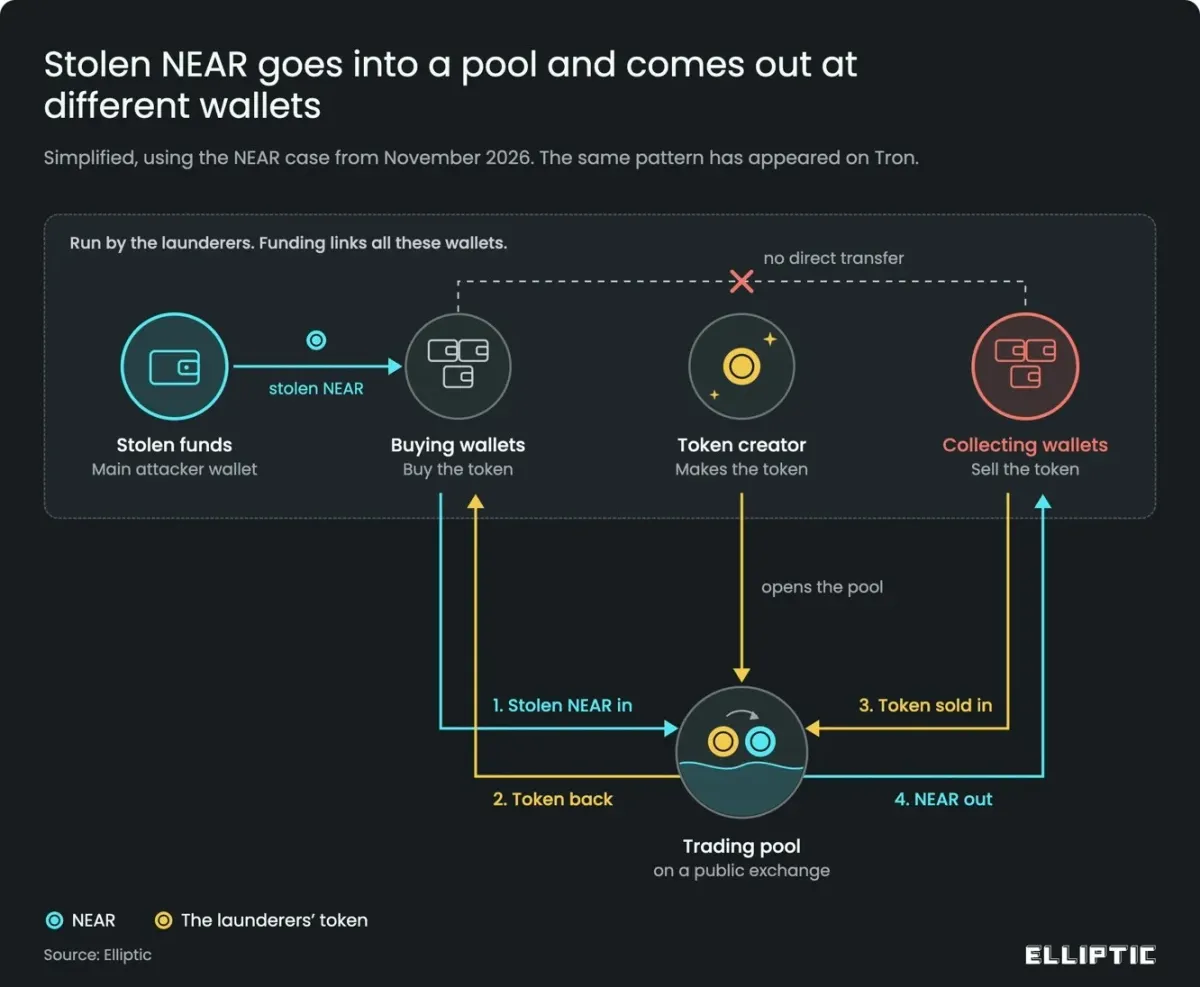
Las piscinas de liquidez actuaron como intermediarios, haciendo que las transacciones fueran más difíciles de rastrear, aunque los movimientos seguían siendo visibles en la cadena de bloques.
Elliptic identificó los seis tokens como FUK, OLCCL, MEILI, MMLI, DABI y SINU.Cada token costó aproximadamente 25 NEAR, lo que equivale a unos 90 dólares, para ser creado. Los tokens no atrajeron casi ninguna actividad de comercio independiente y fueron abandonados poco después de que se completaron las transacciones de lavado de dinero. Según la investigación, aproximadamente 117.000 NEAR, con un valor de unos 430.000 dólares, pasaron por estos seis tokens. Las carteras que realizaron las compras recibieron NEAR robados a través de cuentas intermediarias conectadas a la cartera principal que contenía los fondos provenientes del ataque a Binance. Casi la misma cantidad de NEAR salió posteriormente de las carteras que los habían recolectado tras la venta de los tokens. La actividad comercial sospechosa que reveló el esquema de lavado de dinero en criptomonedas también reveló conexiones entre los propios procesos de creación de los tokens; cinco de los seis creadores recibieron fondos de carteras que habían vendido tokens previamente, entre dos y 13 minutos antes del lanzamiento siguiente de nuevos tokens. Esto indica que los ingresos de una operación se utilizaron para financiar otra. Los tokens se vendieron rápidamente, ya que su primera venta se registró en solo tres horas desde su creación, y al menos el 75% de su actividad comercial tuvo lugar en un solo día. Las carteras pertenecientes a la red sospechosa de lavado de dinero fueron las responsables de casi toda la actividad comercial relacionada con estos tokens. Solo se registraron unas pocas compras externas para el token FUK, que representan menos del 1% de su volumen de negociación. Para el 8 de noviembre, ninguno de los tokens había vuelto a ser comercializado, y los creadores de cuatro de ellos habían retirado el resto de los fondos de sus carteras. Tom Robinson, cofundador de Elliptic, señaló que los hackers norcoreanos rara vez dependen de este tipo de métodos para sus ataques.En lugar de utilizar un solo método de lavado de dinero, se combinan varias técnicas económicas para retrasar el seguimiento de los investigadores que intentan localizar los fondos robados.
Explicó que el enfoque basado en las “memecoin” añade una capa adicional de protección entre las carteras que albergan los activos robados y aquellas que reciben los fondos.
Esta técnica también se ha utilizado en anteriores robos de criptomonedas vinculados a Corea del Norte. Elliptic identificó una operación similar tras el ataque a Bybit en febrero de 2025, durante el cual los atacantes transfirieron al menos 24 millones de dólares a través de un token recién creado en la cadena de bloques Tron.
A pesar de los múltiples intentos de lavado de dinero, millones de dólares robados de Binance siguen siendo rastreables.
El último ataque a Binance ha involucrado varios métodos diferentes de lavado de dinero. Anteriormente, Elliptic ya había localizado activos robados a través de Tron, Solana y plataformas de finanzas descentralizadas.
Poco después del robo, los atacantes cambiaron aproximadamente 434 millones de dólares en USDT por Ethereum y pidieron prestado otros 45 millones de dólares en Ethereum a través de Aave, utilizando los USDT robados como garantía.
También convirtieron aproximadamente 234 millones de dólares en USDT en TRX a través de SunSwap.
Alrededor de 215 millones de dólares en TRX se distribuyeron posteriormente en unas 7.700 carteras nuevas; parte de los fondos se convirtió en otros activos y se transfirió a través de puentes intercadenas.
El FBI atribuyó el robo del 29 de octubre al grupo de hackers TraderTraitor, vinculado a Corea del Norte, y advirtió a las empresas de criptomonedas que ayudaran a identificar y bloquear las transacciones relacionadas con los activos robados.
Corea del Norte ha negado su implicación en el ataque.
A pesar de las numerosas transacciones, la operación de lavado de dinero no ha logrado ocultar los fondos de los investigadores de las cadenas de bloques.Elliptic indicó que aproximadamente 11,8 millones de tokens de la criptomoneda en cuestión permanecían inmóviles desde el robo en Binance, con un valor de 43,7 millones de dólares en el momento del análisis.
Cabe destacar que Kaiser Ng, el director financiero de Binance, anunció su renuncia nueve días después del ataque cibernético. La empresa nombró a Justin Yek, ex ejecutivo financiero de Airwallex, como su sucesor, y Ng manifestó que planea embarcarse en un nuevo proyecto empresarial.

