Tras que Bitget fue hackeado el 24 de septiembre, 387,5 millones de dólares en fondos robados comenzaron a moverse rápidamente a través de diferentes cadenas, algunos de ellos dirigiéndose a la plataforma de intercambio descentralizado THORChain.
La directora ejecutiva, Gracy Chen, apeló públicamente a la plataforma para que rechazara los servicios dirigidos a las direcciones asociadas con los atacantes. “La industria está observando”, dijo.
Sin embargo, THORChain se negó a hacerlo. Esta decisión desató un acalorado debate entre quienes consideran que los protocolos tienen la obligación moral de bloquear los fondos robados y quienes defienden los ideales del ciberpunk de una tecnología descentralizada y sin necesidad de permisos.
Dado que THORChain ya había visto cómo los hackers de Bybit transfirieron 1200 millones de dólares a través de su protocolo, es bastante claro en qué lado se posiciona. Boone Wheeler, uno de los contribuyentes al protocolo, declaró:
“Un protocolo verdaderamente sin necesidad de permisos no puede hacer nada cuando se encuentra con fondos robados; es incapaz de determinar su origen. Si THORChain pudiera bloquear fondos específicamente robados, entonces dejaría de ser un protocolo ‘sin permisos’.”
¿Dónde termina la idea de que la tecnología debe ser sin necesidad de permisos?
Los críticos argumentan que THORChain no fue tan idealista cuando, en mayo, los validadores decidieron detener el funcionamiento de la cadena tras que un sistema automático se activara debido a una vulnerabilidad, lo que provocó la pérdida de más de 10 millones de dólares de uno de sus depósitos.
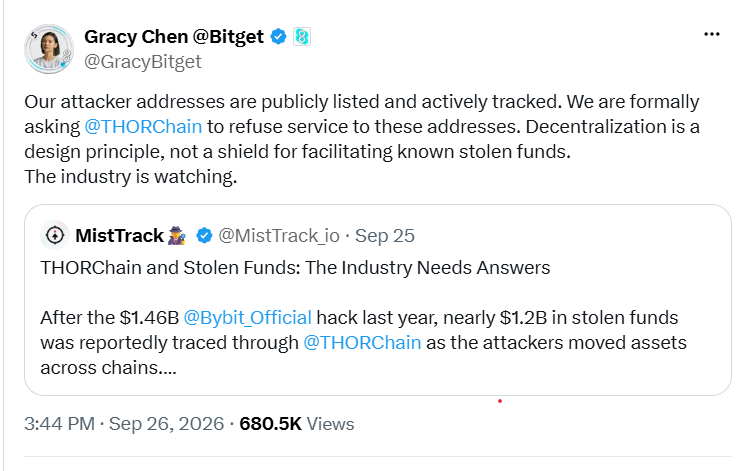
La directora ejecutiva de Bitget sostiene que THORChain debería rechazar los servicios dirigidos a las direcciones de los atacantes. Fuente: Gracy Chen
NEAR Intents, una plataforma de transacciones intercadenas competidora de THORChain, adoptó un enfoque opuesto y bloqueó los fondos vinculados al ataque. Su capa de seguridad automática, SHIELD, identificó intentos de transferencia de más de 50 millones de dólares relacionados con el incidente de Bitget y detuvo dichas transacciones.Se indicó que se transfirieron 166.000 dólares.
Relacionado: THORChain bajo ataques por Bitget; ETH evoluciona más allá de la blockchain: Hodler’s Digest
NEAR también renunció a su parte de la recompensa por la recuperación de Bitget. El gerente general Alex Shevchenko dijo a la revista: “El protocolo NEAR no requiere permisos: cualquiera puede construir sobre él, realizar transacciones y convertirse en validador…
‘Nadie necesita permiso para poseer o transferir activos, ni para desplegar contratos en el protocolo NEAR. Sin embargo, eso no significa que todas las aplicaciones basadas en NEAR tengan que procesar cada solicitud.’”
Desde entonces, NEAR ha sido objeto de fuertes críticas por su intervención; sus detractores argumentan que esto demuestra que no es realmente un sistema sin permisos ni descentralizado. Esto podría exponerlo a acusaciones de que debería ejercer ese control de manera más amplia. No obstante, dado que SHIELD es un sistema automatizado, el abogado especializado en criptomonedas Yuriy Brisov cree que aún podría estar amparado por las protecciones ofrecidas a los protocolos descentralizados.
“No existe un equipo de cumplimiento que controle las operaciones de manera manual.”“Esta es una solución inteligente, y eso es lo que recomendamos a todas las compañías de DeFi.”
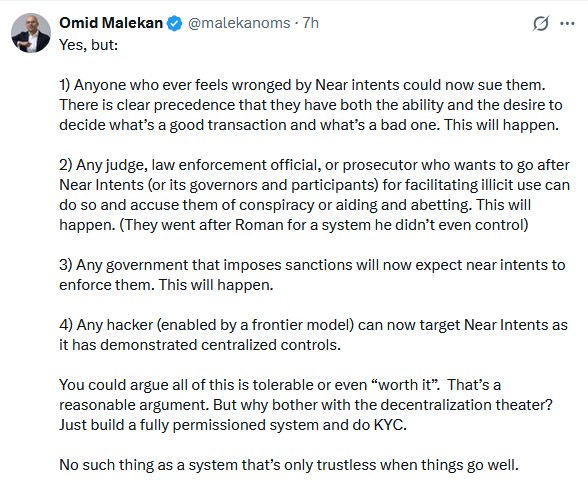
Fuente: Omid Malekan
El término ‘sin permisos’ (permissionless) no implica necesariamente neutralidad. Chen de Bitget afirma en una entrevista para la revista que, aunque entiende que los diferentes protocolos tienen ‘arquitecturas, modelos de gobernanza y capacidades técnicas distintas’, existe una diferencia importante entre una infraestructura sin permisos y aquella que facilita el movimiento de fondos robados.
Chen señala las medidas tomadas por NEAR Intents y dice: “Apreciamos esa respuesta y seguiremos el proceso legal y de recuperación adecuado para esos activos.”
Bitget desea comprender “qué es técnicamente y desde el punto de vista de la gobernanza posible cuando se identifican activos robados”, así como si la industria puede encontrar soluciones conjuntas.
“Una infraestructura sin permisos no implica necesariamente que no existan mecanismos para detectar y responder a flujos ilícitos.”
Lo que complica el argumento de THORChain es que ha demostrado que puede intervenir en situaciones de emergencia si lo decide.
El análisis posterior al ataque de mayo realizado por THORChain indicó que el protocolo detiene automáticamente las actividades cuando sus comprobaciones de solvencia detectan una situación de insolvencia; los operadores de los nodos pueden entonces utilizar controles de emergencia para suspender las transacciones, las firmas y otras actividades en la red.
Relacionado: SlowMist ha rastreado las actividades del ataque a Bitget hasta agosto.31 exploits de tipo “zero-day” (
@@TAG70). Wheeler afirma que existe un “consenso firme” entre los nodos de THORChain en torno al ideal de ser un sistema completamente sin necesidad de permisos, y que las suspensiones del funcionamiento del sistema (“halts”) solo se utilizan cuando hay un problema o error activo en el protocolo. (@@TAG72) Además, señala que “no existe ninguna funcionalidad para filtrar direcciones o transacciones individuales”; esta es una elección de diseño, ya que el sistema fue concebido intencionalmente para ser completamente sin permisos. (
@@TAG76) THORChain detuvo su actividad en mayo debido a un incidente de seguridad. Fuente: THORChain. (
@@TAG79) NEAR Intents ofrece un enfoque diferente: mientras que THORChain se sitúa en el extremo más “avanzado” de este espectro tecnológico, el equipo de NEAR se encuentra en un punto intermedio. NEAR cuenta con un nuevo fondo cotizado en bolsa (ETF) proporcionado por Bitwise y tiene una filosofía y un enfoque distintos. (@@TAG83) Shevchenko explica que NEAR Intents fue diseñado para fomentar la participación abierta de los usuarios, pero también incluye medidas de integridad financiera; por su parte, SHIELD está diseñado para aplicar automáticamente controles específicos a los flujos de datos que se manejan en la cadena. (@@TAG85) En este incidente, SHIELD utilizó datos públicos de la cadena, así como información proveniente de bases de datos internas contra el blanqueo de dinero y de proveedores de inteligencia externos, según se detalla en los documentos de riesgo y cumplimiento de NEAR Intents. (@@TAG87) “SHIELD no solo protege a NEAR Intents, sino también a todo el ecosistema interconectado de cadenas de bloques que sirve”, afirma Shevchenko. (@@TAG89) “Cada gran ataque cibernético desvía capital y actividad de la economía basada en cadenas de bloques; por lo tanto, filtrar fondos robados y restringir las actividades de blanqueo de dinero ayuda a preservar la integridad de toda la economía blockchain”. (@@TAG91) De hecho, SHIELD, basado en inteligencia artificial, identificó el comportamiento sospechoso que estuvo detrás de la transacción de depósito/retiro de 3,8 millones de dólares que tuvo lugar el jueves.Se explota la actividad ilícita y se detiene. Chen afirma que cuando los fondos robados puedan ser identificados de manera fiable, los participantes del ecosistema “deberían cooperar siempre que sea técnicamente y legalmente posible”. Eso podría significar rastrear y compartir información, rechazar transacciones, congelar activos si la infraestructura lo permite, o “apoyar la recuperación a través de los procedimientos legales y de aplicación de la ley adecuados”. Joel Valenzuela, libertario, cypherpunk y jefe de negocios y desarrollo de Dash, sostiene que los protocolos sin permisos significan exactamente eso: no deberían imponer restricciones en ningún caso una vez que los fondos robados sean identificados, ya que el hecho de poder hacerlo ya implica que dichos protocolos necesitan permisos. Según él, aunque sea doloroso ver cómo los fondos robados se mueven libremente, la capacidad de intervenir para evitarlo podría abrir la “caja de Pandora” y dar lugar a todo tipo de censura contra personas inocentes. En su lugar, los intercambios centralizados deberían reforzar sus protocolos de seguridad. Max Shannon, investigador senior en Bitwise Europe, indica que los protocolos que aún están en su fase inicial (como THORChain y NEAR) todavía deben ganarse la confianza de los usuarios, y que rechazar el lavado de dinero procedente de ataques cibernéticos es una postura sensata. Valenzuela insiste en que debemos mantener los principios de los protocolos sin permisos.Fuente: Joël Valenzuela
“Una neutralidad creíble a cualquier precio”, dice Shannon, es un “ideal cypherpunk” que un pequeño grupo de usuarios y desarrolladores de criptomonedas todavía defiende.
“Rara vez se preguntan por qué es valioso, cuánto cuesta o qué implica”, añade. “Esta es la principal diferencia entre NEAR Intents y THORChain”.
Revista: La temporada Altseason está a punto de comenzar… y esta vez los traders son más exigentes.




