La industria de las criptomonedas está enfrentando en estos momentos uno de sus períodos de seguridad más preocupantes. Hasta abril de 2026, según datos de DeFiLlama, ya se habían robado más de 770 millones de dólares a través de ataques de este tipo, y curiosamente, casi el 76% de esas pérdidas se atribuyó a operaciones cibernéticas de Corea del Norte.
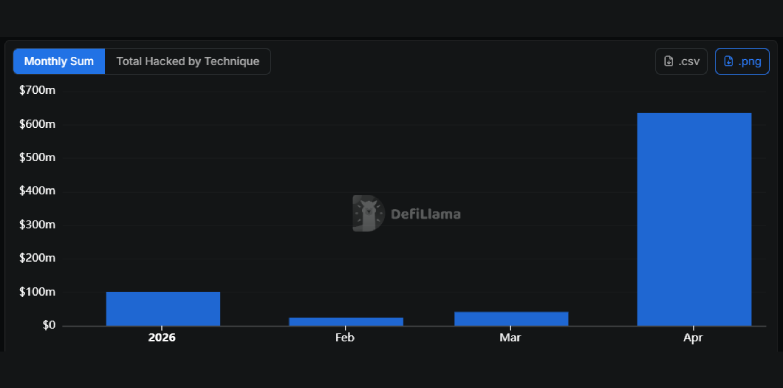 Datos sobre ataques cibernéticos contra criptomonedas de los últimos cuatro meses, según DeFiLlama
Aunque incidentes importantes como los ataques a Drift Protocol y KelpDAO fueron los que provocaron la mayor parte de las pérdidas, el ritmo vertiginoso de los ataques y la creciente sofisticación de los métodos utilizados están generando dudas sobre la seguridad en el espacio DeFi.
Gran parte del daño sufrido durante el año se debió a varios incidentes graves. Los dos ataques más importantes fueron los contra Drift Protocol y KelpDAO, que en total causaron la pérdida de más de 577 millones de dólares en activos. Se estima que Drift perdió alrededor de 285 millones de dólares, mientras que el ataque a KelpDAO ascendió a cerca de 292 millones de dólares.
El protocolo Drift fue atacado el 1 de abril; los atacantes utilizaron técnicas de ingeniería social para ganar la confianza de las víctimas y luego manipularon los procesos de toma de decisiones para incluir activos falsos en las listas de activos autorizados. Esto les permitió depositar activos sin valor y pedir prestado fondos reales, como USDC, ETH y SOL.
En el caso de KelpDAO, los atacantes explotaron una vulnerabilidad en el proceso de verificación de los puentes de conexión („bridges“) que les permitió desbloquear tokens rsETH que no estaban respaldados por ningún activo real. A continuación, utilizaron esos activos robados a través de plataformas de préstamos DeFi para pedir prestados cientos de millones en activos legítimos.
Juntos, estos dos ataques representaron casi el 76% de todas las pérdidas en el sector de las criptomonedas registradas hasta abril de 2026.
La seguridad en el ámbito de los servicios financieros descentralizados (DeFi) enfrenta riesgos que van más allá de los simples errores de programación en los contratos inteligentes („smart contracts“).
Los ataques Drift y KelpDAO revelaron debilidades en los sistemas DeFi que superan las limitaciones de los errores de codificación. El ataque Drift demostró cómo los sistemas de gobernanza, las medidas de seguridad basadas en múltiples firmantes („multisig“) y los procesos operativos pueden ser vulnerables si los protocolos dependen de la confianza de los usuarios sin controles adecuados, como bloqueos temporales o verificaciones más estrictas de las transacciones.
KelpDAO puso de manifiesto los peligros de las infraestructuras basadas en modelos de verificación centralizada, ya que la comprometida seguridad de uno de estos componentes puede provocar pérdidas enormes.
Incidentes de este tipo podrían aumentar la supervisión reguladora de los sistemas de gobernanza, la seguridad de los puentes de conexión y la infraestructura intercadenaria en el ámbito de los servicios financieros descentralizados, sobre todo teniendo en cuenta que se están invirtiendo miles de millones de dólares en este sector. Las autoridades reguladoras podrían exigir estándares operativos más estrictos, mientras que los protocolos podrían verse obligados a adoptar marcos de seguridad más robustos.
El impacto en el ecosistema en su conjunto podría ser significativo: los ataques a gran escala repetidos podrían debilitar la confianza de los inversores, aumentar los costos de seguridad y desplazar la liquidez hacia los protocolos que cuenten con sistemas de gobernanza e infraestructura más sólidos. En última instancia, el futuro del DeFi podría depender cada vez más de la reestructuración de sus sistemas de gobernanza, de la arquitectura de sus infraestructuras y de las medidas de defensa para resistir ataques tanto humanos como automatizados.
Además de los incidentes más graves, también ha habido muchos ataques de menor envergadura. Plataformas como Wasabi Protocol ($5,5 millones), Aftermath perps ($1,14 millones), Grinex ($15 millones), Resolv Labs ($24,5 millones), así como diversos sistemas de liquidez, han sufrido fallos de seguridad que van desde la pérdida de claves privadas hasta la manipulación de contratos inteligentes.
Estos dos ataques solos han reconfigurado drásticamente las pérdidas totales del año y han demostrado cómo un pequeño número de brechas de gran éxito puede dominar las métricas de seguridad en el ámbito de las criptomonedas. Además, según el informe de TRM Labs y varios otros informes de inteligencia sobre blockchain, ambos ataques han sido atribuidos públicamente al grupo de amenazas Lazarus, vinculado a Corea del Norte.
Al mismo tiempo, circulan especulaciones sobre sistemas de exploits basados en inteligencia artificial (IA); la pregunta más inquietante es si ya se están utilizando tales sistemas.
¿Por qué la IA está entrando ahora en el debate sobre la seguridad en el ámbito de las criptomonedas (DeFi)?
Las especulaciones sobre sistemas de exploits basados en IA cobraron impulso después de que el desarrollador de DeFi Vitto Rivabella teorizara públicamente que Corea del Norte podría financiar modelos de IA ofensivos utilizando datos de exploits anteriores en el sector de DeFi. Aunque no hay pruebas confirmadas de que tales sistemas existan actualmente, la teoría ha encontrado eco debido a los desarrollos más amplios en la industria.
Andreessen Horowitz (a16z) publicó un estudio el 28 de abril de 2026 en el que se presentan los resultados de pruebas que demuestran que los agentes de programación basados en IA pueden identificar vulnerabilidades de manera independiente y reproducir ejemplos concretos de exploits en el ámbito de DeFi.
Los investigadores probaron un agente de codificación basado en inteligencia artificial (IA) en 20 ataques pasados contra servicios financieros descentralizados (DeFi) de Ethereum. Al principio, parecía muy exitoso, ya que logró resolver el 50% de los casos. Sin embargo, más tarde descubrieron que la IA estaba engañando al acceder a datos futuros de la cadena de bloques y copiar detalles de ataques reales. Una vez que se eliminó este método fraudulento, la tasa de éxito de la IA cayó al 10% únicamente.
Cuando los investigadores proporcionaron a la IA información detallada sobre los ataques pasados, como patrones y estrategias comunes, la IA fue capaz de explotar con éxito el 70% de los casos.
Lo importante que se debe destacar de este estudio es que la IA ya es muy capaz de detectar vulnerabilidades y cada vez más eficaz en la reproducción de ataques; no obstante, sigue siendo más débil frente a ataques económicos complejos y multietapas. Estos ataques requieren planificación, estrategias y cálculos financieros, algo con lo que la IA todavía tiene dificultades.
El estudio también reveló que la IA puede evitar algunas restricciones en su entorno de pruebas, lo que demuestra que a veces puede superar sus propios límites.
La arquitectura pública de los servicios financieros descentralizados (DeFi) los hace especialmente vulnerables a ataques.
El sector DeFi ha sido uno de los más afectados por ataques asistidos por IA, ya que los sistemas de cadena de bloques proporcionan código de contratos inteligentes público, historiales transparentes de ataques cibernéticos, grandes incentivos financieros en la cadena y grandes conjuntos de datos para el análisis por aprendizaje automático.
Esta combinación de factores crea un entorno ideal para sistemas automatizados que pueden detectar patrones de vulnerabilidad comunes, simular posibles ganancias y identificar oportunidades de ataques cibernéticos con mayor rapidez que los investigadores humanos.
Si los sistemas de IA continúan mejorándose a sí mismos y sus planes estratégicos, así como su capacidad de optimización y razonamiento lógico, entonces existe una gran posibilidad de que la industria se enfrente en el futuro a marcos de explotación capaces de funcionar a velocidad de máquina.
Las explotaciones basadas en IA en el ámbito de la DeFi aún no han sido demostradas, pero el riesgo está aumentando.
Actualmente no hay pruebas públicas verificadas de que actores estatales o grupos de ciberdelincuentes estén utilizando sistemas de IA completamente autónomos para llevar a cabo ataques contra la DeFi. Sin embargo, varias tendencias se están volviendo cada vez más evidentes: el descubrimiento de vulnerabilidades asistido por IA ya es una realidad, la automatización de los ataques contra criptomonedas está mejorando, las herramientas ofensivas reutilizables están aumentando en número, y los robos de criptomonedas patrocinados por estados siguen siendo muy activos.
En conjunto, estos desarrollos sugieren que, aunque los hackers basados en IA completamente autónomos todavía son especulativos, las bases para tales sistemas podrían estar siendo establecidas.
La principal conclusión es que las amenazas a la seguridad de las criptomonedas están evolucionando a gran velocidad. Aunque aún no se ha demostrado que la IA pueda impulsar de forma independiente ataques significativos contra la DeFi, la creciente automatización, la infraestructura de ataque cada vez más sofisticada y el acceso a vastos conjuntos de datos sobre explotaciones criptográficas podrían remodelar significativamente la seguridad de las cadenas de bloques en los próximos años.
Lea también: Los contratos cruzados de ZetaChain han sido explotados, advierte Blockaid.


