
Un ciberataque generalizado expuso a los visitantes de los sitios web de 178 organizaciones a código malicioso capaz de redirigir pagos en criptomonedas, robar datos de tarjetas de pago y recopilar otra información sensible, ya que los hackers insertaron malware diseñado para robar criptomonedas. Entre las empresas afectadas se encuentran HSBC, la BBC, Salesforce y el fabricante de monederos digitales Ledger.
La campaña explotó una vulnerabilidad en la plataforma de optimización de sitios web Optimizely, lo que permitió al atacante insertar código JavaScript malicioso en los proyectos de los clientes sin infringir directamente los servidores de las empresas afectadas. Aunque se informa que el código ha sido eliminado y la falha ha sido corregida, el alcance total del daño sigue siendo incierto.
Vulnerabilidad de Optimizely expone cientos de sitios web
Según la empresa de ciberseguridad Report URI, el atacante aprovechó una debilidad en el proceso de registro de cuentas de Optimizely el 16 de noviembre. La plataforma permite a las empresas experimentar con el diseño y el contenido de sus sitios web al incrustar su código JavaScript en sus páginas.
Al comprometer el software del proveedor, el atacante pudo distribuir instrucciones maliciosas a través de los sitios web que utilizaban Optimizely. Esto significaba que los visitantes podían encontrarse con el código dañino simplemente al abrir una página afectada.
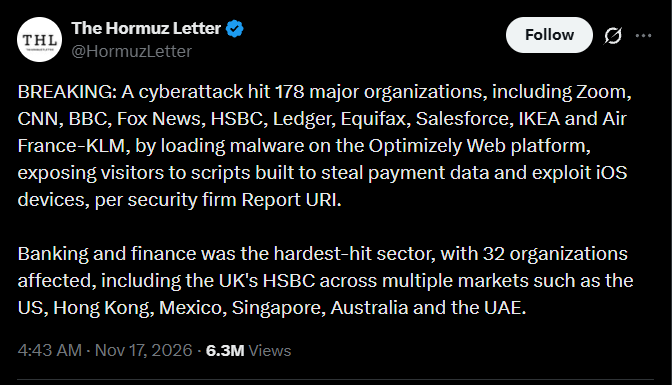 El “Hormuz Letter” en X
El incidente involucró a 178 organizaciones, entre ellas HSBC, Salesforce, la BBC y Ledger.Optimizely confirmó que una parte no autorizada había explotado su proceso de registro para insertar código malicioso en los proyectos de los clientes. La empresa indicó que eliminó el contenido dañino y solucionó la vulnerabilidad.
Este ataque pone de manifiesto los riesgos asociados a los servicios de sitios web de terceros. Incluso cuando la propia infraestructura de una organización es segura, herramientas externas comprometidas pueden crear un punto de entrada que expone a sus visitantes. El código malicioso estaba diseñado para identificar las direcciones de las billeteras de criptomonedas que se mostraban en los sitios web afectados y reemplazarlas por direcciones controladas por el atacante. Afectó varias redes, incluidas Bitcoin, Ethereum, Solana y Tron, así como otras cinco redes blockchain. El código podía modificar las direcciones en los formularios de los sitios web y el texto copiado al portapapeles del visitante. Como resultado, alguien que intentara realizar un pago con criptomonedas podría, sin darse cuenta, pegar la dirección del atacante en su propia billetera y aprobar un transferencia hacia el destino incorrecto. Además, la campaña del atacante no se limitó al robo de criptomonedas: el código también recopilaba números de tarjetas de pago, copiaba cookies y capturaba capturas de pantalla. También incluía kits de explotación dirigidos a modelos antiguos de iPhone. Seis de las organizaciones afectadas, identificadas por el investigador Scott Helme, eran empresas relacionadas con criptomonedas o con actividades de trading.Estos incluían a Ledger, IG Group Holdings, Coinpass de OANDA, Interactive Investor, TMS Brokers y Betashares. Otras 32 organizaciones afectadas eran bancos y compañías financieras.El URI del informe indicó que, para el lunes por la noche, las carteras asociadas a esta campaña habían recibido aproximadamente 7.040 dólares, principalmente en Bitcoin. Esta cifra no había sido verificada de forma independiente por Bloomberg, mientras que la cantidad total de información recopilada y las posibles pérdidas financieras seguían siendo desconocidas.
El software de terceros continúa generando riesgos de seguridad.
Uno de los aspectos más preocupantes de este incidente es que los atacantes no necesitaron comprometer directamente los sitios web individuales. En su lugar, explotaron un servicio de confianza utilizado por múltiples organizaciones, lo que permitió que el código malicioso llegara a los visitantes a través de una red mucho más amplia.
Hudson Rock, una empresa de ciberseguridad especializada en malware que roba información, también identificó código similar distribuido a través de otros tres servicios web. Sus hallazgos sugieren que la actividad se extendió más allá del incidente de Optimizely, ya que una oleada previa fue detectada el 13 de noviembre.
El reemplazo de direcciones es una técnica conocida de robo de criptomonedas, ya que ataca el proceso de pago en lugar de la cartera en sí. Una cartera puede funcionar normalmente y aprobar una transacción como se pretende, pero el usuario puede perder fondos si la dirección de destino ha sido cambiada secretamente antes del transferencia.
```Hasta ahora, los investigadores no han relacionado esta campaña con herramientas de inteligencia artificial. Optimizely atribuyó el incidente a una vulnerabilidad en su proceso de registro, mientras que la investigación sobre el ataque continúa.
El incidente también ocurre en un contexto de crecientes preocupaciones por las vulnerabilidades en el software y los ciberataques asistidos por inteligencia artificial. El equipo de inteligencia de amenazas de Google informó que el número de revelaciones de vulnerabilidades mensuales se duplicó aproximadamente entre enero y julio, lo que aumenta las preocupaciones sobre los crecientes riesgos de seguridad a los que se enfrentan los servicios en línea.
Dado que cientos de organizaciones dependen de la misma infraestructura web, este incidente sirve como otro recordatorio de que los riesgos de seguridad pueden extenderse mucho más allá de los sistemas propios de una empresa. Para los usuarios de criptomonedas, es particularmente importante verificar cuidadosamente las direcciones de sus billeteras antes de confirmar las transacciones.
¿Crees que los proveedores de sitios web de terceros deberían cumplir con requisitos de seguridad más estrictos después de incidentes como este? ¿Podría el malware que intercambia direcciones de billeteras convertirse en una amenaza más grave para los pagos criptográficos cotidianos?




