Chainalysis identificó a operadores relacionados con Corea del Norte e Irán entre los actores estatales que han adoptado esta técnica. En una de las conclusiones del informe, la empresa de análisis atribuyó actividades previamente no identificadas (que incluían a Tron, Aptos y BNB Smart Chain, o BSC) al grupo UNC5342, vinculado a Corea del Norte y monitorado por Google Threat Intelligence.
Los análisis revelaron que los códigos ocultos en las transacciones de Tron y Aptos dirigían los dispositivos infectados a la misma transacción en BSC, utilizando primero Tron como ruta principal y luego Aptos como alternativa. La transacción en BSC contenía direcciones de servidores cifrados y datos de configuración que conectaban los dispositivos comprometidos con una infraestructura externa utilizada para el acceso remoto y el robo de datos.
Chainalysis señaló que el uso de cadenas de bloques públicas aumenta la durabilidad de las campañas de malware, ya que la información almacenada permanece accesible incluso después de que los dominios, servidores o repositorios de código sean destruidos. En 2025, hackers norcoreanos utilizaron una técnica similar llamada EtherHiding para introducir código que robaba criptomonedas en contratos inteligentes.
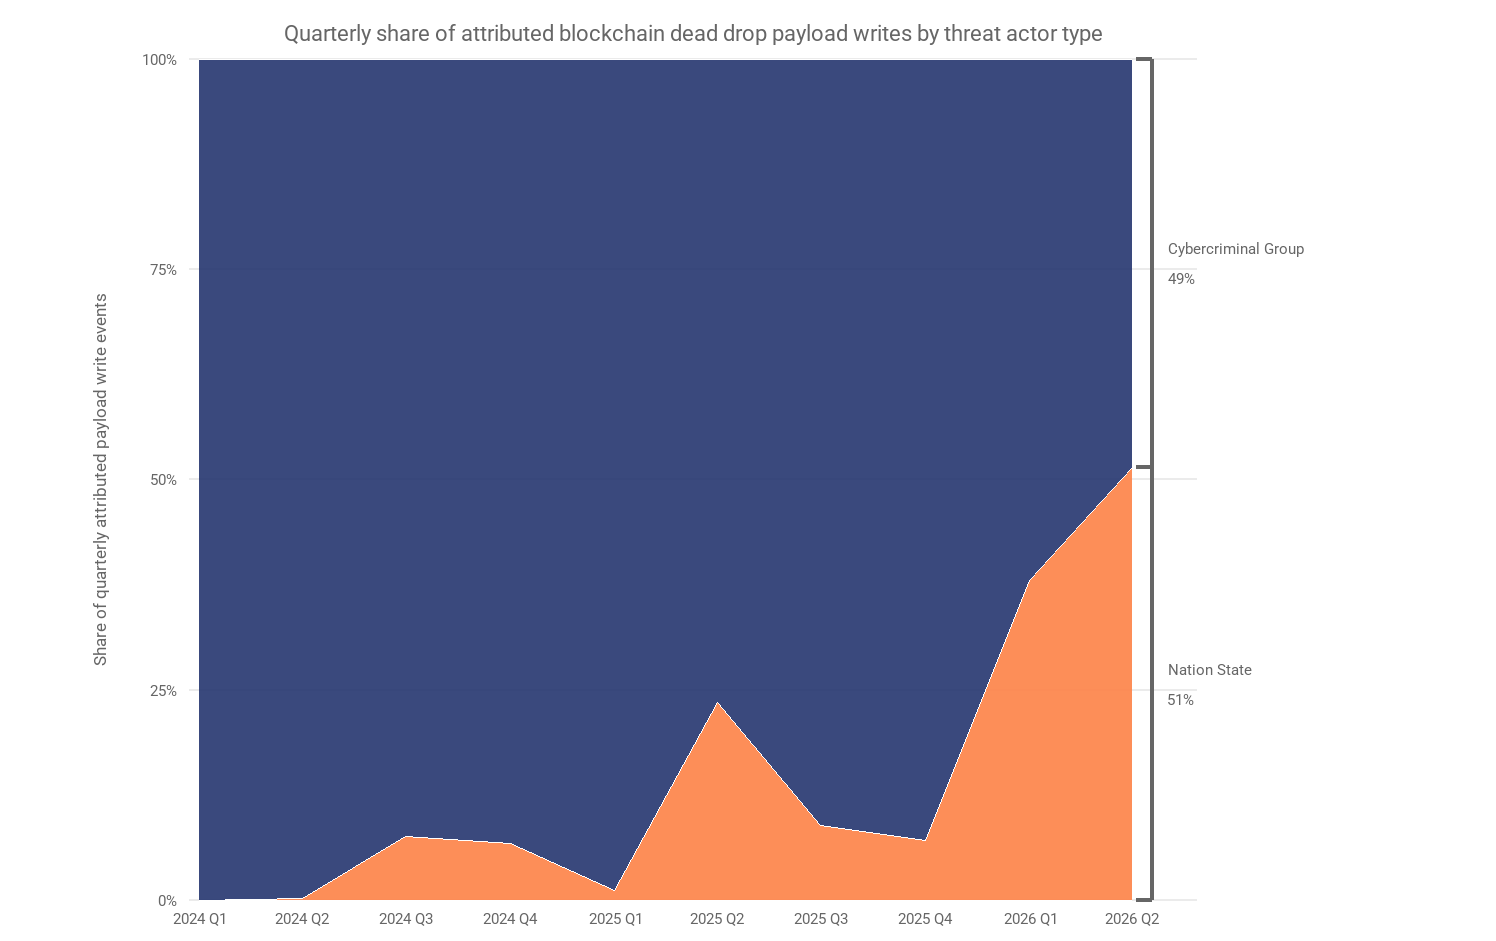 Proporción trimestral de las actividades cibernéticas atribuidas a diferentes tipos de actores maliciosos (basada en el tipo de carga útil almacenada en las cadenas de bloques).Fuente: Chainalysis
Las herramientas de inteligencia artificial aceleran la creación de códigos maliciosos.
La empresa también registró un aumento del 440% en los códigos maliciosos en la cadena de bloques desde julio de 2025; afirmó que modelos chinos de inteligencia artificial de código abierto y de alta capacidad se han vuelto capaces de generar códigos maliciosos con protecciones limitadas.
Eric Jardine, líder de investigación sobre crímenes cibernéticos de Chainalysis, dijo a Cointelegraph que encontraron una “asociación clara en un determinado momento”, pero no pudieron probar que los responsables de publicar las transacciones y contratos maliciosos hubieran utilizado dichos modelos para aumentar su producción.
Relacionado: Irán flexibiliza las reglas cambiarias para evitar las sanciones de EE. UU. mediante criptomonedas.
Actores vinculados a Irán insertaron instrucciones de malware en Bitcoin.
Chainalysis también identificó a amenazantes que sospecha estén relacionados con el Ministerio de Inteligencia de Irán y que grabaron datos codificados relacionados con el comando y control en la cadena de bloques de Bitcoin.
El análisis se basó en la familia del malware, el método de decodificación, el momento en que se produjo y la infraestructura de servidores asociada a operaciones iraníes, no solo en la actividad en la cadena de bloques.
Según el informe, carteras controladas por los atacantes enviaron pequeños pagos a una dirección de Bitcoin conocida por su relación histórica con el creador de Bitcoin, Satoshi Nakamoto.Chainalysis informó que esa dirección no estaba relacionada con los atacantes, y servía como un lugar público permanente al que los dispositivos infectados podían acceder para obtener instrucciones actualizadas. Los atacantes podrían modificar su infraestructura de servidores publicando otra transacción de Bitcoin; tras ello, los dispositivos infectados recuperarían automáticamente las nuevas informaciónes. Una vez que el malware obtenía estas instrucciones, las actividades delictivas se llevaban a cabo “off-chain” (fuera de la cadena de bloques), lo que podía incluir acceso remoto, robo de credenciales y distribución de más malware. Los robos de identidad en Revolut destacan los peligros del proceso de verificación de identidad (KYC); consulte cómo corregir estos problemas.




