Revolut anunció el jueves que no había recibido contacto directo de las personas que se atribuyen la responsabilidad de la violación de datos de los clientes, a pesar de varias demandas públicas de rescate de la información.
Un grupo que se autodenomina “IAmNotAVillain” exigió públicamente a Revolut 6.000 Monero (XMR), lo que equivale a unos 3 millones de dólares, en un plazo de 24 horas, amenazando con vender los registros de los clientes a otros grupos criminales, según informó el Financial Times el miércoles.
“Revolut no ha recibido ningún contacto directo ni ninguna demanda de parte de los individuos o del grupo que hace estas acusaciones”, dijo un portavoz de la empresa a Cointelegraph.
Este ultimátum es el último acontecimiento relacionado con la violación de datos que Revolut reveló la semana pasada. Las autoridades italianas están ampliando la investigación sobre cómo una cuenta de correo electrónico gubernamental podría haber sido utilizada para obtener datos de los clientes.
Una violación de datos, varias demandas de rescate…
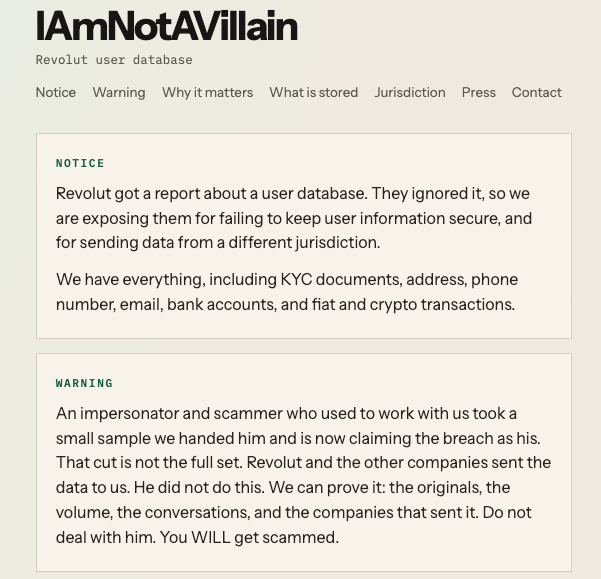
La afirmación de Revolut de que no recibió contacto directo aumenta la incertidumbre sobre quién está detrás de estas demandas de rescate, ya que “IAmNotAVillain” no es el único nombre asociado a las acusaciones de responsabilidad por el incidente.Su sitio web, iamnotavillain.xyz, estaba fuera de servicio cuando fue verificado por Cointelegraph en el momento de la publicación. Un grupo anterior que se autodenominaba “Revolut Smilik” habría exigido 10.000 Bitcoin, por un valor de aproximadamente 780 millones de dólares en ese momento, mucho más que la exigencia actual de 3 millones de dólares en Monero hecha por IAmNotAVillain. IAmNotAVillain refutó esta acusación en un aviso publicado en su sitio web, afirmando que un ex asociado solo había recibido una pequeña muestra de los datos antes de reclamar el crédito por la supuesta violación. El sitio web advirtió a otras personas para que no negociaran con el reclamante rival. Una versión archivada del sitio web de IAmNotAVillain se encuentra en Internet Archive. La cuenta dedicada a la ciberseguridad Dark Web Informer también señaló la existencia de otro sitio web, revoloot.lol, asociado a otro individuo que también se atribuyó la responsabilidad, lo que complica aún más los esfuerzos para determinar quién controla los datos de los clientes robados.El sitio revoloot.lol también estaba fuera de servicio cuando fue verificado por Cointelegraph.
Las autoridades italianas amplían la investigación sobre la violación de datos de Revolut.
La Dirección Nacional Antimáfia y Antiterrorismo de Italia también está involucrada ahora, ya que la sospecha de invasión se refiere a una entidad gubernamental, informó el miércoles la agencia de noticias italiana ANSA.
Relacionado: Italia investiga la violación de correos electrónicos gubernamentales vinculada a la fuga de datos de Revolut. Los fiscales de Reggio Calabria han abierto una investigación sobre el acceso no autorizado a un sistema informático de interés público; los investigadores están intentando determinar si la cuenta de correo electrónico institucional fue violada o clonada.
La autoridad italiana de protección de datos ha pedido a los bancos que revisen con urgencia la seguridad de sus sistemas de acceso y está comprobando si otros bancos o instituciones financieras podrían estar implicados.
La revista destaca los peligros del proceso de verificación de identidad (KYC) en Revolut y explica cómo corregirlos.