CoinPost es el artículo más leído en estos momentos.



Se sospecha que una organización con sede en la UE ha sufrido una fuga ilegal de más de 16,700 millones de yenes en monedas virtuales.
La imagen se utiliza con permiso de Shutterstock.
- ¿Pudo haber sido una fuga de fondos desde cuentas de varias bolsas de valores?
- ZachXBT analiza que no fue un ataque de Lazarus (Corea del Norte).
Se sospecha que una organización con sede en la UE ha sufrido una fuga ilegal de fondos de sus cuentas.
ZachXBT, que está investigando la cadena de eventos, informó el 2 de noviembre que una organización de la UE podría haber perdido más de 160 millones de dólares (aproximadamente 16,700 millones de yenes) en activos criptográficos. No ha revelado el nombre de la organización.
Se cree que los fondos fueron retirados ilegalmente el 1 de noviembre de las cuentas de esta organización en varias bolsas de valores de monedas virtuales (de tipo centralizado), en forma de monedas estables como USDC y USDT.
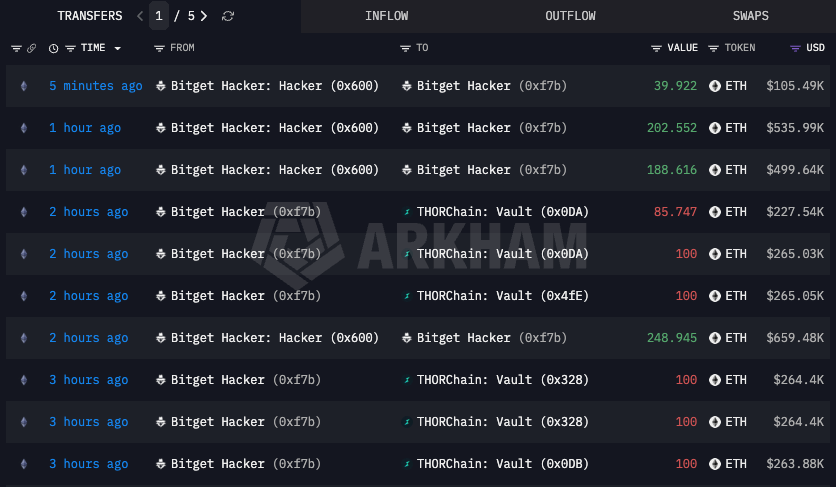
```El Sr. ZachXBT también señaló que los atacantes intercambiaron USDC por Ethereum (ETH) y luego transfirieron los fondos utilizando servicios de intercambio instantáneo (como WellWallet o Kyrrex). Además, continuó diciendo que los fondos fueron convertidos en Monero (XMR) a través del servicio cross-chain Wagyu o movidos entre varias cadenas. Monero es conocido por ser una criptomoneda que protege la privacidad, ya que permite ocultar el remitente, el destinatario y la cantidad transferida, lo que lo hace una herramienta popular para borrar el rastro de los fondos robados. El 29 de octubre, aproximadamente 6.300 millones de dólares (equivalentes a 1 billón de yenes) se filtraron del exchange más grande del mundo, Binance, debido a un ataque cibernético. El FBI de Estados Unidos emitió una declaración oficial afirmando que Corea del Norte estaba detrás del ataque. En cuanto al robo en Binance, el Sr. ZachXBT expresó que, basándose en métodos de lavado de dinero, es “extremadamente poco probable” que el ataque haya sido perpetrado por el grupo Lazarus (un grupo de hackers relacionado con Corea del Norte). Además, en la última semana se han producido numerosos ataques cibernéticos contra plataformas de criptomonedas. El 2 de octubre, el importante exchange brasileño Mercado Bitcoin también detuvo temporalmente las operaciones de ingreso y salida de fondos debido a una amenaza de seguridad en uno de sus sistemas. El exchange aseguró que no hubo daños para los clientes ni pérdida de datos. La empresa de seguridad blockchain Hypernative estimó que más de 40 millones de dólares (equivalentes a 6.300 millones de yenes) fueron retirados de las carteras relacionadas con la compañía. Por otro lado, el equipo de BTCPay Server informó que el ataque tuvo como objetivo servidores que todavía utilizaban versiones anteriores a la 2.4.1 (lanzada el 23 de julio de 2026). Recomendaron encarecidamente a los usuarios que usaban esas versiones antiguas que transfirieran todos los fondos restantes en sus carteras hot a otra ubicación y luego cambiaran a servidores con carteras nuevas.Artículos relacionados: ¿Qué es una clave privada? Diferencias con la frase de semilla y métodos de gestión segura
Una clave privada es como un sello digital que se utiliza para mover activos en una cadena de bloques. Explicamos de manera sencilla para principiantes las diferencias con la frase de semilla, los riesgos en caso de filtración o pérdida, y los pasos para verificarla en una billetera.