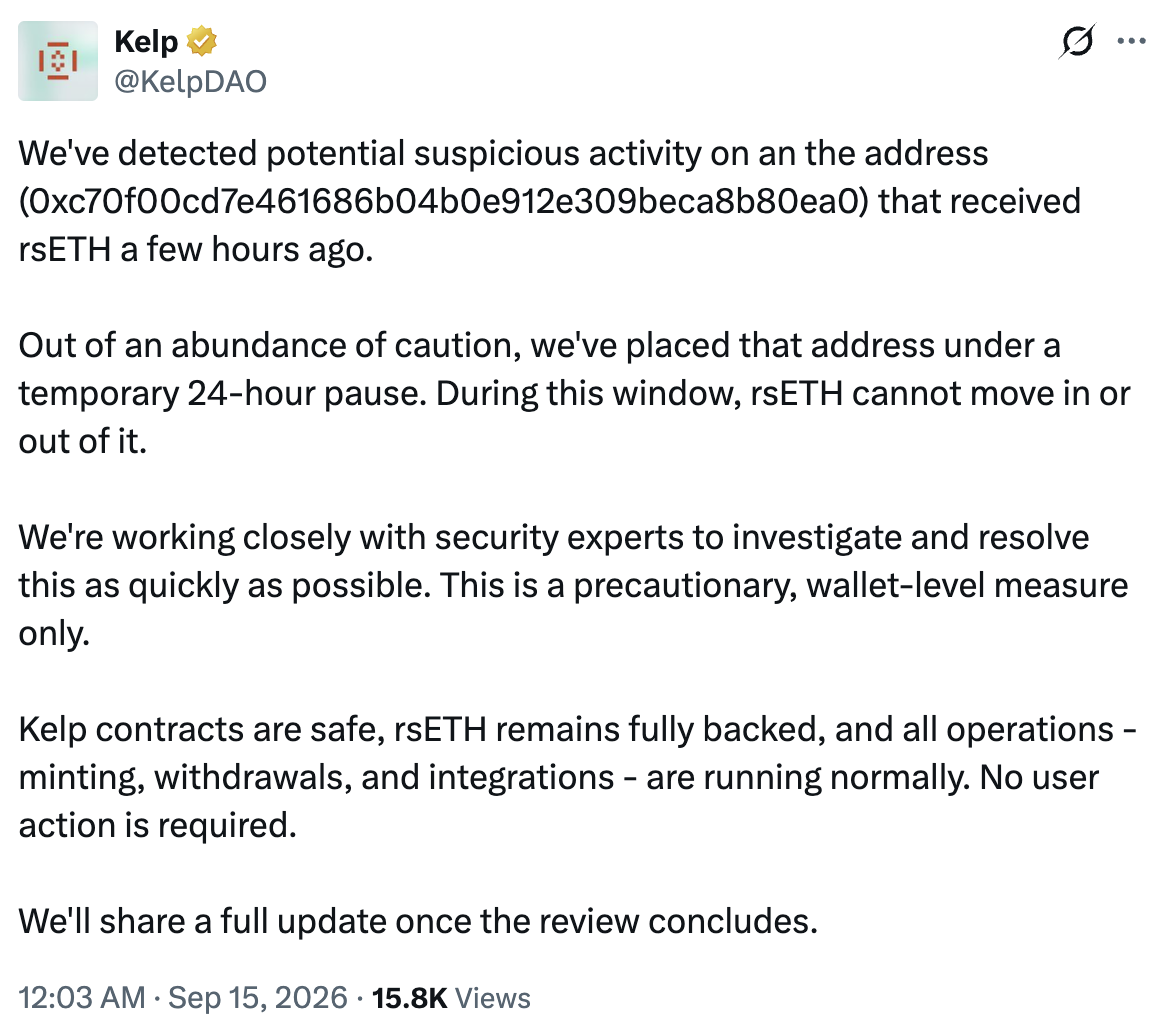
Un atacante explotó un módulo personalizado conectado a una cartera Ethereum Safe con el objetivo de extraer aproximadamente 7,7 millones de dólares en rsETH, pero los fondos fueron interceptados por un bot MEV. Según la empresa de seguridad de blockchains Blockaid, el atacante utilizó una función de llamada múltiple (multicall) para dirigir un módulo de liquidez Uniswap v4 a un “pool” creado por él mismo, donde los tokens aEthrsETH se convirtieron en rsET