El cofundador de Binance, Yi He, también instó a las plataformas de terceros integradas con la bolsa a revisar sus controles de seguridad y a estar atentas a cualquier actividad sospechosa, advirtiendo que la amenaza afecta a más empresas de las que se podría pensar.
SignalPlus proporciona la infraestructura necesaria para la negociación de derivados criptográficos, especialmente opciones, permitiendo a traders profesionales e institucionales gestionar sus posiciones en múltiples bolsas a través de una única plataforma.
Según la empresa, el ataque provino de una cuenta de Telegram comprometida perteneciente a un contacto de un proveedor de tecnología externo. El atacante se hizo pasar por ese contacto y envió una invitación falsa a una reunión de Microsoft Teams a un ingeniero de SignalPlus, lo que permitió acceder al ordenador del empleado.
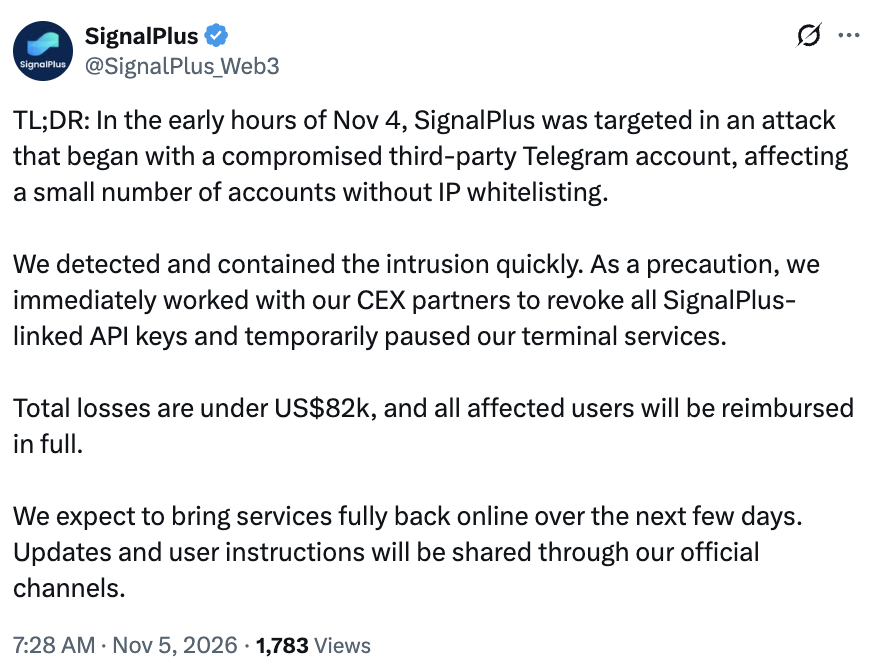
Fuente: SignalPlus
El atacante permaneció inactivo en el ordenador comprometido hasta que, el miércoles por la mañana, utilizó los privilegios de acceso del ingeniero para atacar la red interna de SignalPlus.
SignalPlus indicó que detectó y contuvo la intrusión, con pérdidas totales de menos de 82.000 dólares, y ya ha comenzado a reembolsar por completo a los usuarios afectados.La empresa suspendió temporalmente sus servicios y espera reanudarlas en los próximos días una vez que haya completado las revisiones de seguridad y aplicado las correcciones necesarias.
SignalPlus también reconoció que no había requerido la inclusión de direcciones IP en una lista blanca para el acceso a las API. “Asumimos la responsabilidad de esta omisión”, dijo la empresa, y agregó que reforzará los requisitos de acceso a las API y los controles de seguridad internos. La inclusión de direcciones IP en una lista blanca es una medida de seguridad que restringe el acceso a las API a una lista predefinida de direcciones de internet autorizadas.
Relacionado: El fundador de BitMart afirmó que el equipo de seguridad de SignalPlus está “gravemente subdotado” tras un nuevo ataque.
El ataque a SignalPlus ocurre días después de que Binance revelara detalles de un robo de 6.300 millones de dólares el 29 de octubre, que también afectó a las computadoras de sus empleados.
Según el análisis posterior de Binance, los atacantes, que se hicieron pasar por reclutadores, engañaron a un ingeniero para que descargara un archivo malicioso disfrazado de tarea de programación.
Los atacantes utilizaron posteriormente la computadora comprometida para obtener acceso a sistemas adicionales y, finalmente, violaron la infraestructura de la billetera de la plataforma de intercambio. Yi He, cofundador de Binance, dijo el martes que la plataforma había detectado y prevenido 57 amenazas cibernéticas sospechadas de estar relacionadas con Corea del Norte en 2026, incluyendo entrevistas de trabajo fraudulentas, paquetes de software maliciosos e intentos de robar las credenciales de los empleados.