Bitcoin Core acelera la corrección de problemas de seguridad.
El cambio introduce una categoría de vulnerabilidades “fácilmente detectables”, que pueden ser identificadas con un simple comando dirigido a un modelo de lenguaje (LLM, Large Language Model).
Conforme a las nuevas reglas, los desarrolladores publicarán los parches para estas vulnerabilidades en todas las versiones principales lo antes posible, junto con avisos de seguridad que expliquen los problemas. Anteriormente, podían retrasar la divulgación pública durante meses, dando a los usuarios tiempo para actualizar sus sistemas antes de que los detalles se hicieran públicos.
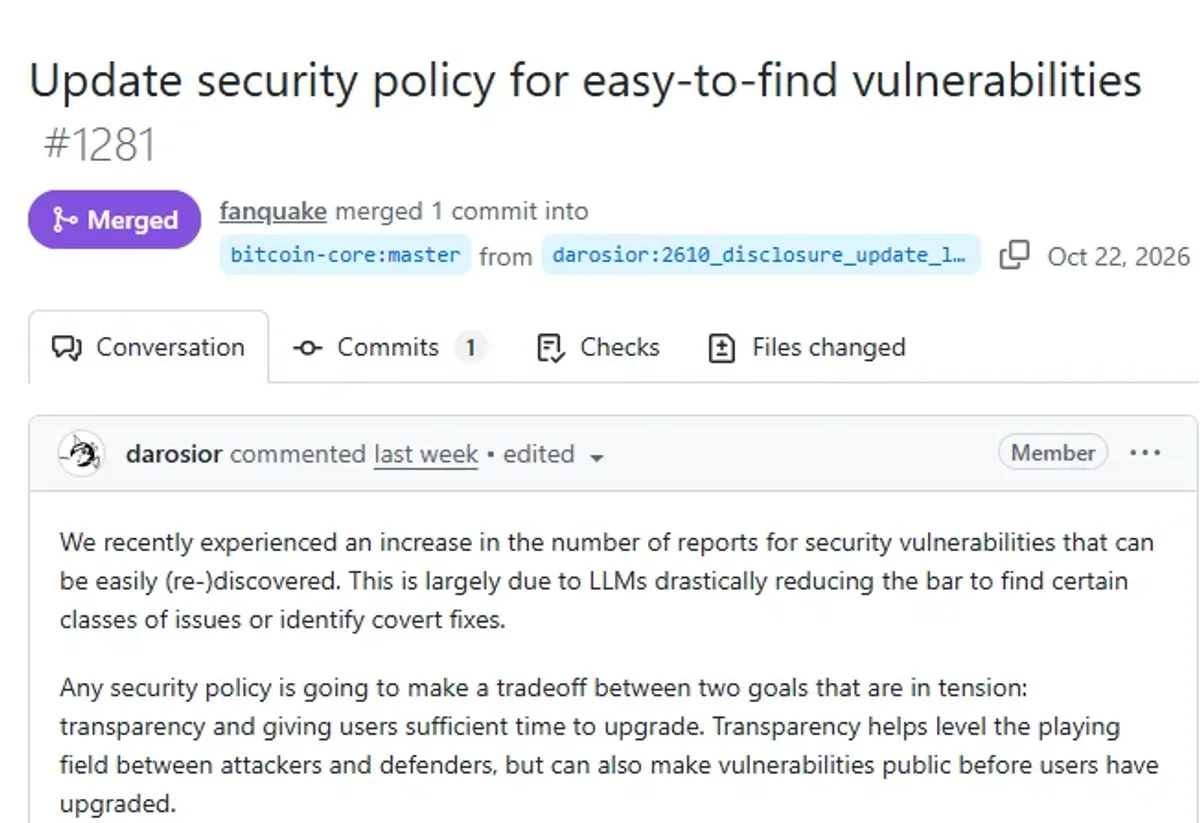
Antoine Poinsot, desarrollador de Chaincode Labs que propuso el cambio, indicó que el proyecto ha recibido más informes sobre vulnerabilidades que pueden ser reencontradas con facilidad. atribuyó el aumento en parte a que los modelos de lenguaje grande (LLM, por sus siglas en inglés) han disminuido las barreras técnicas para identificar fallos en el software y reconocer las correcciones de seguridad en el código público. El cambio de política se produce tras un aumento general en la investigación de seguridad asistida por IA en todo el ecosistema de Bitcoin. A finales de julio, un grupo de voluntarios formado por 16 desarrolladores, conocido como Bitcoin Red Team, examinó 390 proyectos relacionados con Bitcoin utilizando herramientas de IA y detectó 4.962 vulnerabilidades potenciales, de las cuales 85 se clasificaron como críticas. Algunos de los hallazgos tuvieron consecuencias inmediatas: una vulnerabilidad comunicada de forma privada a BTCPay Server fue aprovechada en servidores comerciales en cuestión de días; los desarrolladores de Core Lightning instaron a los operadores a desconectar sus nodos tras recibir informes fiables generados por IA. Estos incidentes han intensificado las preocupaciones de que mantener las vulnerabilidades en secreto ya no ofrece suficiente protección, especialmente cuando los atacantes pueden utilizar la IA para descubrir de nuevo esas mismas fallos de forma independiente. Las actualizaciones más rápidas conllevan compensaciones: aunque pueden ayudar a los desarrolladores a publicar correcciones de seguridad antes de que los atacantes las identifiquen y exploten, también pueden dejar menos tiempo para probarlas antes de que lleguen a los usuarios, un riesgo que Poinsot reconoció. “Avivar a los usuarios sobre una vulnerabilidad de seguridad sin proporcionar detalles puede crear más riesgos innecesarios; por ejemplo, si los usuarios realizan una migración apresurada cuando de otra manera no se verían afectados por esa vulnerabilidad en particular”. Otras vulnerabilidades seguirán el calendario de divulgación existente, según su gravedad.Las fallos de baja gravedad suelen ser revelados dos semanas después de un lanzamiento importante que incluye la corrección correspondiente, mientras que las vulnerabilidades de gravedad media y alta pueden permanecer ocultas hasta dos semanas después de que la última versión afectada deje de ser soportada (pase a su “fin de vida”). Las vulnerabilidades críticas quedan fuera del calendario estándar de divulgación y pueden requerir un manejo especial.