Binance reanuda los retiros
Binance ha reanudado los retiros para 15 redes de blockchain, después de que hackers norcoreanos robaran 6300 millones de dólares de sus carteras electrónicas a finales de la semana pasada.
Binance anunció hoy que ha procesado alrededor de 4650 millones de dólares en retiros y ha recibido 1000 millones de dólares en depósitos. El fundador, Changpeng Zhao, dijo que en las primeras 12 horas solo hubo una salida neta del 2,1% y que “el 98% de los usuarios decidió quedarse con el servicio”.
El rastreador de carteras de Binance de DeFi Llama muestra una salida de 5800 millones de dólares en 24 horas; no obstante, sus cifras pueden incluir transferencias internas o movimientos a nuevas carteras electrónicas.
Alrededor del 95% de las criptomonedas robadas ya han sido reponidas, utilizando una combinación de las reservas corporativas de Binance, seguros y el 50% de los fondos del Fondo de Activos Seguros para Usuarios (SAFU).
El mayor ataque cibernético de la historia ocurrió el jueves, cuando el grupo norcoreano TraderTraitor obtuvo acceso a las permisos de las carteras electrónicas a través de una computadora portátil comprometida. Ido Ben-Natan, CEO de Blockaid, dijo a Cointelegraph que los atacantes podrían haber robado los fondos sin utilizar la tecnología EIP-7702, pero esta tecnología podría haberles ayudado a evitar las medidas de seguridad y vaciar los activos de una sola vez.
Richard Teng, co-CEO de Binance, rechazó la idea de que el ataque pudiera atribuirse a una sola computadora portátil comprometida.
“Para ser claros: el atacante no utilizó simplemente los permisos de un ingeniero, y no se trató de una acción sencilla y rápida”, dijo. “Nuestra investigación no ha atribuido la responsabilidad a ningún individuo”.
El FBI y el Servicio Secreto intervinieron para ayudar a recuperar los miles de millones de dólares robados.
Zhao agradeció hoy al Servicio Secreto por “actuar en cuestión de minutos para ayudar a rastrear y congelar los fondos robados...“Tu velocidad, experiencia y dedicación ayudaron a contener los daños.”
Elliptic estimó que alrededor de 2840 millones de dólares de los activos robados, en su mayoría USDC y USDT, habían sido congelados en la cadena, lo que dejó a los hackers con 3330 millones de dólares. El atacante compitió contra el tiempo para superar los bloques de las monedas estables sin precedentes, pidiendo prestado unos 44,6 millones de ETH a cambio de monedas estables en Aave.
El FBI atribuyó el ataque a los hackers TraderTraitor, que están asociados al grupo Lazarus de Corea del Norte y también fueron responsables de ataques multimillonarios a Bybit y Bitget. El presidente Donald Trump indicó: “Hablaremos al respecto con Corea del Norte”. El FBI también publicó una lista de direcciones relacionadas con el ataque, destacando específicamente a los operadores de THORnode, operadores de nodos RPC, intercambios instantáneos, servicios DeFi y otros proveedores de servicios de activos digitales para bloquear las transacciones que provengan de esas direcciones.
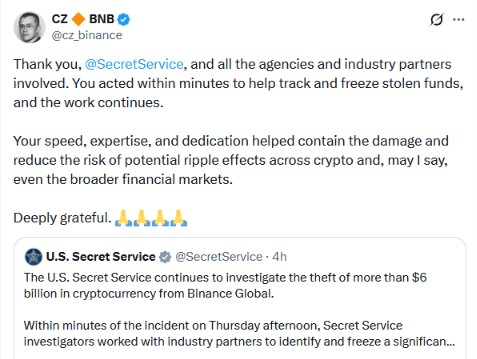
Fuente: CZ
El fundador de THORChain rechazó la solicitud de congelación de activos.
Los hackers norcoreanos han utilizado THORChain para intercambiar criptomonedas sin permiso en ataques anteriores, y el precio de la moneda nativa del protocolo, RUNE, aumentó un 13% debido a las expectativas de tales comisiones.
Desafortunadamente para TraderTraitor, nueve cadenas en THORChain, incluidas Bitcoin, Ethereum y Tron, están actualmente inactivas después de que los sistemas automatizados detuvieran el protocolo por razones no relacionadas el 31 de octubre.
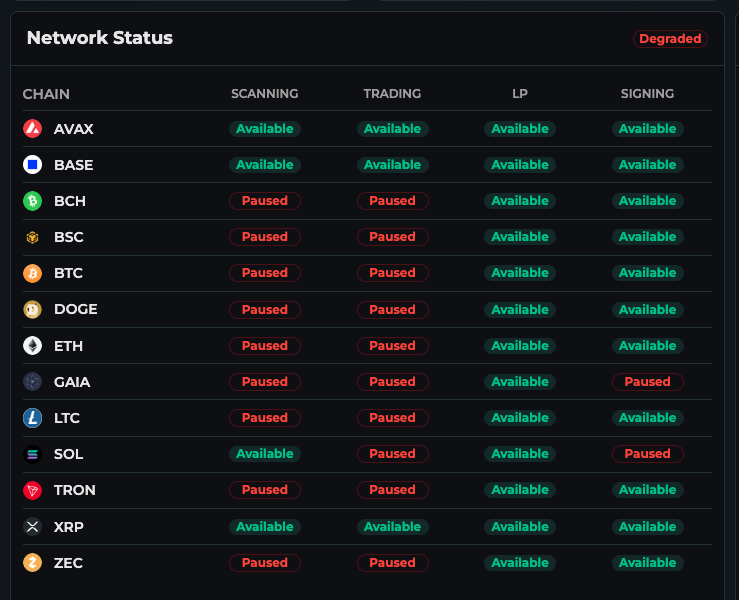
Fuente: Vadim
Según Chad Barraford, desarrollador de THORChain, en el podcast Unchained, solo unas 50 personas operan los 100 nodos de THORChain.Si los operadores de los nodos se niegan a detener el protocolo o bloquear las direcciones, lo cual parece probable teniendo en cuenta incidentes pasados y declaraciones públicas, se especula que podrían enfrentarse a acciones legales dada la magnitud de los robos y la participación del FBI y del Servicio Secreto. JP Thor, fundador de THORChain (quien afirma que ya no está involucrado), argumentó firmemente que los operadores de THORNode no deberían cooperar y deberían mantenerse fieles a los ideales de descentralización y ausencia de necesidad de permisos. “En mi opinión, si los operadores de THORNode decidieran desconectar el protocolo la próxima semana, entonces el experimento habría terminado”, dijo. “El último bastión de un sistema de liquidación neutral y sin obstáculos habría desaparecido; simplemente no quedaría ninguna otra opción, y el protocolo habría fracasado”. Si más de un tercio de los operadores de THORNode votan a favor, podrían detener sus actividades. Los nodos también pueden abandonar la red si no desean procesar los fondos; THORChain puede seguir funcionando con tan solo cuatro nodos que procesen las transacciones. Lookonchain informa que los atacantes también han utilizado la plataforma cruzada Relay para convertir alrededor de la mitad de los 95,9 millones de dólares en moneda SOL robada en Bitcoin. Según fuentes, las acciones relacionadas con el cripto, como las de Coinbase, Circle y Strategy, cayeron drásticamente tras el ataque, y los mercados de criptomonedas se desplomaron. Sin embargo, Matt Cole, CEO de Strive, comentó el viernes que Bitcoin se había mantenido mejor de lo esperado. “Estoy convencido de que, en cualquier plazo razonable, esto no cambiará la perspectiva de inversión sobre Bitcoin”, dijo Cole. El precio de Bitcoin alcanzó su punto más bajo alrededor de 76.500 dólares y, en el momento de redacción de este texto, se había recuperado a 77.745 dólares.
Tras el ataque, la empresa Next Technology Holding, que cotiza en Nasdaq, anunció que su junta directiva había aprobado la venta de sus 5833 Bitcoins, por un valor de aproximadamente 450 millones de dólares.
Según se informa, los atacantes han acumulado al menos 18.000 Bitcoins y 430.000 Ether gracias al robo y a los intercambios posteriores; no obstante, algunas estimaciones de los fondos en las direcciones identificadas por el FBI indican cifras mucho más altas: 551.612 ETH y 18.270 BTC. Existen preocupaciones de que la rápida venta de estas monedas pudiera ejercer presión a la baja sobre los precios de BTC y ETH.
Mientras tanto, la senadora Cynthia Lummis y The Digital Chamber han utilizado este ataque como motivo para abogar nuevamente por la promulgación de leyes sobre criptomonedas con el fin de prevenir y mitigar los efectos de futuros ataques.
Se ha detectado que algunos dispositivos Trezor han sido manipulados por un revendedor no autorizado (CryptoBilis); Trezor ha instado a los clientes que adquirieron sus carteras hardware a través de CryptoBilis desde marzo a transferir sus fondos.
El viernes, Trezor informó que un cliente de Indonesia había detectado la presencia de una placa de circuito no autorizada en un dispositivo Trezor Safe 5 comprado en Tokopedia en agosto. Trezor señaló que aún no había examinado el dispositivo y que no había recibido informes de pérdidas relacionadas.
Esta advertencia surge tras los informes de pérdidas de criptomonedas relacionadas con carteras Ledger vendidas a través de CryptoBilis, publicados el 9 de octubre; Ledger confirmó la existencia de una modificación no autorizada en uno de sus dispositivos.