Gnosis Safe pierde 6.45 millones de dólares debido a un ataque a su monedero multisig
El monitor de seguridad de blockchain Specter detectó un sospechoso exploit contra el monedero multisig de Gnosis Safe, lo que resultó en el robo de 6.45 millones de dólares. El analista de la cadena indica que el atacante no violó el contrato multisig, sino que abusó de los permisos delegados a través de un módulo Zodiac Roles comprometido o mal configurado.
Este módulo permite a los propietarios otorgar derechos de ejecución con una sola firma a direcciones o bots específicos. Si una de las claves se comparte o los permisos son demasiado amplios, un atacante puede extraer tokens aprobados sin cumplir con los requisitos del contrato multisig.
De los 6.45 millones robados, 4.30 millones eran en USDC, 1.70 millones en syrupUSDC, y aproximadamente 0.45 millones en otros activos. El atacante luego transfirió rápidamente los fondos a Monero (XMR). Alrededor de 813.000 dólares se enviaron a Hyperliquid para comprar XMR, y 1.20 millones se intercambiaron a través de Wagyu mediante enrutamiento cruzado de cadenas.
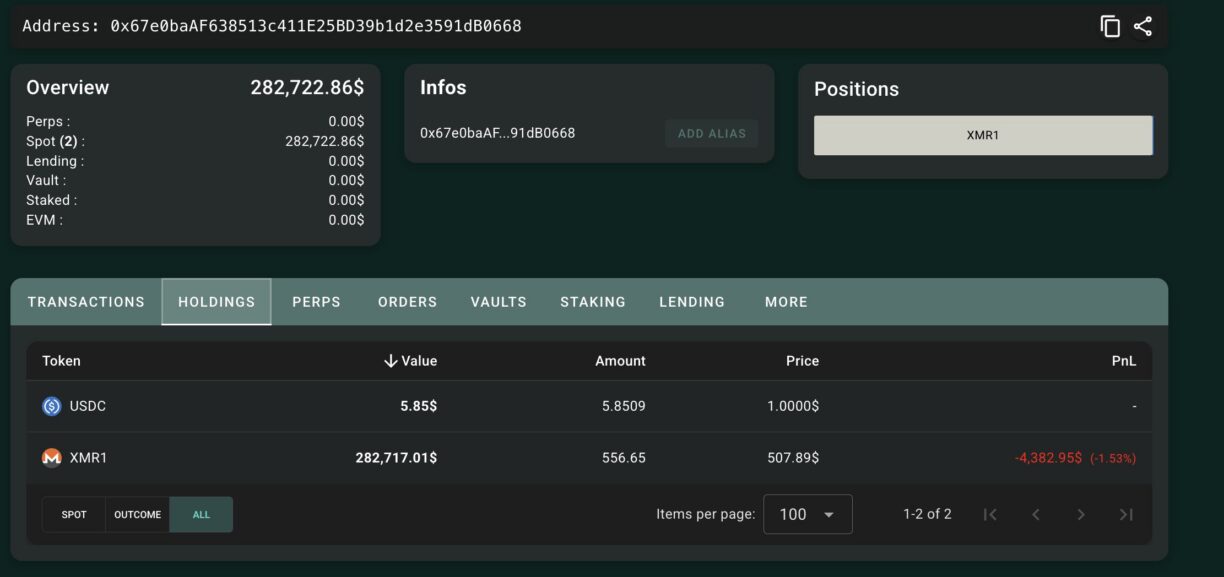 Robo de 6.45 millones de dólares del monedero multisig de Gnosis Safe | Fuente: Hyperliquid
El atacante transfirió rápidamente los fondos en USDC, ya que Circle puede agregar las direcciones que albergan los activos robados a una lista negra.
Temprano en el día, otro ataque que afectó a operadores del mercado en Lighter, una plataforma de derivados descentralizada, causó pérdidas de entre 10 y 15,5 millones de dólares. Ese mismo atacante también transfirió más de 1,1 millones de dólares a Hyperliquid para comprar XMR. Desde entonces, la plataforma ha detenido los retiros de fondos tras confirmar que el ataque provino de una clave API filtrada.
Los ataques cibernéticos relacionados con criptomonedas están en aumento en 2026.
Los ataques a Gnosis y Lighter ocurrieron solo unas semanas después del robo en Binance, que tuvo como resultado la pérdida de 634 millones de dólares de las carteras hot de la plataforma el 29 de octubre. En ese caso, Binance indicó que los hackers utilizaron una falsa entrevista de trabajo y una herramienta de inteligencia artificial interna para acceder a los sistemas afectados.
Investigadores del ámbito de las cadenas de bloques y el FBI (Federal Bureau of Investigation) atribuyeron oficialmente el robo al grupo Lazarus de Corea del Norte. Desde entonces, Binance ha reponido todos los fondos robados. Este ataque se consideró el mayor robo de criptomonedas de la historia, superando incluso el robo de 1500 millones de dólares en Bybit.
Los datos de Chainalysis muestran una tendencia creciente de ataques cibernéticos contra criptomonedas. Su informe de delitos relacionados con criptomonedas de 2026 indica que se robaron 3400 millones de dólares en 2025, de los cuales Corea del Norte fue responsable de 2020 millones, lo que representa un aumento del 51% con respecto al año anterior. Chainalysis también señaló que los robos vinculados a Corea del Norte en 2026 ya habían superado los 1000 millones de dólares, incluso antes de que se rastrearan los fondos de Bitget.
La serie de ataques cibernéticos contra sistemas criptográficos contribuye a un mercado ya afectado por las ventas masivas que tuvieron lugar durante el fin de semana de . Los participantes en el mercado podrían exigir más pruebas de la seguridad de los fondos custodiados y evitar aquellas plataformas que cuenten con controles deficientes. Además, el lavado de dinero a través de monedas de privacidad, utilizando intermediarios como Hyperliquid, podría atraer una supervisión regulatoria más estricta.
