Un invasor exploró un módulo personalizado conectado a una cartera Safe de Ethereum en un intento de extraer alrededor de 7,7 millones de dólares en rsETH, pero los fondos fueron interceptados por un bot de MEV. Según la empresa de seguridad de blockchain Blockaid, el invasor utilizó una llamada pública (multicall) para dirigir un módulo de liquidez personalizado de Uniswap v4 a un pool creado por él mismo, donde los tokens eThrsETH se convirtieron en rsETH. La cartera afectada pertenecía a un usuario no identificado; en el momento del informe inicial, se habían perdido aproximadamente 7,73 millones de dólares en rsETH. El ataque fue previsto por un bot de MEV llamado Yoink, un programa automatizado que monitoriza las transacciones de blockchain en busca de oportunidades de ganancia. Yoink capturó los fondos antes de que el invasor pudiera hacerse con ellos. Los datos de Etherscan muestran que Yoink transfirió unos 18,93 ETH (equivalentes a aproximadamente 46.000 dólares) a una dirección identificada como creadora de bloques. Posteriormente, el protocolo Kelp puso dicha dirección bajo una suspensión de 24 horas para evitar la transferencia de tokens. “Esta es solo una medida de precaución a nivel de cartera”, afirmó Kelp.“Los contratos de Kelp están seguros, y el rsETH continúa totalmente respaldado.”
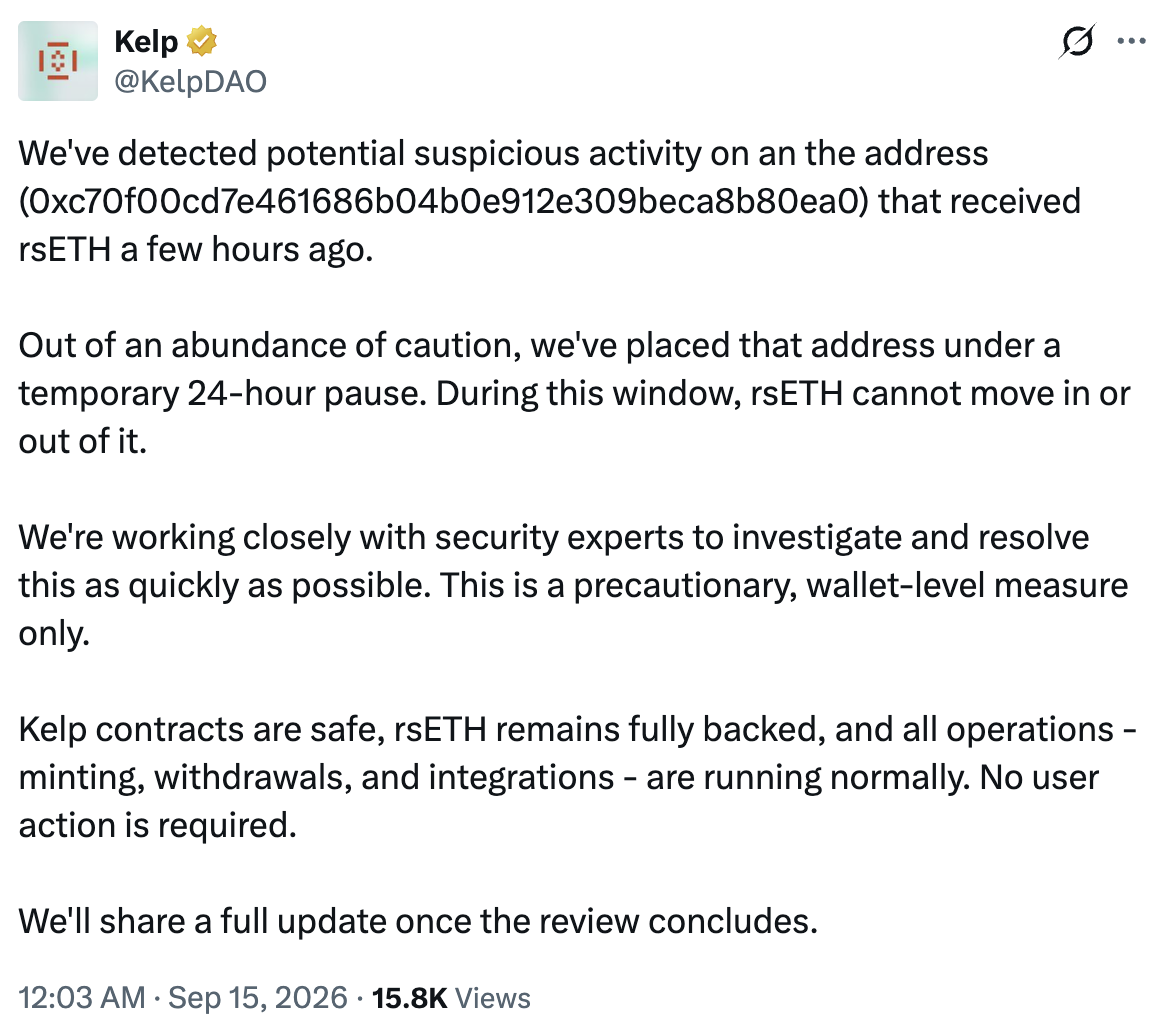
Fuente: KelpDAO
El protocolo indicó que la emisión, los retiros y las integraciones seguían su curso normal mientras se trabajaba con expertos en seguridad para investigar el incidente. El vector de ataque aparente involucraba el módulo personalizado conectado a la plataforma Safe de la víctima; Kelp afirmó que sus propios contratos no se vieron afectados.
Cointelegraph se puso en contacto con Blockaid y Kelp para obtener comentarios adicionales, pero no recibió respuesta hasta el momento de la publicación.
Revista: ¿Por qué las principales empresas de inteligencia artificial de repente piden que se ralentice el desarrollo de sus tecnologías?




