La red Qubic, una cadena de bloques descentralizada y de código abierto de nivel 1, se vio obligada a detener sus operaciones debido a un reciente incidente de seguridad. La mayoría de los fondos robados sigue congelada, y el equipo está trabajando en un plan de recuperación.
Se explicó cómo ocurrió el ataque a Qubic.
El domingo, la red Qubic interrumpió sus operaciones debido a un grave ataque. Los atacantes aprovecharon una vulnerabilidad en el proceso de generación de claves de las carteras, lo que causó la pérdida de aproximadamente 1,4 millones de dólares en criptomonedas.
Algunas claves de las carteras se generaron con un nivel insuficiente de aleatoriedad, lo que las hizo más vulnerables. Los atacantes utilizaron esta vulnerabilidad para acceder a las carteras afectadas; el problema radicaba en el proceso de generación de claves, no en el protocolo de Qubic en sí.
La red se detuvo en el momento 85,371,949 y sigue congelada en el momento de redacción de este texto.
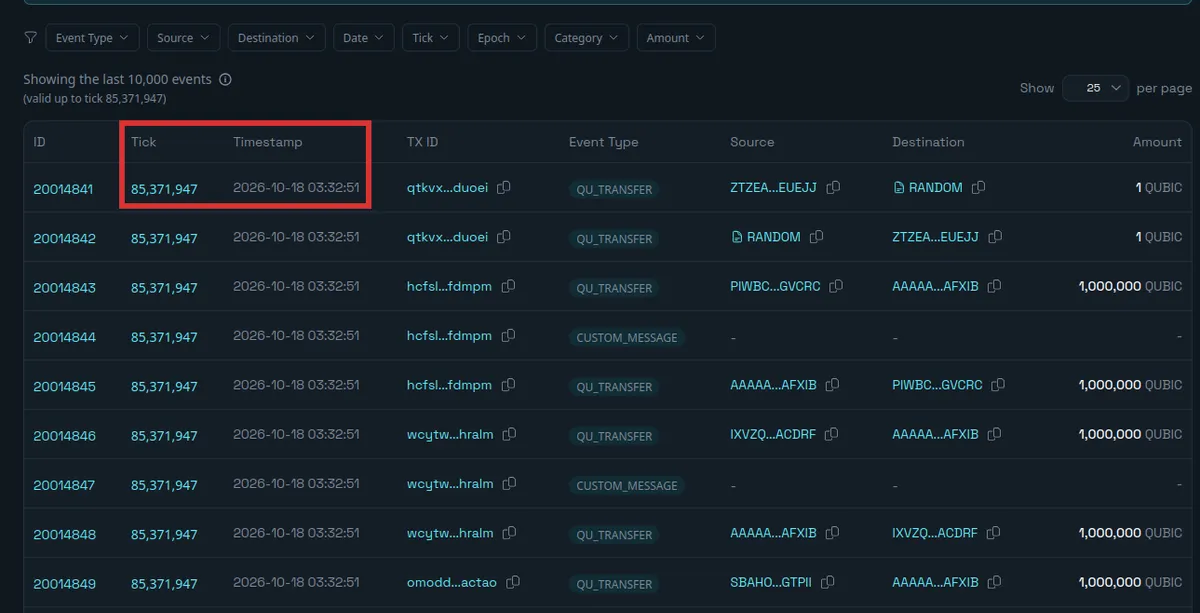
La cadena de bloques de Qubic no ha avanzado desde el 18 de octubre.Fuente: explorer.qubic.org
La vulnerabilidad afectó las “semillas de billetera” (wallet seeds) generadas a través de navegadores en iPhones y iPads, el navegador Safari en computadoras con MacOS, y algunas versiones antiguas de la aplicación Qubic para iOS. El atacante robó alrededor de 2,94 billones de tokens Qubit (QU). Según confirmó la plataforma, la mayor parte de las criptomonedas robadas permanece congelada. Mientras que una pequeña parte (alrededor del 12,9%) fue transferida al exchange de criptomonedas MEXC, una cantidad mucho mayor (alrededor del 87%) nunca salió de la red Qubic.
La vulnerabilidad ya ha sido corregida, pero ¿qué viene a continuación?
Tras la brecha de seguridad, la red Qubic ha solucionado el problema de generación de “semillas de billetera” en la última versión de su billetera web. Según se informa, el equipo reemplazó la función Math.random() de JavaScript por crypto getRandomValues(). La nueva versión está diseñada para generar valores aleatorios más seguros para las “semillas de billetera”.
Además, el equipo está identificando las billeteras afectadas como parte de su plan de recuperación. Indicaron que los “Computadores” de la red votarán sobre cómo se manejarán los fondos congelados. Una vez que se finalice el plan de recuperación, el equipo publicará un informe técnico detallado.
“Cualquier decisión sobre cómo resolver la situación corresponde al quórum de los “Computadores”, de acuerdo con las reglas de la red. El equipo central está identificando a todas las personas afectadas y preparando opciones para el quórum. También se ha abierto una encuesta en Discord para que la comunidad tenga una idea clara de la situación”.
Sin embargo, todavía no está claro cuándo la red Qubic reanudará sus operaciones. El equipo no ha compartido detalles sobre un calendario específico para el reinicio de sus servicios.Lo que los miembros de la comunidad pueden hacer ahora es esperar futuras actualizaciones oficiales de la cadena de bloques. La seguridad débil de los monederos sigue siendo una preocupación. El incidente con Qubic pone de manifiesto una ola de ataques de seguridad causados por la misma debilidad. Muchos de estos ataques ya habían sido reportados por CoinCodex en 2026, y demuestran cómo una seguridad deficiente de los monederos puede poner en peligro los fondos de los usuarios. Aunque las “semillas de monedero” (wallet seeds) ayudan a los usuarios a recuperar sus fondos, los atacantes podrían acceder a ellos si estas semillas son fáciles de predecir. Por ejemplo, en julio, Coldcard informó sobre un error en el firmware que generaba semillas de monedero débiles, lo que permitió a los atacantes robar los fondos de quienes las habían creado utilizando dicha herramienta vulnerable. Además de los ataques a los monederos, el mercado de criptomonedas ha sufrido otros importantes hackeos en los últimos meses, como los de Tectonic y Liquid Network.



