La UE informa a los proveedores de carteras de criptomonedas, tanto de hardware como de software, de que tienen 24 horas a partir del momento en que toman conocimiento para informar sobre errores (bugs) que se estén explotando activamente o vulnerabilidades graves de seguridad que afecten sus productos.
Esta medida forma parte de la Ley de Resiliencia Cibernética (CRA) de la UE, que entró en vigor el viernes, según un anuncio de la Comisión Europea.
Los fabricantes deben enviar una alerta inicial sobre vulnerabilidades graves en un plazo de hasta 24 horas, seguida de una notificación completa en un plazo de hasta 72 horas. Se exigirá un informe final 14 días después de la puesta en marcha de medidas correctivas o mitigadoras; en el caso de incidentes graves, el informe final deberá presentarse dentro de un mes.
La CE afirmó que los nuevos requisitos de notificación tienen como objetivo proteger mejor a los consumidores y a las empresas contra las amenazas cibernéticas. La medida se aplica a todos los productos “con elementos digitales disponibles en la UE” y se basa en la estrategia más amplia de ciberseguridad de la UE.
Cointelegraph solicitó información adicional a la Comisión Europea sobre estas medidas de ciberseguridad.
@@Relacionado: El Ministerio de Finanzas de Alemania propone un impuesto del 25% sobre las criptomonedas a partir de 2028.
Las multas pueden llegar hasta los 17 millones de dólares.
Las empresas que no cumplan con las medidas de ciberseguridad previstas en los Artículos 13 y 14 podrán ser sancionadas con una multa administrativa de hasta 15 millones de euros (17,3 millones de dólares) o el 2,5% de su facturación anual mundial, dependiendo de cuál sea el valor más alto.
El suministro de información incorrecta…Las empresas que presenten información incompleta o engañosa también estarán sujetas a una multa administrativa de hasta 5 millones de euros.
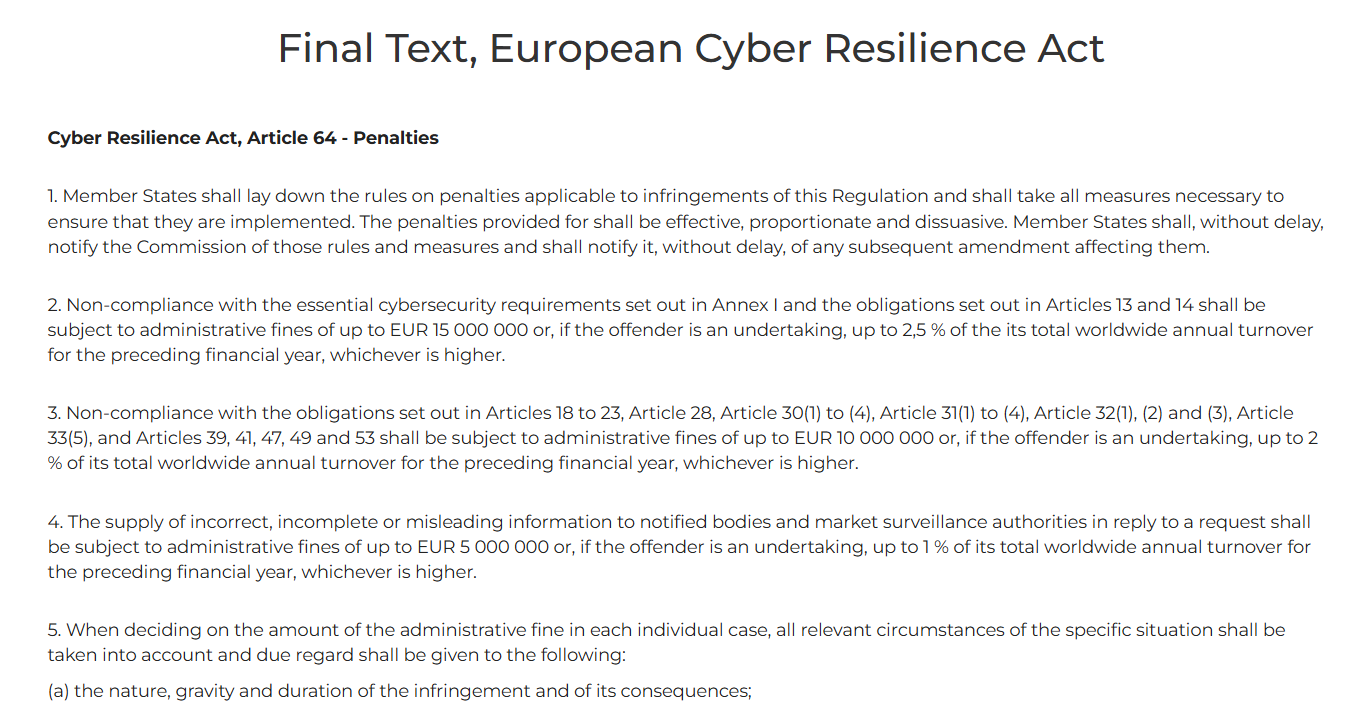
Fragmento del Texto Final, Ley Europea de Resiliencia Cibernética. Fuente: European-Cyber-Resilience-Act.com
La medida se anunció semanas después de que dos populares proveedores de monederos hardware revelaran violaciones de datos de usuarios, lo que podría llevar a intentos de phishing o ingeniería social.
El 4 de septiembre, el proveedor de monederos hardware Trezor anunció que otros 67.000 clientes en EE. UU. estaban en riesgo debido a una violación de datos sufrida por su proveedor de servicios de envío, ShipMonk, superando los 14.000 usuarios estimados inicialmente.
El miércoles, Trezor y BitBox alertaron a los usuarios sobre correos electrónicos de phishing disfrazados de avisos urgentes de seguridad, tras sospechas de que sus servicios de correo electrónico habían sido comprometidos.
En junio, la red blockchain de Camada 1 Zilliqa advirtió que una vulnerabilidad en la aplicación Zilliqa Ledger podría permitir que los invasores recuperaran las claves privadas de los usuarios utilizando datos disponibles públicamente en la cadena de bloques. Cointelegraph contactó a los fabricantes de monederos Trezor y Ledger para solicitar su opinión sobre cómo cumplirán los nuevos requisitos de comunicación.
Revista: Cómo Hong Kong está convirtiendo los títulos tokenizados en una infraestructura de mercado real.
