La UE está informando a los proveedores de hardware y software para monederos de criptomonedas que tienen 24 horas desde el momento en que toman conocimiento de cualquier error o vulnerabilidad de seguridad grave que afecte sus productos para informar al respecto de manera activa.
Esta medida forma parte de la Ley de Resilencia Cibernética de la UE (Cyber Resilience Act, CRA), que entró en vigor el viernes, según un anuncio de la Comisión Europea.
Los fabricantes deben enviar una alerta temprana sobre las vulnerabilidades graves en un plazo de 24 horas, seguida de una notificación completa en un plazo de 72 horas. Se exigirá un informe final 14 días después de que se hayan adoptado medidas correctivas o de mitigación, y dentro de un mes en el caso de incidentes graves.
La Comisión Europea indicó que los nuevos requisitos de notificación tienen como objetivo proteger mejor a los consumidores y las empresas de las amenazas cibernéticas. La medida se aplica a todos los productos “que contengan elementos digitales disponibles en la UE” y se basa en la estrategia más amplia de ciberseguridad de la UE.
Cointelegraph ha contactado a la Comisión Europea para obtener más detalles sobre estas medidas de ciberseguridad.
Relacionado: El ministerio de finanzas alemán propone un impuesto del 25% sobre las criptomonedas a partir de 2028: Informe
Las multas pueden alcanzar los 17 millones de dólares.
Las empresas que no cumplan con las medidas de ciberseguridad establecidas en los artículos 13 y 14 podrían enfrentarse a una sanción administrativa de hasta 15 millones de euros (17,3 millones de dólares) o el 2,5% de su volumen de negocios anual a nivel mundial, según la sección de sanciones del proyecto final.
El suministro de información incorrecta, incompleta o engañosa también podrá dar lugar a una sanción administrativa de hasta 5 millones de euros.
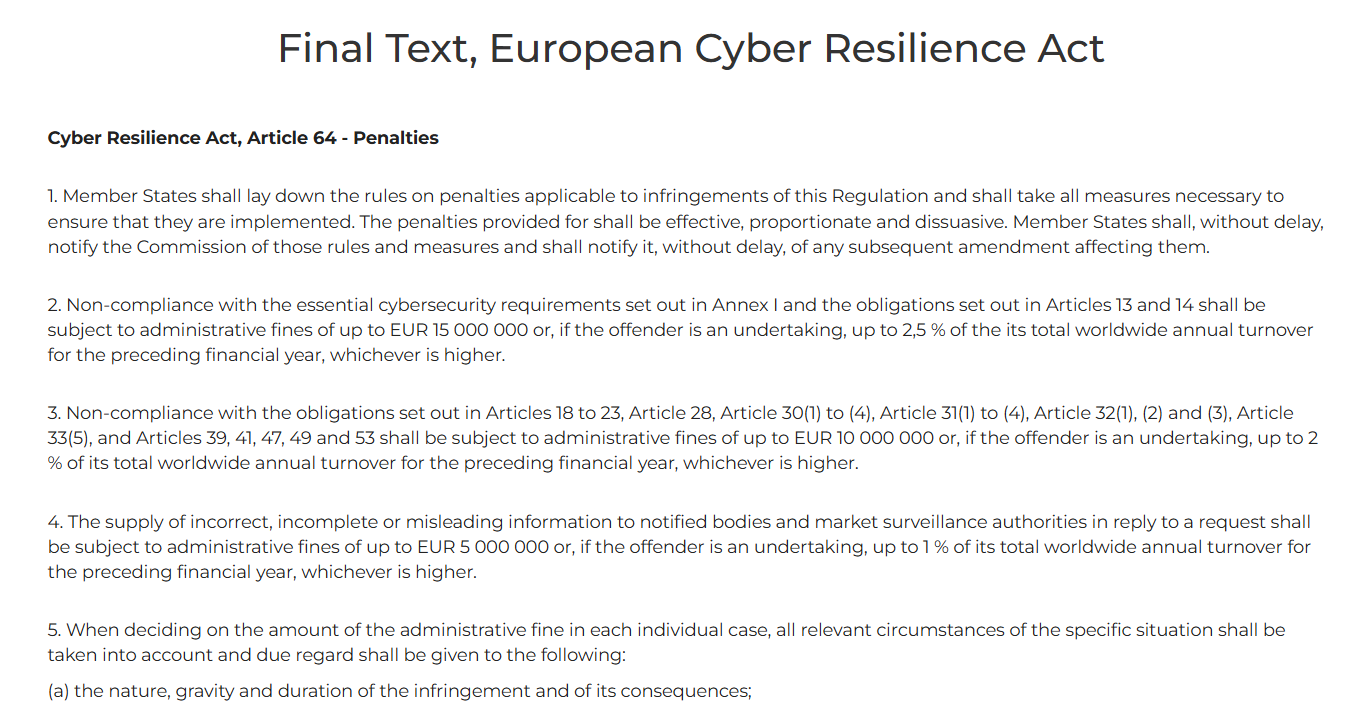
Extracto del Texto Final, Ley Europea de Resilencia Cibernética. Fuente: European-Cyber-Resilience-Act.com
La medida fue anunciada semanas después de que dos populares proveedores de monederos hardware revelaran brechas de seguridad que podrían haber dado lugar a intentos de phishing o ingeniería social.
El 4 de septiembre, el proveedor de monederos hardware Trezor informó que otros 67.000 clientes estadounidenses estaban en riesgo debido a la brecha de seguridad sufrida por su proveedor de servicios de envío, ShipMonk, superando los 14.000 usuarios estimados inicialmente.
El miércoles, Trezor y BitBox advirtieron a los usuarios sobre correos electrónicos de phishing disfrazados de notificaciones de seguridad urgentes, tras sospecharse que servicios de correo electrónico de terceros estuvieran implicados en los ataques.
En junio, la red de blockchain de nivel 1 Zilliqa alertó de que una vulnerabilidad en la aplicación Zilliqa Ledger podría permitir a los atacantes recuperar las claves privadas de los usuarios utilizando datos públicamente disponibles en la cadena.
Cointelegraph ha contactado a los fabricantes de monederos Trezor y Ledger para obtener comentarios sobre cómo cumplirán con los nuevos requisitos de notificación.
Revista: Cómo Hong Kong está convirtiendo bonos tokenizados en una verdadera infraestructura de mercado.



