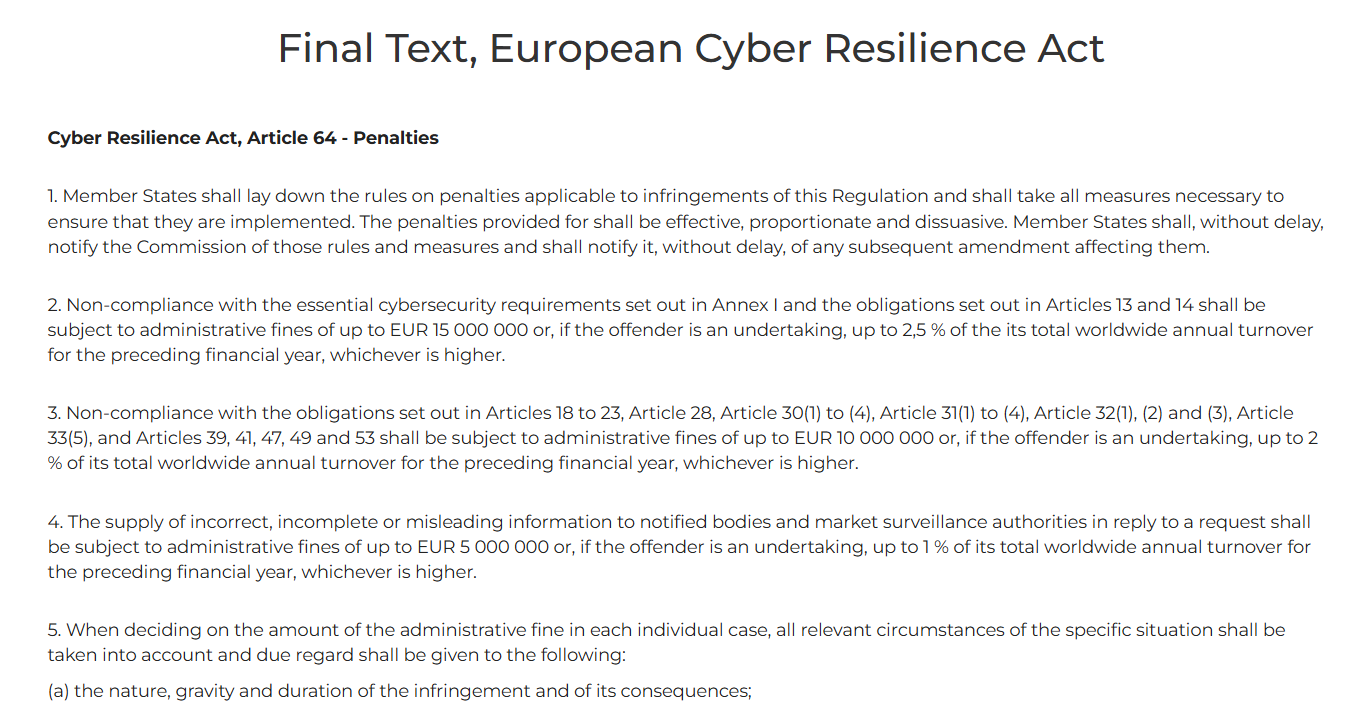
La UE está informando a los proveedores de hardware y software para monederos de criptomonedas que tienen 24 horas desde el momento en que toman conocimiento de cualquier error o vulnerabilidad de seguridad grave que afecte sus productos para informar al respecto de manera activa.Esta medida forma parte de la Ley de Resilencia Cibernética de la UE (Cyber Resilience Act, CRA), que entró en vigor el viernes, según un anuncio de la Comisión Europea.Los fabric