Después de que se sospechó que hackers norcoreanos explotaron la plataforma de intercambio de criptomonedas Bitget por 387,5 millones de dólares la semana pasada, los investigadores pudieron identificar rápidamente las direcciones de los destinatarios de los fondos robados.
La directora ejecutiva de Bitget, Gracy Chen, solicitó de manera controvertida que la plataforma de intercambio descentralizada THORChain “rechazara los servicios para esas direcciones”.
THORChain respondió:
“THORChain es una plataforma descentralizada y sin necesidad de autorizaciones, al igual que Bitcoin, Ethereum y BNB Chain. ¿Qué responsabilidad deberían asumir Bitcoin, Ethereum y BNB Chain al manejar fondos robados?”
Esta medida generó controversia, especialmente teniendo en cuenta que el protocolo de THORChain ya había sido detenido en mayo cuando 10,7 millones de dólares de sus propios fondos fueron explotados. Para complicar aún más las cosas, THORChain ha retirado su clave administrativa y afirma que no dispone de una forma sencilla de censurar las direcciones implicadas en los ataques.
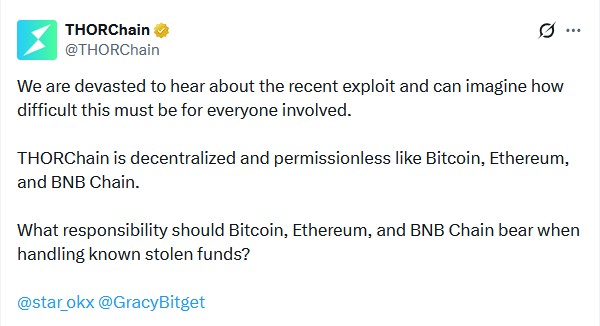
Fuente: THORChain
Esta misma controversia ya había surgido antes, cuando THORChain fue utilizada para intercambiar fondos robados en el ataque a Bybit (que ascendieron a 1460 millones de dólares); curiosamente, la clave administrativa de THORChain había sido retirada solo 11 días antes de ese ataque.
NEAR Intents adoptó un enfoque opuesto al de THORChain: su programa automático SHIELD bloqueó las direcciones relacionadas con el ataque para evitar que se realizaran intercambios de fondos en la plataforma, e incluso rechazó la recompensa de 5% ofrecida por Bitget por hacerlo.
Ahora, NEAR Intents está siendo criticada por no ser lo suficientemente descentralizada.
Para analizar los aspectos legales de este caso, la revista Magazine conversó con Yuriy Brisov de D&A Partners.Esta es una versión editada de la conversación.
**Revista:** Bitget pidió a THORChain que bloqueara los fondos vinculados al ataque informático, y THORChain respondió diciendo que su sistema es descentralizado y que no requiere autorizaciones para realizar tales acciones. ¿Es esto una defensa legal? ¿Tienen la obligación de bloquear esas direcciones?
**Brisov:** Depende del nivel de descentralización del sistema. Cuando bloquean algunas direcciones, demuestran que sus nodos no son realmente descentralizados. Es positivo para la comunidad que puedan utilizar ese poder para prevenir actividades maliciosas; sin embargo, al mismo tiempo, se exponen a otras posibles demandas legales. Su única defensa es “somos un sistema descentralizado”.
**Caso Uniswap:** En el caso de Uniswap, afirmaron: “Somos verdaderamente descentralizados y no podemos hacer nada al respecto”. Los inversores demandaron a Uniswap después de haber comprado tokens fraudulentos, pero un juez desestimó la demanda en marzo.
**Nota del editor:** Esta es la defensa más fuerte que cualquier protocolo DeFi puede esgrimir. Si demuestran que pueden bloquear, controlar o interferir de algún modo (incluso si lo hacen con buenas intenciones para prevenir fraudes), todavía se exponen a este tipo de demandas. Si tienen control sobre los usuarios, ese control no debería limitarse únicamente a casos evidentes de fraude; también deberían aplicar medidas de diligencia debida (KYC, AML) para proteger a los usuarios.
**Relacionado:** Uniswap logró defenderse de una demanda colectiva que lo acusaba de ayudar a actividades fraudulentas en el mercado de criptomonedas.
**Revista:** NEAR Intents bloqueó esas direcciones, y Bitget les agradeció por ello.¿Significa eso que NEAR ha demostrado que el sistema “Intents” no es descentralizado y, por lo tanto, tendrá que intervenir en muchas otras situaciones? Si demuestras que tienes control sobre los activos, te expones a posibles reclamos relacionados con esquemas de manipulación del precio (como “pump-and-dump”), volatilidad del mercado o cualquier otro daño que puedan sufrir los inversores. ¿Por qué lo utilizas en un caso y no en otro? ¿Por qué no revisas a todos los emisores de tokens en tu plataforma? ¿Por qué no proporcionan formularios de verificación de identidad (KYC), al igual que lo hacen los intercambios centralizados?
Fuente: Gracy Chen
Revista: THORChain sostiene que la interrupción del protocolo en mayo fue provocada inicialmente por un sistema automatizado y que no tienen la capacidad de bloquear ciertas direcciones. Si es cierto, ¿eso podría considerarse una defensa legal?
Brisov: Puede ser. Todavía no lo sabemos, porque no se ha cuestionado oficialmente. Pero cualquier nivel de control debilita a cualquier proyecto de tipo DeFi frente a posibles reclamos de terceros.
Revista: Por otro lado, el protocolo podría actualizar su software para bloquear ciertas direcciones si lo deseara. ¿Podría un proyecto meterse en problemas legales por ser imprudente o negligente si no implementa medidas de protección similares? Todo depende de cómo se hayan llevado a cabo esas acciones desde el punto de vista técnico.Supongamos que existe un “oráculo” capaz de detectar cualquier dirección IP de Corea del Norte y bloquearla automáticamente, sin que sea necesario que nadie pulse un botón para hacerlo (por ejemplo, diciendo: “Hay un hacker de Corea del Norte, bloqueémoslo”). En ese caso, no hay problema.
Pero si hay un equipo que supervisa la situación y decide: “Esto es una actividad ilegal; bloquearemos estas direcciones”, entonces, desde el punto de vista legal, aunque sea una acción positiva que beneficia a la comunidad, el proyecto no se considera completamente descentralizado. Además, se pierde la protección que ofrecen regulaciones como MiCA (las leyes europeas sobre mercados de activos criptográficos) o las normativas de la SEC (Comisión de Valores de EE. UU.) y la CFTC (Comisión de Comercio de Futuros y Productos Derivados), que establecen que, si un sistema es completamente descentralizado, sus participantes no pueden ser responsabilizados por sus propias acciones.
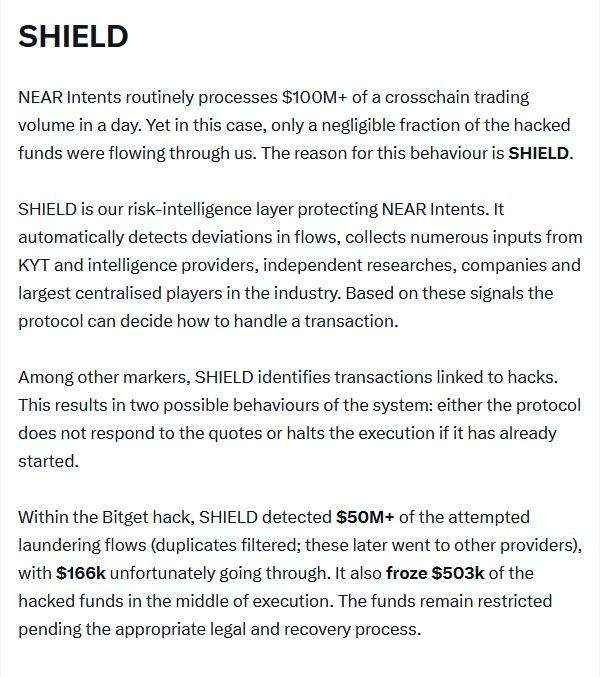
Fuente: Alex Shevchenko Revista: La tecnología de NEAR se llama SHIELD. Se trata de un proceso automatizado que identifica las direcciones IP asociadas con ataques conocidos en las cadenas de bloques públicas y las bloquea para evitar que puedan acceder a los servicios del sistema. ¿Significa eso que este enfoque aumenta las posibilidades de que el proyecto sea considerado realmente descentralizado?
Brisov: Definitivamente. Este enfoque demuestra que los desarrolladores son actores de buena fe que intentan incorporar medidas de protección en sus protocolos. No existe un equipo dedicado al cumplimiento de las regulaciones que controle las operaciones del sistema de forma manual. Es una solución inteligente, y es precisamente lo que recomendamos a todas las empresas de DeFi.
Revista: En febrero de 2025, THORChain retiró la clave administrativa que permitía al equipo central realizar cambios unilaterales en el sistema.¿Con la falta de una clave de administrador y el hecho de que cuenten con cien validadores, eso los hace lo suficientemente descentralizados? Es muy probable, pero no podemos asegurarlo al cien por cien. Yo diría que sí.
Revista: THORChain no es un “mezclador” de fondos; puedes tomar fondos robados de Bitget y intercambiarlos en THORChain, pero al final, esos fondos seguirán estando vinculados de manera transparente a los hackers de Bitget. ¿Cómo encaja esto en la definición de lavado de dinero? ¿O se trata más bien de recibir bienes robados?
Brisov: No veo cómo puedan ser responsables de lavado de dinero, ya que incluso Tornado Cash fue, en cierta medida, creado para lavar dinero. Además, los contratos inteligentes inmutables no son considerados bienes sujetos a sanciones en el contexto del lavado de dinero. La ley estadounidense clasifica algo como bien o como no bien; el lavado de dinero consiste en transferir bienes de manera ilegal a través de canales legales. Si obtienes ganancias de actividades ilícitas, esas ganancias se consideran bienes, y luego intentas hacer que parezcan legales. Pero los contratos inteligentes en sí no son considerados bienes, ya que no los controlas ni los posees. Así fue como Tornado Cash ganó su caso en el tribunal frente a las sanciones de la OFAC: simplemente demostraron que no tenían ningún control sobre sus contratos inteligentes.
Revista: El ataque a Bybit ocurrió hace 18 meses. ¿Significa eso que no se tomarán medidas legales contra THORChain, o es que estos casos simplemente llevan mucho tiempo?
Brisov:Es muy probable que se tomen medidas legales en el futuro.Tras el caso Bybit, se expusieron seriamente a posibles demandas.
Revista: Grandes preguntas: ¿Realmente Satoshi posee 1,1 millones de bitcoins?