Revolut anunció el jueves que no había recibido ningún contacto directo de las personas que se atribuyen la responsabilidad de la violación de datos de sus clientes, a pesar de las múltiples demandas de rescate públicas.
Un grupo que se autodenomina “IAmNotAVillain” exigió públicamente 6.000 Monero (XMR), un valor de aproximadamente 3 millones de dólares, a Revolut en un plazo de 24 horas, amenazando con vender los registros de los clientes a otros grupos criminales, según informó el Financial Times el miércoles.
“Revolut no ha recibido ningún contacto ni demanda directa de las personas o grupos que hacen estas afirmaciones”, dijo un portavoz de la empresa a Cointelegraph.
Este ultimátum público es el último desarrollo en relación con la violación de datos que Revolut reveló la semana pasada; las autoridades italianas están ampliando su investigación sobre cómo se supone que se utilizó una cuenta de correo electrónico gubernamental para obtener datos de clientes.
Una sola violación de datos, pero múltiples demandas de rescate…
El hecho de que Revolut afirme no haber recibido contacto directo aumenta la incertidumbre sobre quién está detrás de estas demandas de rescate, ya que “IAmNotAVillain” no es el único nombre asociado a estas afirmaciones. Su sitio web, iamnotavillain.xyz, no estaba disponible cuando Cointelegraph lo comprobó en el momento de la publicación.
Un grupo anterior que se autodenominaba “Revolut Smilik” había exigido 10.000 Bitcoin, un valor de unos 780 millones de dólares en ese momento, mucho más que los 3 millones de dólares en Monero exigidos por “IAmNotAVillain”.
“IAmNotAVillain” desmintió esta otra afirmación en un comunicado en su sitio web, alegando que un ex empleado solo había recibido una pequeña muestra de los datos antes de atribuirse la responsabilidad de la violación. El sitio web advirtió a otros de no tratar con este otro demandante.
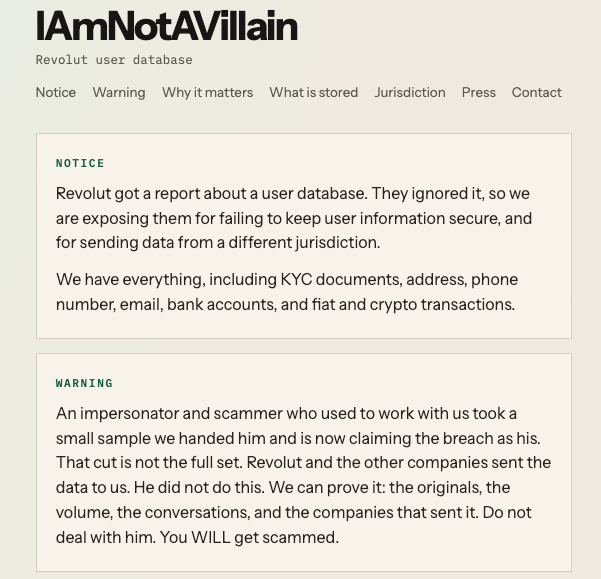 Una versión archivada del sitio web de “IAmNotAVillain”.Fuente: Internet Archive
La cuenta Dark Web Informer, centrada en la ciberseguridad, también señaló otro sitio web, revoloot.lol, asociado con otro actor que se atribuyó la responsabilidad, lo que complica aún más los esfuerzos por determinar quién controla los registros de clientes robados. El sitio web revoloot.lol también resultó inaccesible cuando fue comprobado por Cointelegraph.
Las autoridades italianas amplían la investigación sobre la brecha de datos de Revolut. La Dirección Nacional Antimafia y Antiterrorismo de Italia también está participando en la investigación, ya que la supuesta intrusión afecta a una entidad gubernamental, según informó el miércoles la agencia de noticias italiana ANSA.
Relacionado: Italia investiga una brecha de seguridad en correos electrónicos gubernamentales vinculada a la fuga de datos de Revolut. Los fiscales de Reggio Calabria han iniciado una investigación sobre el acceso no autorizado a un sistema informático de interés público, mientras que los investigadores intentan determinar si la cuenta de correo electrónico de la institución fue violada o clonada. La autoridad italiana de protección de la privacidad ha solicitado a los bancos que revisen urgentemente la seguridad de sus sistemas de acceso y está examinando si otros bancos o instituciones financieras podrían estar implicados.
Revolut ID: Los robos de identidades destacan los peligros de los procedimientos de verificación de identidad (KYC); aquí se explica cómo solucionarlo.

