Trezor ha advertido a los poseedores de criptomonedas sobre la presunta modificación en una de sus carteras Safe 5 adquiridas a través del distribuidor de Sudeste Asiático CryptoBilis; esta modificación supuestamente permite a los atacantes leer las frases de recuperación de la cartera y transmitirlas a través de redes celulares.
Trezor advierte sobre la posible instalación de componentes hardware provenientes de CryptoBilis.
El fabricante de carteras hardware reveló que su equipo de seguridad recibió un informe sobre una cartera Safe 5 adquirida a través de CryptoBilis, que está en el centro de la brecha de seguridad de Ledger.
Aunque Trezor no ha examinado físicamente el dispositivo, considera el informe creíble basándose en fotografías, una entrevista en video con el cliente y su evaluación inicial.
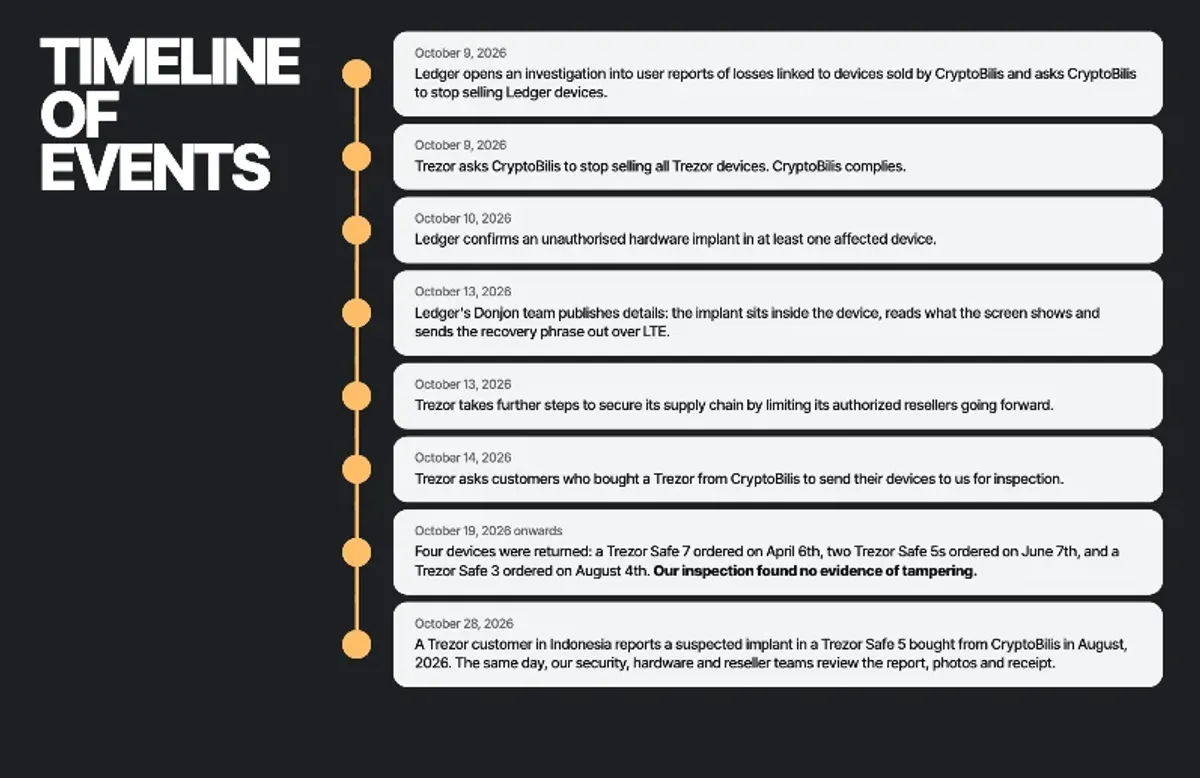
Según Trezor, la modificación consiste en una placa de circuito adicional instalada entre la placa principal del dispositivo y la pantalla.Según los informes, la modificación incluye un módulo celular y una antena capaces de transmitir información a través de una red móvil. El implante supuestamente lee la información que se muestra en la pantalla del dispositivo, incluyendo la frase de recuperación del monedero digital, y transmite dicha información cada vez que el monedero digital se conecta a la corriente. Una frase de recuperación consta normalmente de 12 o 24 palabras que proporcionan acceso a un monedero digital de criptomonedas; cualquier persona que cuente con esta frase puede restaurar el monedero en otro dispositivo y acceder a sus fondos. Trezor indicó que su equipo de seguridad recibió fotografías de la supuesta modificación y entrevistó al cliente a través de una llamada de video. En el momento de la publicación de este comunicado, el dispositivo aún no ha llegado a su laboratorio para un examen independiente. La empresa decidió emitir la advertencia antes de completar su investigación para dar a los demás clientes de CryptoBilis tiempo de proteger sus activos. Trezor ha extendido esta advertencia a todos los clientes de CryptoBilis. Aunque el incidente afecta a un modelo Trezor Safe 5, la empresa ha ampliado sus recomendaciones de precaución a todos los clientes que compraron cualquier modelo Trezor a través de CryptoBilis a partir de marzo de 2026. Los clientes que ya utilizan sus dispositivos deben transferir sus criptomonedas a un monedero nuevo creado con una frase de recuperación diferente; reutilizar la frase de recuperación generada por un dispositivo que podría estar comprometido no resolverá el riesgo de seguridad. Aquellos que no dispongan de otro monedero digital seguro pueden transferir temporalmente sus fondos a un monedero digital basado en software o a una plataforma de intercambio de criptomonedas conocida.Trezor también advirtió a los clientes contra la activación de dispositivos no utilizados o la introducción de copias de seguridad de carteras existentes en dichos dispositivos. La empresa confirmó que todos los clientes que compraron un Trezor a través de CryptoBilis a partir de marzo son elegibles para recibir un reemplazo del dispositivo de hardware enviado directamente por Trezor, o un cupón que cubre el costo de un dispositivo nuevo. No se han registrado pérdidas confirmadas, ya que Trezor está investigando los riesgos en su cadena de suministro. Trezor indicó que no tiene evidencia de robos de criptomonedas relacionados con el problema detectado; el cliente que descubrió la modificación ya había transferido sus fondos fuera del dispositivo antes de encontrarlo. Esta revelación surge tras un incidente anterior de seguridad en la cadena de suministro que involucró a CryptoBilis y al fabricante de carteras de hardware competidor, Ledger. El 9 de octubre, Trezor eliminó a CryptoBilis de su red de revendedores autorizados después de que Ledger comenzara a investigar denuncias de carteras de hardware manipuladas vendidas a través de este distribuidor. Mientras tanto, Trezor también se enfrenta a sus propios problemas en la cadena de suministro: en agosto, su socio de envío, ShipMonk, sufrió una violación de datos que llevó a la exposición de la información personal de miles de clientes. Consciente de estos riesgos, Trezor está implementando la opción de “Entrega Anónima” para sus clientes, con el objetivo de prevenir la repetición de incidentes similares.La solución incluirá un proceso de pago dedicado y un embalaje sin marca comercial, al tiempo que permitirá a los clientes utilizar apodos para completar sus compras.