Trezor está reduciendo su red de revendedores autorizados de carteras digitales hardware debido a un incidente de seguridad que ha suscitado preocupaciones sobre la seguridad de la cadena de suministro.
La empresa calificó esta decisión como una medida preventiva para mejorar el control sobre sus socios de distribución.
Trezor anuncia que pondrá fin a las autorizaciones para los revendedores en enero de 2027.
Danny Sanders, director comercial de Trezor, informó a los revendedores afectados de que sus autorizaciones expirarán el 1 de enero de 2027. La empresa dejará de enviar nuevo inventario a estos vendedores, aunque podrán seguir vendiendo las existencias restantes hasta que sus autorizaciones caduquen.
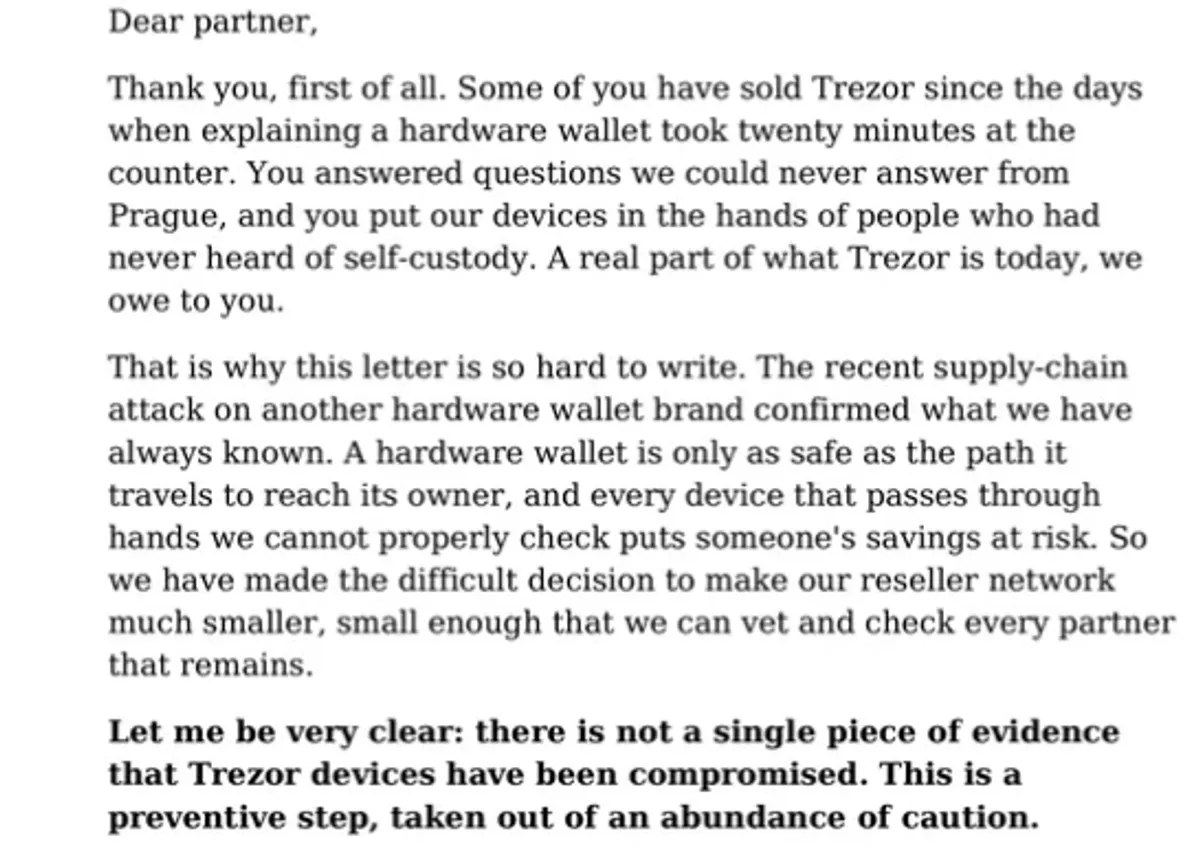
Fuente: Dantoshi en X
Trezor no ha revelado cuántos revendedores perderán sus autorizaciones, ni ha identificado todos los negocios afectados. Sanders indicó que la empresa desea trabajar con menos socios de distribución para poder supervisarlos más de cerca.
Esta decisión se tomó tras que Trezor eliminara a CryptoBilis de su red de revendedores autorizados, debido a que este último estaba relacionado con informes de manipulación de las carteras digitales Ledger.Trezor declaró que no había recibido informes sobre dispositivos manipulados vendidos a través de CryptoBilis y que no había encontrado evidencia de que sus propios productos hubieran sido afectados. “No existe ni un solo indicio de que los dispositivos Trezor hayan sido comprometidos”, dijo Sanders. “Se trata de una medida preventiva, tomada por exceso de precaución”. La investigación de Ledger descubrió implantes de hardware ocultos en algunos dispositivos. Este paso se produce tras una investigación realizada por Ledger, el gigante de monederos digitales, sobre denuncias de robos de criptomonedas relacionados con dispositivos vendidos a través de CryptoBilis, un revendedor del Sudeste Asiático. El equipo de seguridad de Ledger detectó que al menos uno de los dispositivos afectados contenía un implante de hardware no autorizado capaz de capturar las frases de recuperación de 24 palabras utilizadas por los usuarios durante el proceso de configuración del monedero. Este implante leía la información mostrada en la pantalla del dispositivo y la transmitía a través de una conexión celular utilizando una SIM integrada. Una frase de recuperación permite a los usuarios recuperar el acceso a sus monederos digitales; cualquier persona que la obtenga podría tomar el control de los fondos asociados. Los investigadores de blockchain estiman que las pérdidas derivadas de estos incidentes superaron los 86 millones de dólares, aunque otras fuentes calculan la cifra en 103 millones de dólares.Sin embargo, ambas cifras siguen no verificadas por Ledger. Los fabricantes de monederos hardware han reforzado los controles de distribución. El incidente ha llevado a los proveedores de monederos hardware a reevaluar la forma en que distribuyen los dispositivos y a verificar a los vendedores de terceros. Trezor indicó que sus controles actuales están diseñados para detectar dispositivos falsificados y firmware modificado, pero el caso de Ledger involucró un tipo diferente de manipulación que podría capturar información mostrada en el dispositivo sin modificar su firmware. OneKey también ha revocado la autorización de revendedor de CryptoBilis y ha comenzado a revisar su red de distribución. La empresa ha ofrecido reemplazos gratuitos para los dispositivos OneKey que se compraron a través de CryptoBilis durante el período afectado. En agosto, un socio de envío de Trezor sufrió una grave violación de datos, lo que resultó en la divulgación de la información personal de más de 60.000 clientes a actores malintencionados.El incidente obligó a Trezor a actuar rápidamente y a lanzar una opción de entrega anónima para sus clientes, como una medida adicional de protección para los usuarios.



