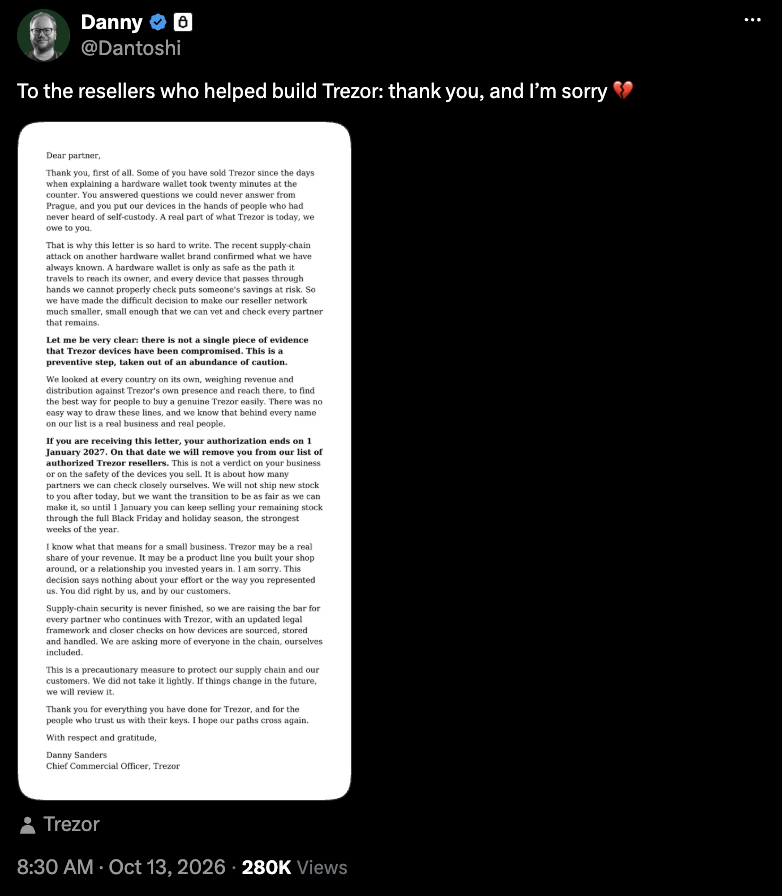
El fabricante de carteras hardware Trezor anunció que reducirá el número de sus revendedores como “medida preventiva, tomada por exceso de precaución”, tras informes de que se habían instalado componentes maliciosos en dispositivos fabricados por su competidor, Ledger. En un post en la red social X el martes, Trezor afirmó que “no hay ninguna evidencia de que sus dispositivos hayan sido comprometidos”, a pesar de los informes de que usuarios de carteras hardware de Ledger habían encontrado componentes maliciosos que expusieron las frases de recuperación de los datos. No obstante, Trezor indicó que reducirá el número de sus revendedores, debido a “incidentes recientes en la cadena de suministro”. Danny Sanders, director comercial de la empresa, añadió que había notificado a algunos revendedores de que serían eliminados de la lista de entidades autorizadas por la compañía el 1 de enero, y que se detendrían los envíos de dispositivos Trezor a partir de ese día. La respuesta de Trezor llegó solo unos días después de que Ledger confirmara que al menos uno de sus dispositivos, adquirido por un revendedor de Sudoriente Asiático, contenía un componente hardware no autorizado, lo que podría haber causado pérdidas de millones de dólares para los usuarios. Las carteras en cuestión, vendidas por el revendedor CryptoBilis, capturaban las frases de recuperación de los datos y las transmitían a través de redes celulares. “Nuestros sistemas de control están diseñados para detectar dispositivos falsificados y firmwares modificados”, declaró un portavoz de Trezor a Cointelegraph. “El componente malicioso encontrado en el dispositivo comprado a CryptoBilis funciona de manera diferente: no modifica el firmware, sino que lee la información en la pantalla y la envía posteriormente al atacante”.Hasta ahora, no hemos visto este tipo específico de ataque en dispositivos Trezor en el mundo real.
Relacionado: Ledger investiga pérdidas de fondos relacionadas con un revendedor del Sudeste Asiático y advierte a los usuarios.
Durante la investigación, CryptoBilis, un revendedor autorizado de Trezor, suspendió todas las ventas de monederos hardware. La empresa matriz del minorista de electrónica europeo MediaMarkt también anunció que había retirado todos los productos Ledger de sus tiendas físicas y plataformas en línea “como medida de precaución”.
¿Cuántos fondos de los usuarios se perdieron?
Los expertos en blockchain todavía están investigando el alcance de las pérdidas para los usuarios de monederos hardware, pero estudios de dos personas sugieren que las pérdidas podrían estar entre 72 y 86 millones de dólares. Ledger informó el martes que “no ha confirmado el número total de usuarios afectados ni el valor total perdido” debido a las brechas de seguridad.
El portavoz de Trezor aconsejó a los usuarios que compren los productos directamente de la empresa, “verificando que el sello esté intacto”, y considerar el uso de monederos con múltiples firmas “con dispositivos de diferentes fabricantes, de modo que un dispositivo comprometido no pueda mover fondos por sí solo”.
Revista: ¿Significan los ataques a los dispositivos Coldcard que todos los monederos hardware son ahora inseguros?