El ataque formó parte de una campaña coordinada que explotó tanto vulnerabilidades humanas como sistemas internos de seguridad, según un informe posterior al incidente publicado el martes por Binance. Las conclusiones del exchange detallaron cómo los hackers obtuvieron gradualmente acceso a su infraestructura de billeteras antes del robo del 29 de octubre.
Cómo se infiltraron los hackers en Binance
Según el informe de seguridad de Binance, la campaña de ataque comenzó en junio, cuando un ingeniero descargó un paquete de software manipulado mientras configuraba una herramienta de programación con IA. Aunque Binance detectó el malware y reemplazó el dispositivo afectado, los atacantes ya habían recopilado información sobre el equipo de billeteras del exchange.
En septiembre, unos atacantes que se hicieron pasar por reclutadores atacaron a otro ingeniero de software y engañaron al empleado para que descargara un archivo malicioso disfrazado de tarea de programación. El malware comprometió el ordenador de trabajo del ingeniero y eludió las protecciones de seguridad del exchange.
El 20 de octubre, los atacantes utilizaron el ordenador comprometido y una herramienta interna de IA para acceder a los sistemas de otros dos ingenieros y obtener credenciales de despliegue que les permitieron instalar software malicioso dentro de la infraestructura de billeteras de Binance el 29 de octubre.
Los atacantes obtuvieron entonces acceso al servicio interno de firma de billeteras del exchange, que autoriza las transacciones de criptomonedas. Esto les permitió mover fondos fuera del proceso normal de retiro.
«No fue un solo error ni una sola brecha: fue una campaña que duró meses», dijo el co-CEO de Binance, Richard Teng, en una publicación del martes en X.
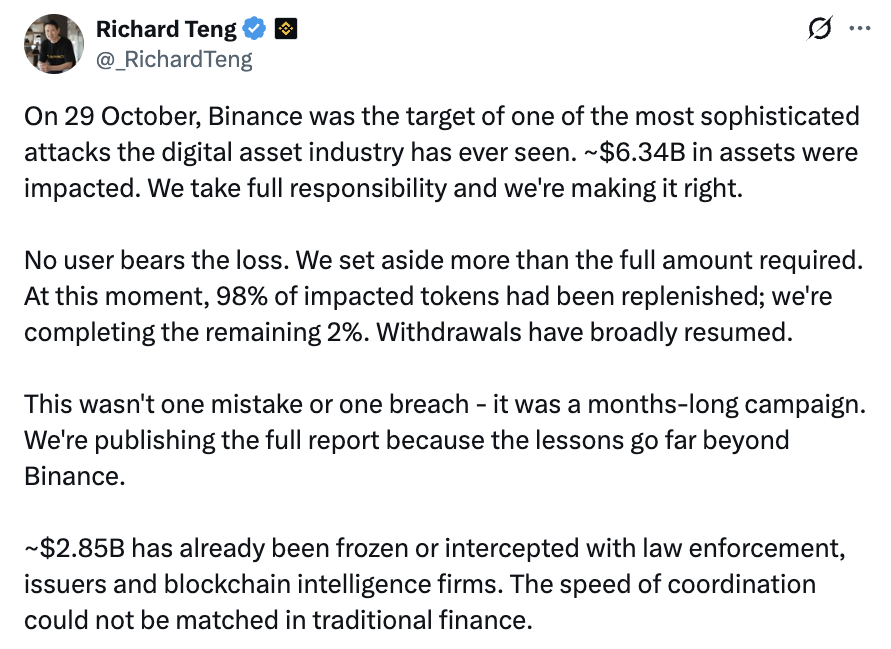 Fuente: Richard Teng
Binance dijo que los atacantes también explotaron el mecanismo EIP-7702 de Ethereum, que permite a las billeteras delegar permisos de transacción en contratos inteligentes, lo que permitió que las transferencias no autorizadas continuaran incluso después de que el exchange suspendiera los retiros. Su sistema de billeteras de computación multipartita (MPC), que distribuye el control sobre la firma de transacciones, complicó los esfuerzos para revocar esos permisos.
La brecha afectó aproximadamente a 6.300 millones de dólares en activos digitales, y Binance informó que 2.850 millones de dólares habían sido congelados o interceptados, según su contabilidad más reciente. El exchange dijo que absorbería las pérdidas en lugar de trasladarlas a los clientes y que había repuesto el 98 % de los activos en tokens afectados al 31 de octubre.
El ataque, el mayor hackeo de criptomonedas de la historia, ha sido atribuido a hackers norcoreanos por la Oficina Federal de Investigación (FBI) de Estados Unidos. El martes, Kim Yo Jong, hermana del líder norcoreano Kim Jong Un, negó la participación del país y afirmó que la atribución del FBI tenía motivaciones políticas y pretendía perjudicar la posición internacional de Corea del Norte.
Binance informa de que bloqueó 57 amenazas cibernéticas este año
La cofundadora de Binance, Yi He, dijo el martes que el equipo de seguridad del exchange había detectado y evitado 57 amenazas cibernéticas presuntamente vinculadas a Corea del Norte en 2026, incluidas entrevistas de trabajo fraudulentas, paquetes de software maliciosos e intentos de ingeniería social dirigidos a robar credenciales o instalar malware.
«Interceptamos muchas de ellas, pero el coste de no detener siquiera una fue grave, y esto nunca debería haber ocurrido», dijo.
Revista: Los hackers de Binance se apresuraron a mover miles de millones antes de que pudieran ser congelados