El error de PHP demuestra que el “apocalipsis de las vulnerabilidades” causado por la IA está dentro del cronograma: CEO de Immunefi
December 17, 2021 | Source: Cointelegraph Brasil
Los usuarios de Internet continúan siendo vulnerables a explotaciones cibernéticas debido a la vulnerabilidad de PHP, especialmente a través de sitios web de menor tamaño que pueden tardar semanas en adoptar la actualización disponible el pasado miércoles, según Mitchell Amador, CEO de la plataforma de recompensas por errores (bug bounty) Immunefi.
“Este es el apocalipsis de las vulnerabilidades”: encontrar vulnerabilidades se ha vuelto barato, pero corregirlas sigue siendo costoso, dijo Amador a Cointelegraph.
“En las próximas semanas, trate cualquier sitio en el que ingrese como si ya pudiera estar comprometido”, advirtió Amador, instando a los usuarios a evitar reutilizar contraseñas y a ser cautelosos al conectar sus carteras de criptomonedas a sitios web. También recomendó que revocaran las autorizaciones de tokens no reconocidos.
Los comentarios se hicieron casi una semana después de que la Fundación PHP admitiera haber retrasado la corrección de un fallo de seguridad crítico detectado por primera vez en 2024, debido a la falta de recursos. Los desarrolladores de PHP lanzaron correcciones de emergencia para dos vulnerabilidades críticas el mismo día, pero los sitios web aún necesitan realizar la actualización de forma independiente.
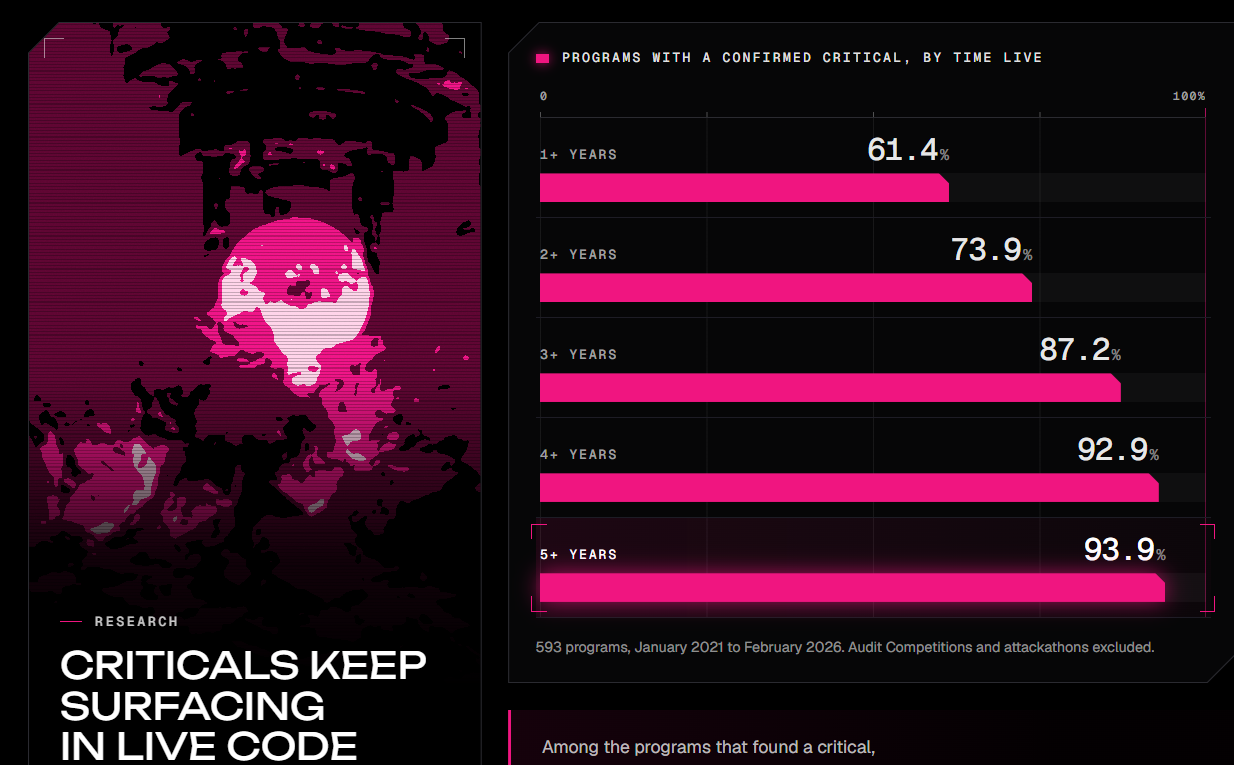
En una entrevista publicada por Cointelegraph en junio, Amador señaló que la proliferación de modelos de IA de frontera ha cambiado el panorama de la ciberseguridad a favor de los invasores, provocando un “apocalipsis de las vulnerabilidades” que ha llevado al resurgimiento de ataques en el ámbito de las finanzas descentralizadas (DeFi). Fuente: Immunefi
Immunefi es la mayor plataforma de recompensas por errores („bugs“) del mundo y ya ha pagado 140 millones de dólares en recompensas por errores en 650 protocolos, según su página principal.
Relacionado: Cysic ofrece una recompensa del 10%, y el hacker deposita el dinero obtenido en Tornado Cash.
Un error en PHP atrajo millones de intentos de explotación en pocas horas.
Según el CEO de Cloudflare, Matthew Prince, la red registró millones de intentos de explotación en las 24 horas posteriores a la divulgación de las vulnerabilidades de PHP, y miles más antes incluso de su publicación, escribió en una publicación en X el viernes.
Aproximadamente uno de cada cinco sitios web del mundo dirige su tráfico a través de Cloudflare, según la empresa de infraestructura de internet que ayuda a los sitios a cargar más rápidamente y a proteger a los usuarios contra amenazas cibernéticas.
El servicio de investigación W3Techs estima que PHP se utiliza en alrededor del 69% de los sitios web cuya lengua de programación del lado del servidor es conocida.Las vulnerabilidades pueden permitir que los invasores distribuyan malware o inyecten scripts maliciosos en sitios de todo el mundo. La División Cibernética del FBI también advirtió que estas vulnerabilidades pueden hacer que agentes con malas intenciones “ejecuten código de forma remota en el núcleo de PHP, lo que podría poner en peligro datos y redes confidenciales”, según una publicación en X el miércoles.