Noticias Monedero de Ethereum pierde 7.8 millones de dólares en rsETH debido a una vulnerabilidad


Monedero de Ethereum pierde 7.8 millones de dólares en rsETH debido a una vulnerabilidad

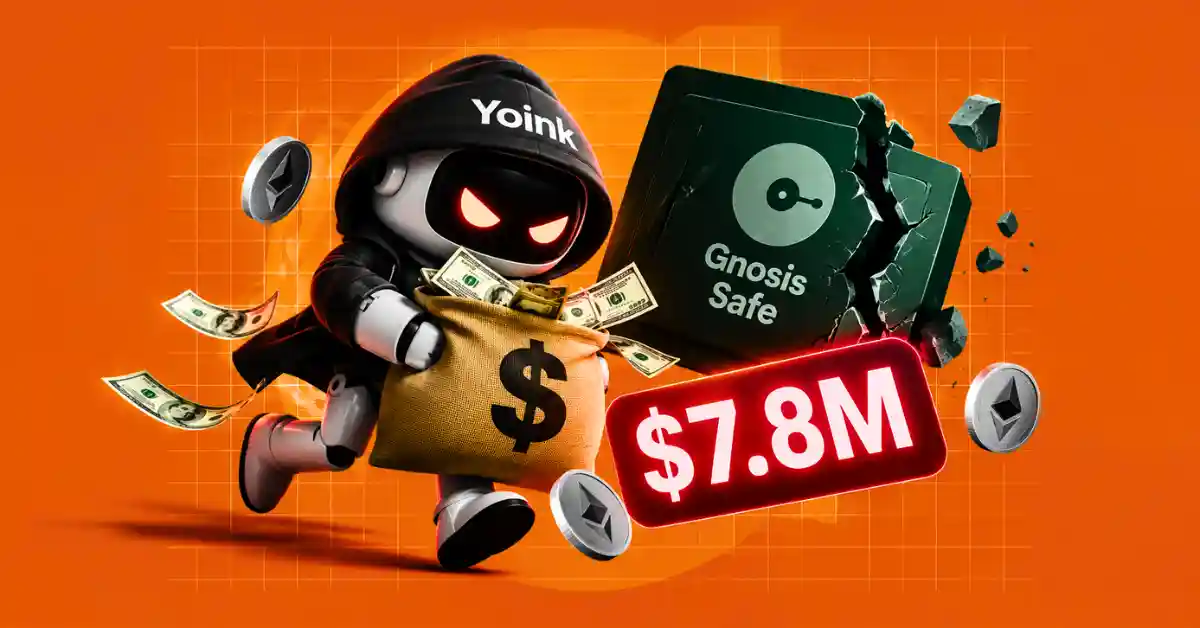
El monedero de Ethereum pierde alrededor de 7.8 millones de dólares en rsETH debido a una vulnerabilidad en el módulo de seguridad.
Más tarde, el bot MEV llevó a cabo el ataque y se apoderó de los 7.8 millones de dólares.
Kelp DAO afirma que sus contratos principales siguen estando seguros.El rsETH del pool está completamente garantizado (colateralizado). Un monedero de Ethereum que contenía rsETH apalancado perdió alrededor de 7,8 millones de dólares después de que un atacante explotara un módulo personalizado de seguridad vinculado a un pool de liquidez Uniswap v4. El incidente ocurrió el 15 de septiembre de 2026, pero los investigadores de seguridad afirmaron que el ataque no provino de una falda en los contratos centrales de rsETH de Kelp DAO. La empresa de seguridad blockchain Blockaid identificó el ataque y lo atribuyó a un módulo personalizado de seguridad Uniswap v4 utilizado por el monedero afectado. El monedero con la dirección 0x40E93…7AbA8 contenía aproximadamente 7,73 millones de dólares en rsETH antes del ataque. El sistema de detección de exploits de Blockaid detectó una vulnerabilidad en el módulo de seguridad utilizado por el monedero. El atacante utilizó una función pública para introducir el módulo personalizado en un pool creado por él mismo; esto permitió que el atacante controlara el monedero. Según el análisis de seguridad, el módulo tenía un punto de entrada público que aceptaba datos controlados por el llamante y utilizaba la función DELEGATECALL sin realizar comprobaciones adecuadas de acceso. Dado que el módulo ya estaba autorizado por el sistema de seguridad del monedero, un atacante externo pudo usar ese punto de entrada para ejecutar código dentro del propio contexto del monedero, lo que le otorgó el control total sobre él.Los activos de la cartera.
¿Cómo ocurren los ataques de tipo rsETH?
El atacante primero utilizó una función de multicall de un “guardián público” para redirigir el módulo personalizado Uniswap v4 Safe de la cartera hacia un grupo malicioso de “hooks”.
A continuación, el módulo desembaló los tokens aEthrsETH (una versión de ETH reestacada y encapsulada por Aave) y los convirtió en tokens rsETH. El atacante intentó extraer estos tokens a través de ese grupo malicioso.Quizás el atacante original no consiguió obtener los fondos robados.
¿Por qué?
Porque la transacción del atacante entró en el “mempool” de Ethereum, donde un bot llamado “yoink” detectó la transacción, la ejecutó antes de que se completara y se apropió de todos los tokens rsETH, por un valor aproximado de 7,8 millones de dólares.
¿Puede Kelp retirar esos 7,8 millones de dólares en forma de tokens rsETH?
No necesariamente. Dado que los tokens rsETH son de tipo “reestacking” y son líquidos, el hecho de que la cartera contuviera esos tokens no implica que Kelp DAO disponga de una cantidad equivalente que pueda retirar fácilmente.
Si los tokens rsETH robados permanecen en una dirección controlada por “yoink”, la recuperación de los fondos generalmente requerirá congelar dicha dirección, agregarla a una lista negra o restringir su uso, siempre y cuando el diseño de los tokens y los controles aplicables lo permitan.
Kelp DAO afirma que los contratos relacionados con los tokens rsETH son seguros.
Mientras tanto, el equipo de Kelp DAO ha decidido suspender temporalmente las transferencias de tokens rsETH durante 24 horas para aislar los fondos afectados.
El equipo indicó que sus contratos inteligentes principales seguían siendo seguros y que el pool de rsETH estaba completamente garantizado. La acuñación normal, los reembolsos y otras integraciones de DeFi continuaron funcionando sin problemas.
Ver más