Los hackers norcoreanos crean “memecoins” para lavar los fondos robados en el ataque a Binance: Elliptic
October 16, 2015 | Source: Cointelegraph
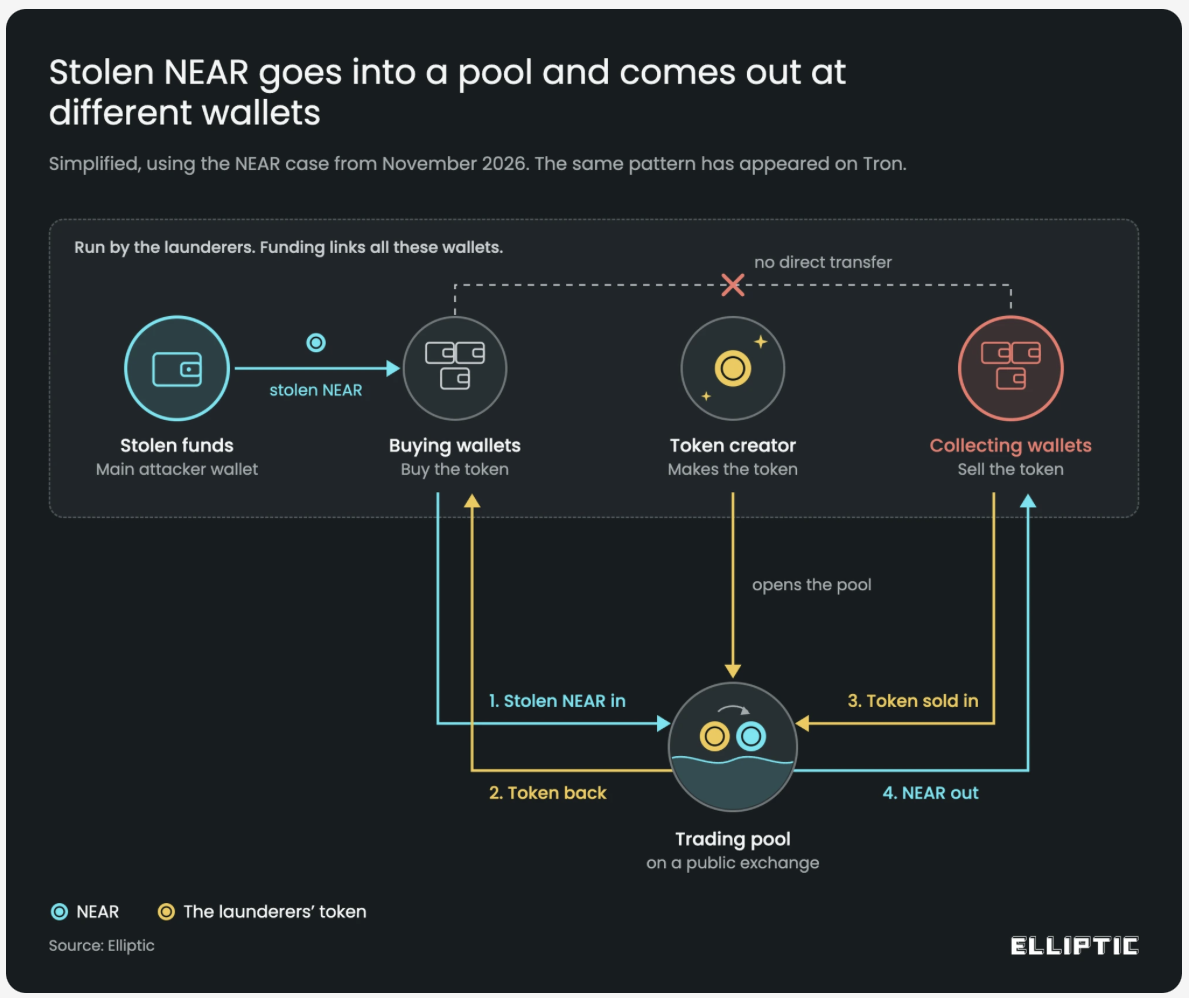
Entre el 5 y el 7 de noviembre, los hackers crearon al menos seis tokens en la plataforma NEAR y utilizaron piscinas de liquidez de exchanges descentralizados para transferir los fondos robados entre diferentes carteras, según informó Elliptic. Estos tokens casi no generaron actividad comercial externa y fueron abandonados poco después de su lanzamiento. Los hackers utilizaron un conjunto de carteras para intercambiar los tokens NEAR robados por nuevas monedas digitales (memecoin), y luego otro conjunto de carteras para vender esas monedas de nuevo a las piscinas de liquidez a cambio de tokens NEAR. Estos intercambios les permitieron transferir fondos sin realizar transferencias directas de una cartera a otra, aunque las transacciones eran rastreables en la cadena blockchain. Elliptic también descubrió que cinco de los seis creadores de los tokens recibieron fondos provenientes de ventas anteriores de tokens solo dos a 13 minutos antes del siguiente lanzamiento, lo que vincula todas las transacciones en una cadena continua. “Los lavadores de dinero de Corea del Norte rara vez se basan en una sola técnica”, escribió Tom Robinson, cofundador de Elliptic, en el informe. “En lugar de ello, utilizan varias técnicas económicas, cada una de las cuales añade un poco más de retraso en el proceso de lavado de dinero”. Elliptic señaló que la misma técnica de lavado de dinero se empleó también tras el ataque a Bybit en 2025, cuando actores vinculados a Corea del Norte transfirieron al menos 24 millones de dólares a través de un token recién creado en la cadena blockchain TRON. En el momento del análisis de Elliptic, aproximadamente 11,8 millones de tokens NEAR robados en el ataque a Binance seguían sin ser movidos; Elliptic estimó el valor de esos fondos en 43,7 millones de dólares.