Una falha en PHP demuestra que el “apocalipsis de vulnerabilidades de la IA” está sucediendo según lo previsto: CEO de Immunefi
December 1, 2018 | Source: Cointelegraph
Los usuarios de Internet siguen siendo vulnerables a ataques cibernéticos derivados de la vulnerabilidad de PHP, especialmente a través de sitios web más pequeños que podrían tardar semanas en implementar la actualización enviada el miércoles pasado, según Mitchell Amador, CEO de la plataforma de recompensas por errores de seguridad Immunefi.
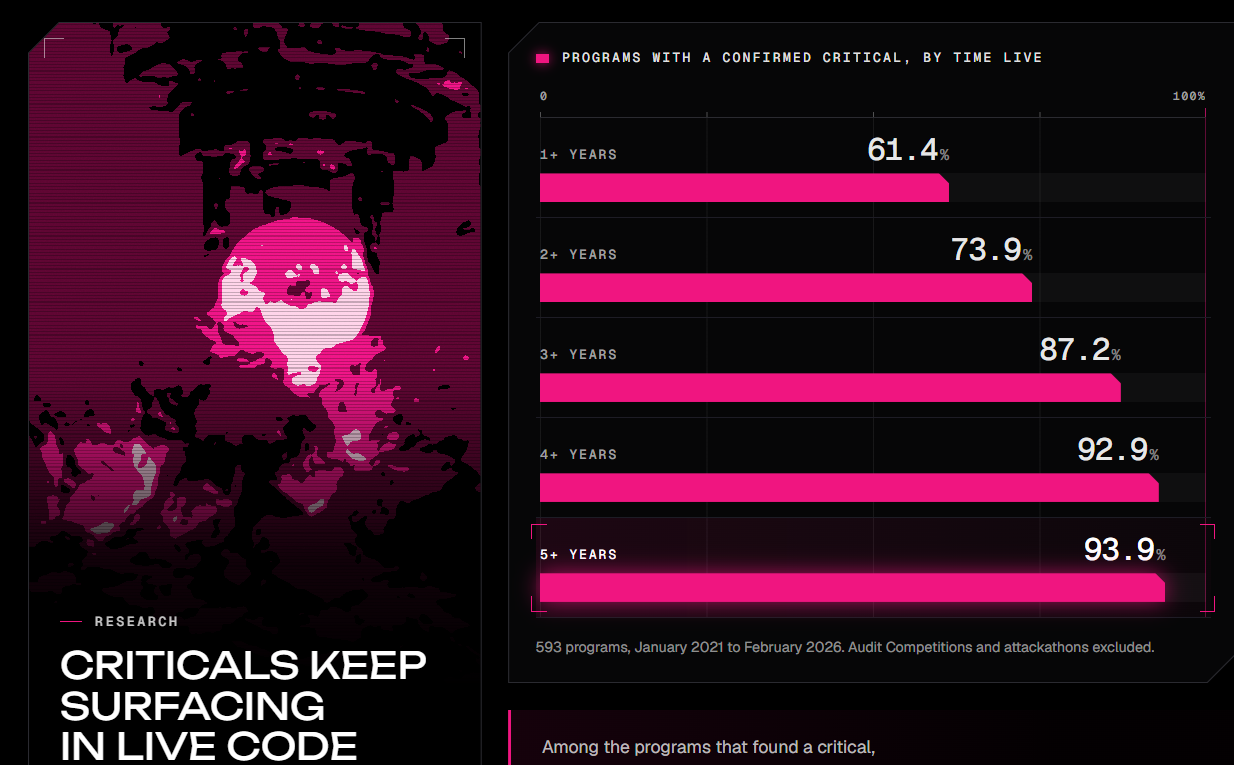
“Esta es la ‘apocalipsis de las vulnerabilidades’ que se está desarrollando según lo previsto: encontrar vulnerabilidades se ha vuelto barato, pero repararlas sigue siendo costoso”, dijo Amador a Cointelegraph.
“Durante las próximas semanas, trate cualquier sitio web al que ingrese como si ya pudiera estar comprometido”, advirtió Amador, instando a los usuarios a evitar reutilizar contraseñas y a ser cautelosos al conectar sus carteras de criptomonedas a sitios web. También les recomendó que revocaran las autorizaciones de tokens no reconocidas.
Estos comentarios se hacen casi una semana después de que la PHP Foundation admitiera haber retrasado la corrección de una falla de seguridad crítica identificada en 2024 debido a una falta de recursos. Los desarrolladores de PHP publicaron parches de emergencia para dos vulnerabilidades críticas el mismo día, pero los sitios web aún necesitan actualizar sus sistemas de forma independiente.
En una entrevista publicada por Cointelegraph en junio, Amador advirtió que la proliferación de modelos de inteligencia artificial avanzada ha cambiado las reglas del juego en el campo de la ciberseguridad a favor de los atacantes, lo que ha provocado una “apocalipsis de vulnerabilidades” que ha llevado al resurgimiento de ataques en el ámbito de las finanzas descentralizadas (DeFi). Fuente: Immunefi
Según su página principal, Immunefi es la plataforma de recompensas por vulnerabilidades informáticas más grande del mundo, habiendo pagado hasta la fecha 140 millones de dólares en recompensas a través de 650 protocolos diferentes.
Relacionado: Cysic ofrece una recompensa del 10%; el hacker deposita el botín en la plataforma Tornado Cash.
Una vulnerabilidad en PHP provocó millones de intentos de ataque en cuestión de horas.
Según Matthew Prince, CEO de Cloudflare, la red registró millones de intentos de ataque en las 24 horas posteriores a la divulgación pública de las vulnerabilidades de PHP, e incluso miles de intentos antes de su revelación, escribió en un post en X el jueves.
Según la empresa de infraestructura de internet Cloudflare, aproximadamente una de cada cinco páginas web del mundo redirige su tráfico a través de sus servicios, lo que ayuda a que estas carguen más rápidamente y protege a los usuarios de amenazas cibernéticas.
El servicio de investigación W3Techs estima que PHP es utilizado en alrededor del 69% de las páginas web que utilizan lenguajes de programación del lado del servidor.Estas vulnerabilidades podrían permitir que los atacantes distribuyan malware o inyecten scripts maliciosos en sitios web de todo el mundo. La División Cibernética del FBI también advirtió que dichas vulnerabilidades podrían permitir que los actores maliciosos “ejecuten código de forma remota en el núcleo de PHP, lo que podría poner en peligro datos y redes sensibles”, según un post en X publicado el miércoles.