Razón para confiar
Estricta política editorial que se centra en la precisión, la relevancia y la imparcialidad
Morbi pretium leo et nisl aliquam mollis. Quisque arcu lorem, ultricies quis pellentesque nec, ullamcorper eu odio.
La ventaja de autogestionar el servidor es el control total sobre los fondos y la infraestructura; no obstante, la responsabilidad por la seguridad no puede ser delegada al equipo de seguridad del proveedor de alojamiento. Para los pequeños comerciantes, contar con un proceso regular de actualizaciones y recuperación puede ser más valioso que funcionalidades sofisticadas para las que no tienen tiempo de mantener.
Lo que establece la fuente principal…
La versión 2.4.7 del servidor BTCPay incluye correcciones de seguridad. Los materiales de lanzamiento del proyecto describen los problemas encontrados, clasificados según su gravedad. Esta actualización es especialmente relevante para las empresas que operan sus propios servidores de pago de Bitcoin, en particular para aquellos que gestionan a múltiples comerciantes o exponen funciones administrativas a Internet. La información inicial sobre el problema constituye el punto de partida para los datos y el alcance del producto mencionados aquí.
TAG63Un procesador de pagos autogestionado reduce la dependencia de intermediarios, pero no elimina las responsabilidades relacionadas con el funcionamiento del software. Los administradores deben encargarse de las actualizaciones, las copias de seguridad, los permisos de acceso, la compatibilidad de los complementos y el monitoreo de la infraestructura.Una vulnerabilidad en el manejo de los pagos o en los permisos de las cuentas puede ser especialmente grave cuando un servidor es compartido por varias organizaciones.
¿Por qué esto es importante más allá del simple título de un artículo?
El asunto no se trata tanto de una supuesta explotación dramática de la vulnerabilidad como de la disciplina en el mantenimiento del sistema. Un aviso de seguridad proporciona a los operadores información concreta sobre qué medidas tomar: identificar la versión del software en uso, revisar las notas de lanzamiento y realizar la actualización siguiendo un proceso probado. El objetivo es corregir las debilidades conocidas sin causar interrupciones innecesarias en el servicio ni perder la configuración de los comerciantes.
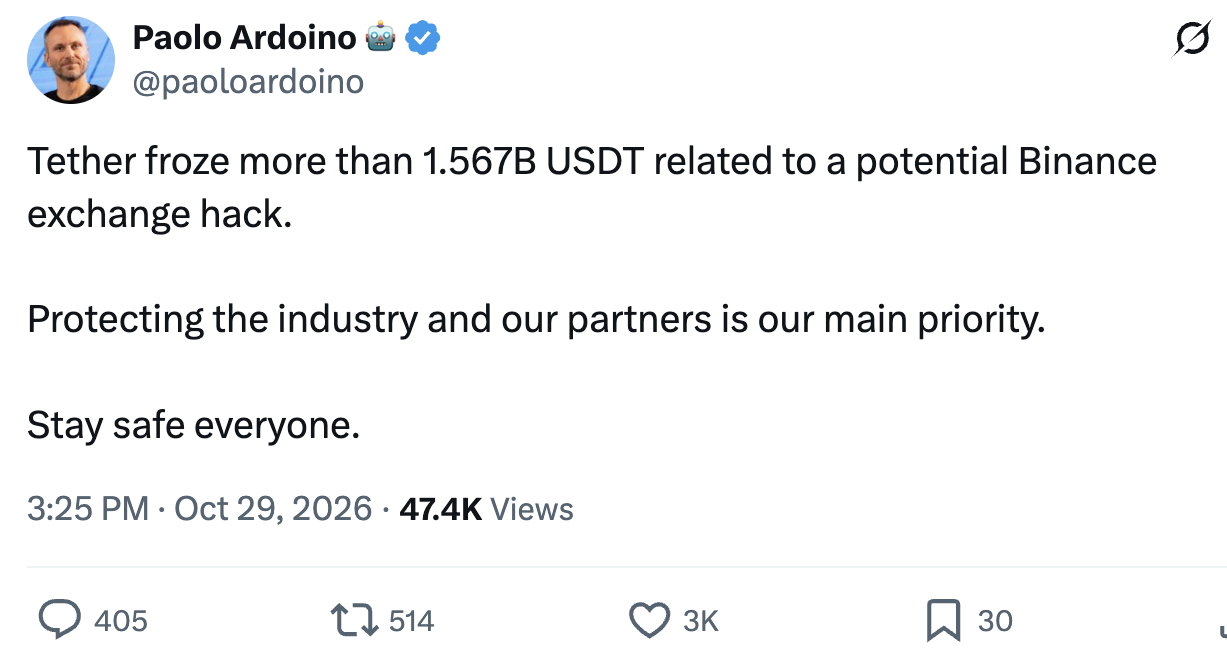
Un incidente relacionado con las criptomonedas implica varias fases diferentes: contención del problema, investigación, recuperación del servicio y retorno a un estado operativo fiable. Estas fases pueden superponerse sin que todas se completen al mismo tiempo. Un monedero digital no se bloquea automáticamente; un saldo congelado no se restituye automáticamente; y la reactivación de una ruta de retirada no implica que se haya completado una auditoría de seguridad. Mantener claras estas diferencias ayuda a los lectores a evaluar el progreso de manera más precisa.
Para obtener una perspectiva adicional, vale la pena leer nuestros informes anteriores sobre el reinicio gradual de los procedimientos de retirada en Binance, así como sobre la infraestructura de pagos y el software de los nodos relacionados con las criptomonedas. Estos informes de contexto ayudan a distinguir los hechos ya establecidos de los anuncios recientes que aún están en desarrollo.
Lo que el anuncio no demuestra
El hecho de que se revele un problema grave no significa necesariamente que ya haya sido explotado en la práctica.Tampoco una aplicación actualizada protege automáticamente un sistema operativo obsoleto, una cuenta de administrador comprometida o un complemento (plugin) mal configurado. Los equipos deben separar las actualizaciones del producto de otros elementos de su modelo de amenazas y evitar prometer una protección completa después de un solo cambio de versión.
Los controles operativos son de suma importancia cuando una empresa está bajo presión. Los anuncios de seguridad deben identificar el sistema afectado, los clientes que pueden tomar medidas, las pruebas que respaldan los procedimientos de recuperación y lo que aún está incierto. Un alcance claro de las medidas de seguridad protege a los usuarios de falsas garantías y de un pánico innecesario, al mismo tiempo que proporciona una base sólida para la rendición de cuentas posterior. Los operadores deben revisar la página oficial de lanzamiento de la actualización para obtener instrucciones precisas, crear copias de seguridad (backups) verificadas y comprobar los flujos de pago y distribución de fondos después de la actualización. Cuando los comerciantes comparten infraestructura, es necesario verificar claramente los límites de permisos. No se debe decir a los clientes que los pagos son seguros simplemente porque ha cambiado el número de versión; el monitoreo continuo sigue siendo esencial. Este artículo fue escrito por el News Desk y editado por Samuel Rae.