 Imagen de CryptoSlate

Una configuración de confianza no predeterminada otorgó a los nodos Tor que se conectaban exenciones de los límites de ataques y de las medidas de protección de privacidad. Las correcciones estuvieron disponibles desde octubre de 2025.
TAG24TAG44Resumen rápido
TAG56- TAG58@@ Bitcoin Core reveló por qué miles de nodos de la red principal permitían que los nodos Tor que se conectaban recibieran exenciones que estaban destinadas a conexiones de confianza. TAG64@@ La vulnerabilidad se debía a un software inseguro y a una lista blanca no predeterminada que coincidía con la IP del daemon Tor; los nodos que no tenían esta configuración no se vieron afectados. TAG69
- Las correcciones se publicaron en octubre de 2025; los operadores deben verificar ahora la configuración de sus sistemas y utilizar una versión actualizada de Bitcoin Core. TAG75


El proyecto calificó a CVE-2025-62860 como de gravedad media. Afectó a las versiones vulnerables cuando una configuración no predeterminada (no basada en una lista blanca) incluía la dirección IP del daemon Tor del nodo, el software que gestiona sus conexiones Tor. Los nodos que nunca activaron dicha configuración no se vieron afectados.
Las correcciones se publicaron en octubre de 2025. La nueva información explica cómo una configuración diseñada para conexiones de confianza se extendió a través de software paquetizado, otorgando dichos privilegios a pares Tor remotos.
Para una conexión Tor entrante, Bitcoin Core utiliza la dirección IP del daemon Tor en lugar de la dirección de red real del peer remoto; dicho daemon suele ejecutarse en la misma máquina o en la misma red local.
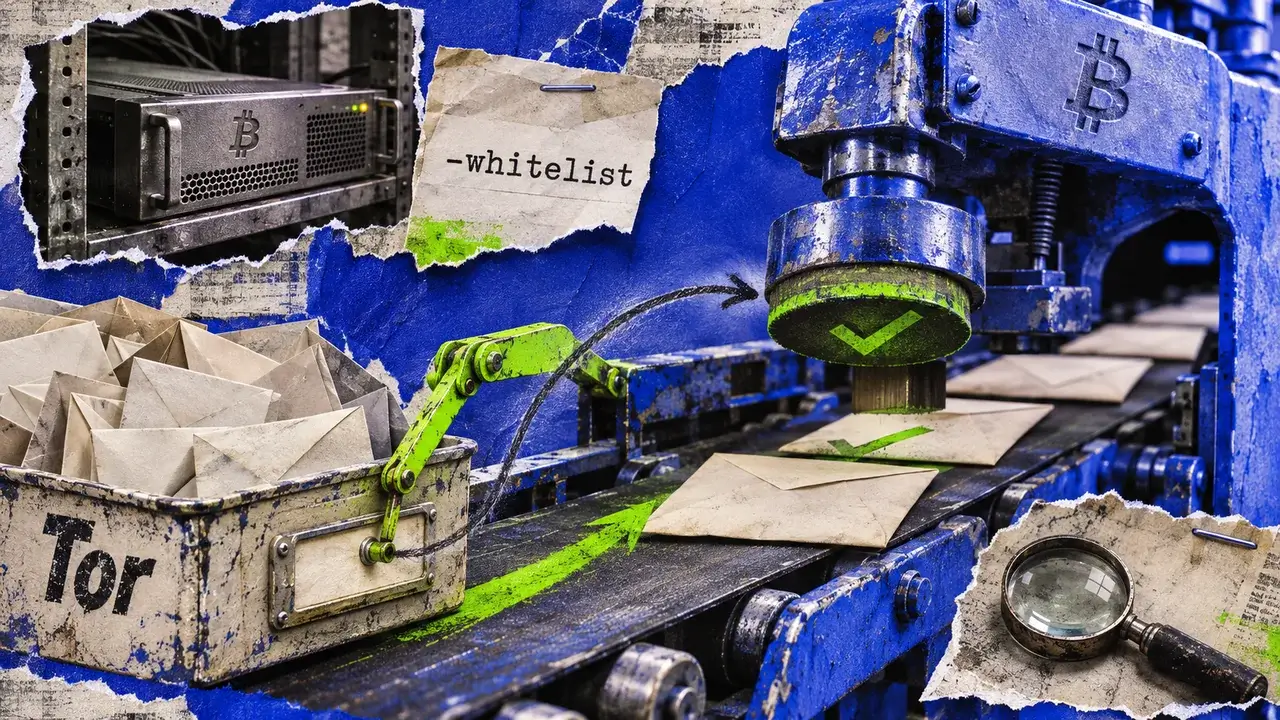
En las configuraciones afectadas, Bitcoin Core comprobaba si esa dirección IP pertenecía a un rango marcado como de confianza; si sí, las conexiones Tor entrantes heredaban los permisos asociados a esa lista blanca.La dirección local identificaba al intermediario que llevaba a cabo la conexión, pero no se podía determinar qué nodo remoto merecía confianza.
¿Cómo heredan los nodos de Tor la confianza local?
En configuraciones vulnerables, una lista blanca de IP confiaba en la dirección del daemon Tor local y permitía excepciones para los nodos remotos que llegaban.
Mencionado en este artículo:
 Bitcoin Destacado Tecnología Privacidad